



Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

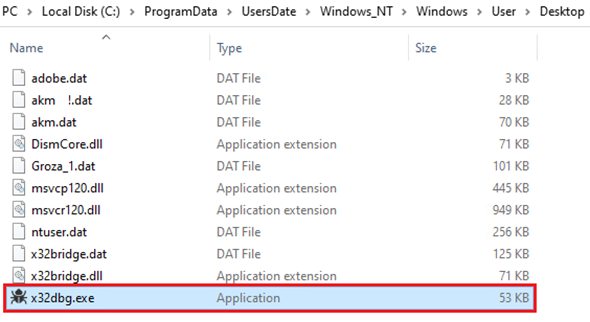
Троян PlugX, открывающий удалённый доступ к заражённому устройству, маскируется под отладчик с открытым исходным кодом для Windows — x64dbg. Метод DLL side-loading позволяет ему обходить защитные системы.

Об активности вредоноса рассказали специалисты Trend Micro. В своём отчёте они пишут следующее:

«Сам файл представляет собой легитимный дебаггер для Windows, который используется в основном для анализа кода на уровне пользователя и ядра. С его помощью эксперты могут снять дампы при сбоях в работе софта или отследить активность CPU».

PlugX также известен под именем Korplug, о котором специалисты предупреждали ещё в 2012 году. Вредонос представляет собой модульный инструмент, который злоумышленники используют после первоначальной компрометации системы.

PlugX всегда располагал богатой функциональностью, позволяющей операторам качественно извлекать данные жертвы и использовать заражённый компьютер в своих целях.

Одна из основных техник, которой пользуется PlugX, — DLL side-loading (загрузка вредоносной DLL-библиотеки в составе легитимного софтового пакета). Поскольку отладчик x64dbg (x32dbg.exe) подписан известным разработчиком, защитные программы с большой долей вероятности пропустят запуск модифицированной версии дебаггера.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru