



Razer расследует сообщения о крупной утечке данных геймеров

Razer расследует сообщения о крупной утечке данных геймеров

Razer расследует сообщения о крупной утечке данных геймеров

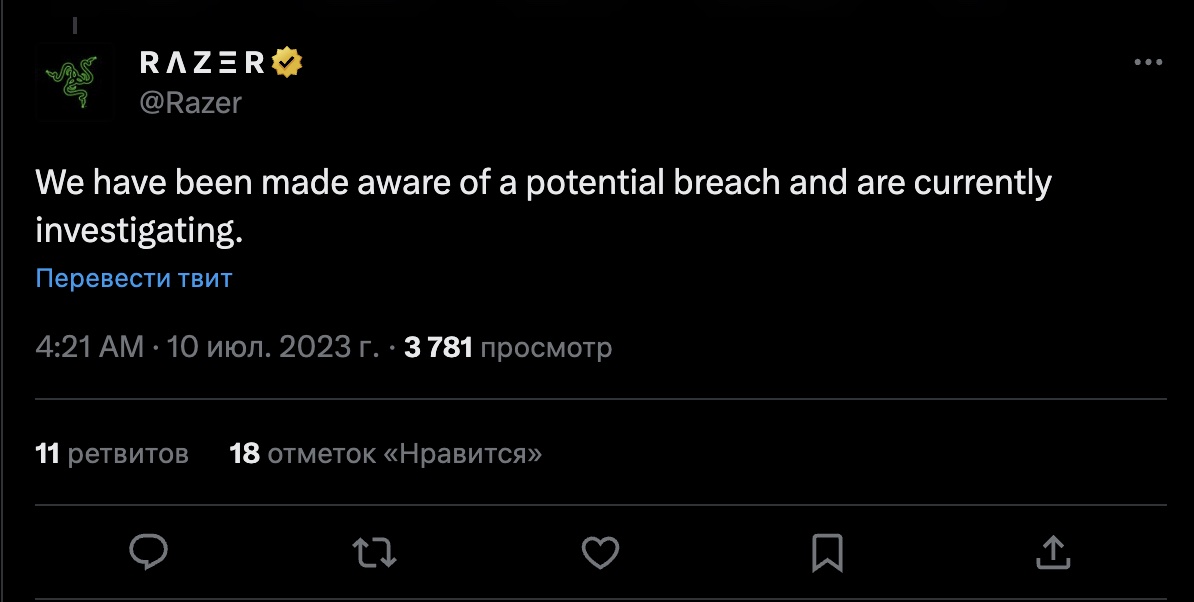
Компания Razer, разрабатывающая профессиональное оборудование для геймеров, прокомментировала слухи о масштабной утечке своих внутренних данных. Как заверил официальный аккаунт в Twitter, корпорация инициировала расследование киберинцидента.

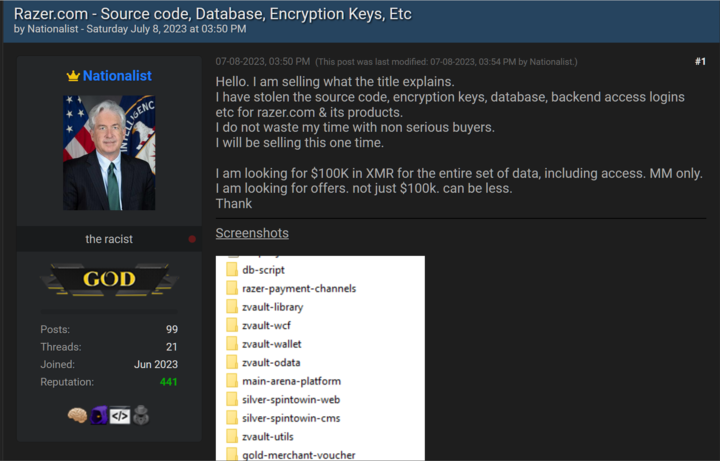
Информация об утечке появилась в конце прошлой недели. Неизвестный участник одного из хакерских форумов заявил, что ему удалось похитить исходный код, базу данных, ключ шифрования и доступ к бэкенду Razer.com.


Злоумышленник предлагал купить всё вышеперечисленное за 100 000 долларов в виде криптовалюты Monero (XMR). Всем заинтересованным предлагалось писать лично топикстартеру.

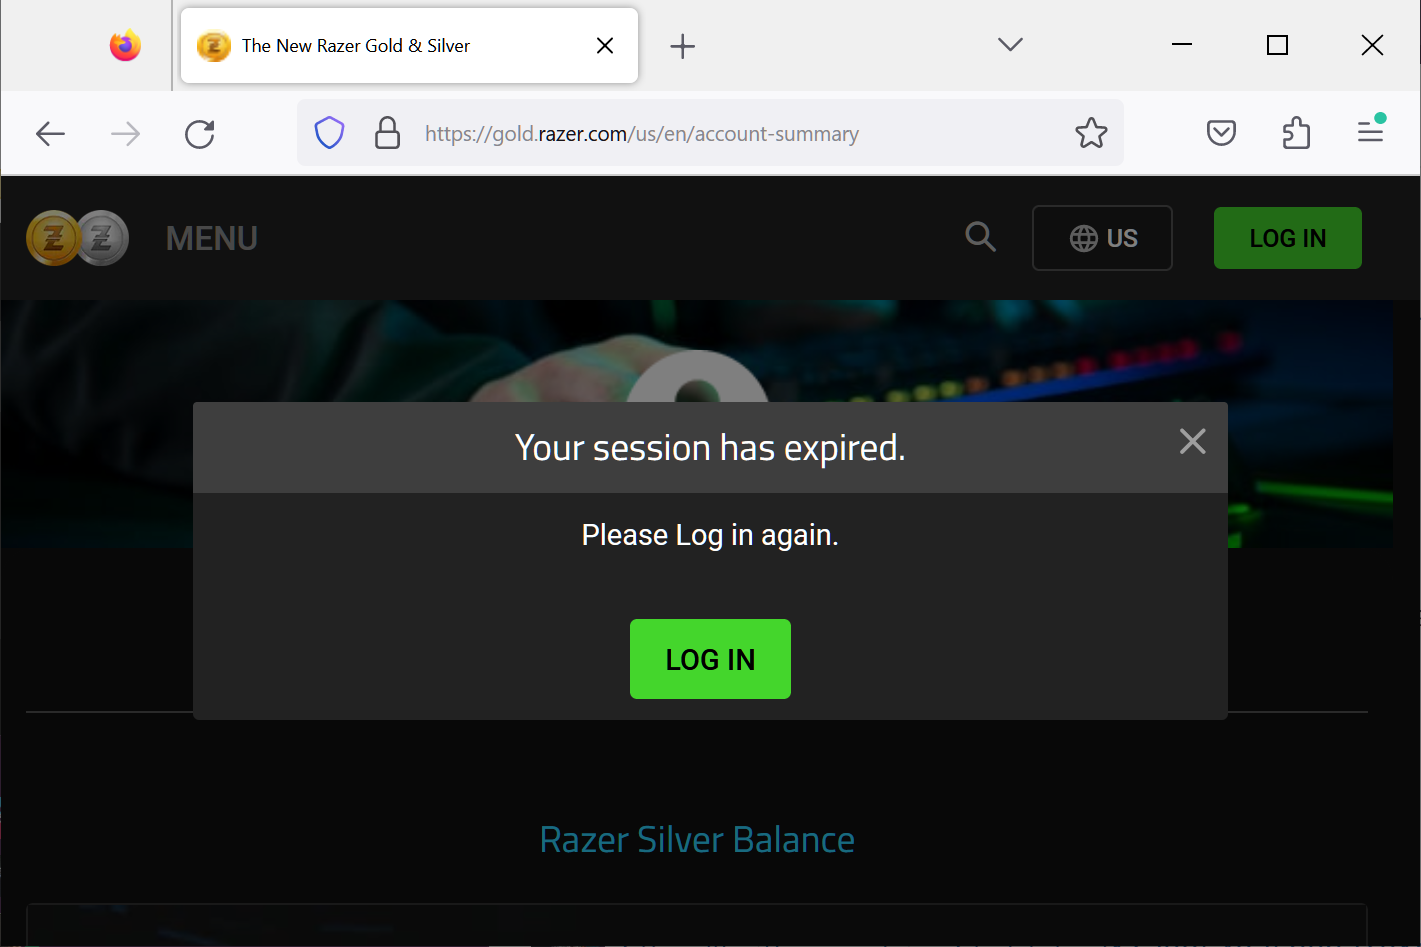
В подтверждение своих слов участник форума опубликовал скриншоты, на которых виден список якобы слитых файлов, а также адреса электронной почты и исходный код античит-системы. Кроме того, на скриншотах можно наблюдать детали API, балансы Razer Gold и многое другое.

Аналитики из компании FalconFeedsio первыми обратили внимание на пост киберпреступника и сообщили о возможной утечке сообществу. После этого представители Razer отреагировали на сообщения, заявив, что компания начала расследовать инцидент.


Специалисты BleepingComputer проанализировали часть утечки и пришли к выводу, что опубликованные аккаунты действительно принадлежат пользователям сайта Razer. Сам техногигант не стал дожидаться результатов расследования и сбросил пароли учётных записей юзеров.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru