



Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

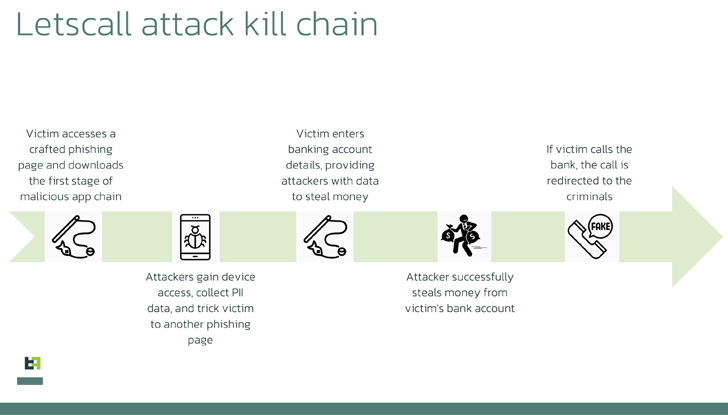
Специалисты предупреждают о новой кампании голосового фишинга (вишинг), в которой используется многоступенчатая атака, призванная заставить пользователя скачать вредоносную программу для Android. Кампании дали имя «Letscall».

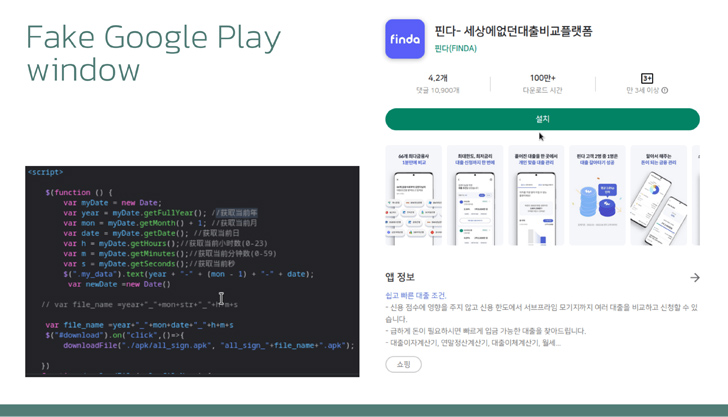
Для обмана потенциальных жертв злоумышленники создали сайт, копирующий Google Play Store. Если пользователь скачает и установит злонамеренное приложение, все входящие звонки будут перенаправляться на подконтрольный преступникам кол-центр.

Специально обученные операторы выступают в роли сотрудников банка и пытаются выведать у жертвы всю важную информацию. Для маршрутизации голосового трафика Letscall использует IP-телефонию и WebRTC. Помимо этого, задействуются протоколы Session Traversal Utilities for NAT (STUN) и Traversal Using Relays around NAT (TURN), включая серверы Google STUN; это помогает мошенникам обеспечить высокое качество аудио- и видеосвязи, а также обойти ограничения NAT и файрволов.

Стоящая за вишинговой кампанией группировка состоит из разработчиков приложений для Android, дизайнеров, бэкенд-девелоперов, а также операторов кол-центра, специализирующихся на социальной инженерии.

Согласно отчету ThreatFabric, злоумышленники управляют вредоносной программой в три стадии:

  1. Загрузчик подготавливает устройство жертвы для установки мощного шпионского софта.
  2. Шпион запускает следующую ступень заражения, на которой подключаются перенаправление входящих звонков и операторы кол-центра.
  3. На третьей стадии атакующие используют собственный набор команд, в том числе по WebSocket. Ряд таких команд относится к взаимодействию со списком контактов: злоумышленник может удалять или создавать контакты.


Letscall также отличает использование современных методов ухода от детектирования. Например, вредонос задействует обфускацию Tencent Legu и Bangcle (SecShell), а ещё создает достаточно сложную структуру имен в директориях ZIP-файла.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru