



Новый шифровальщик Big Head отображает экран обновления Windows

Новый шифровальщик Big Head отображает экран обновления Windows

Новый шифровальщик Big Head отображает экран обновления Windows

Исследователи наткнулись на новое семейство программ-вымогателей, которое распространяется за счёт рекламы фейковых обновлений Windows и Microsoft Word. Шифровальщику дали имя Big Head.

В блоге компании Fortinet появился июньский пост, посвящённый двум образцам «большой головы». Тогда специалисты анализировали векторы проникновения зловреда и пытались выяснить, как именно запускается вымогатель.

Теперь Trend Micro опубликовала собственный технический разбор Big Head. По словам экспертов, несколько найденных семплов принадлежат одному оператору, который просто экспериментирует с разными подходами для оптимизации собственных атак.

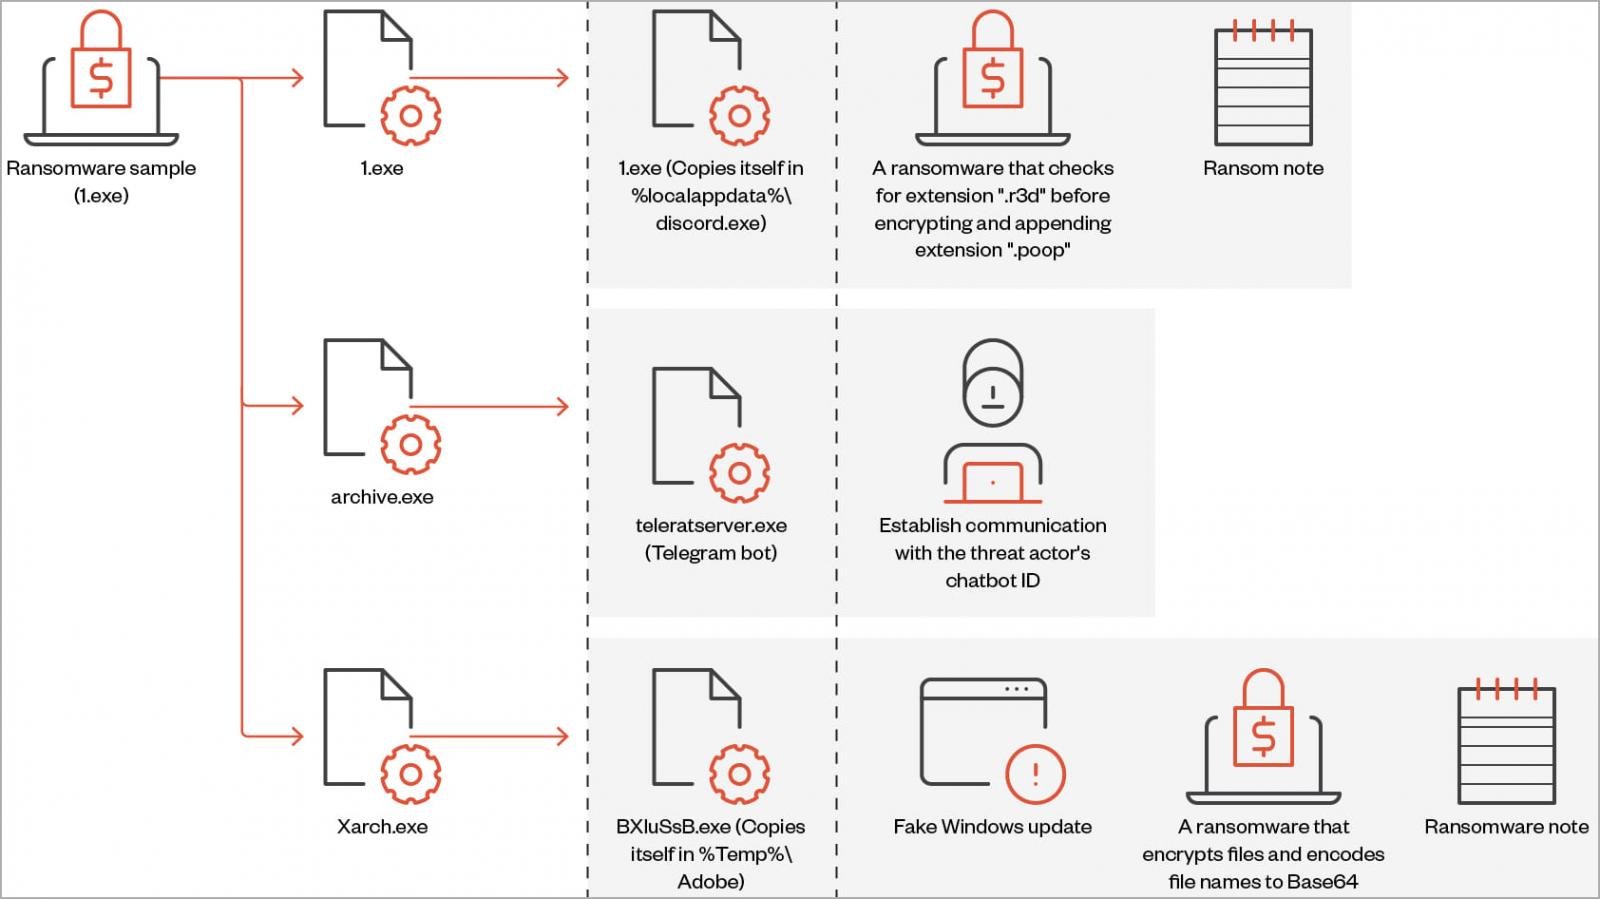
В сущности, Big Head представляет собой .NET-бинарник, устанавливающий три зашифрованных AES файла в целевую систему. Один их них используется для распространения конечного вредоноса, другой — для взаимодействия с телеграм-ботом, а третий — шифрует файлы, а также может отображать пользователю фейковые обновления Windows.


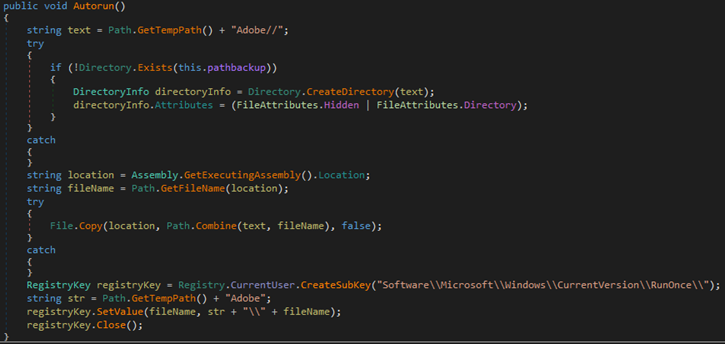
Сразу после запуска программа-вымогатель создаёт ключ автозапуска в реестре, перезаписывает существующие файлы (если требуется), настраивает атрибуты системных файлов и отключает Диспетчер задач Windows (Task Manager).


Каждой жертве присваивается собственный идентификатор, который либо извлекается из директории %appdata%\ID, либо генерируется при помощи случайной строки из 40 символов. Как и все современные шифровальщики, «большая голова» удаляет теневые копии перед тем, как непосредственно взяться за файлы. К каждому пострадавшему файлу добавляется расширение «.poop».

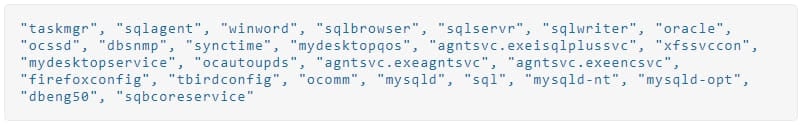
Кроме того, Big Head завершает перечисленные ниже процессы, чтобы они не мешали выполнению задач:


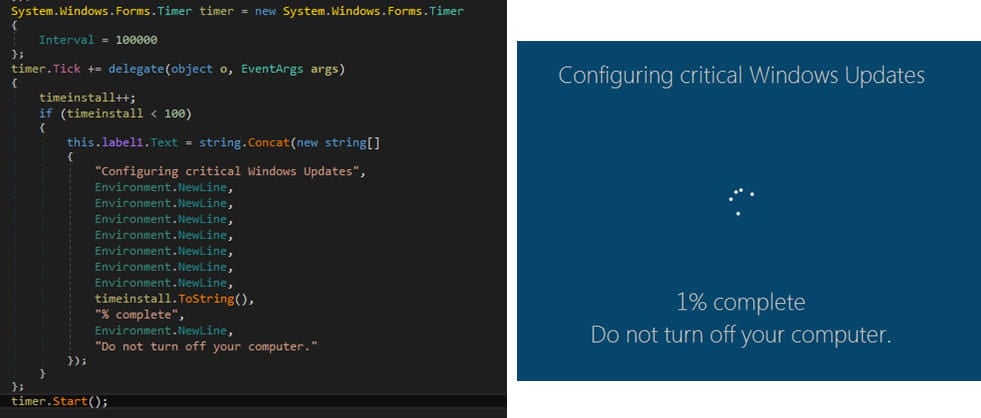
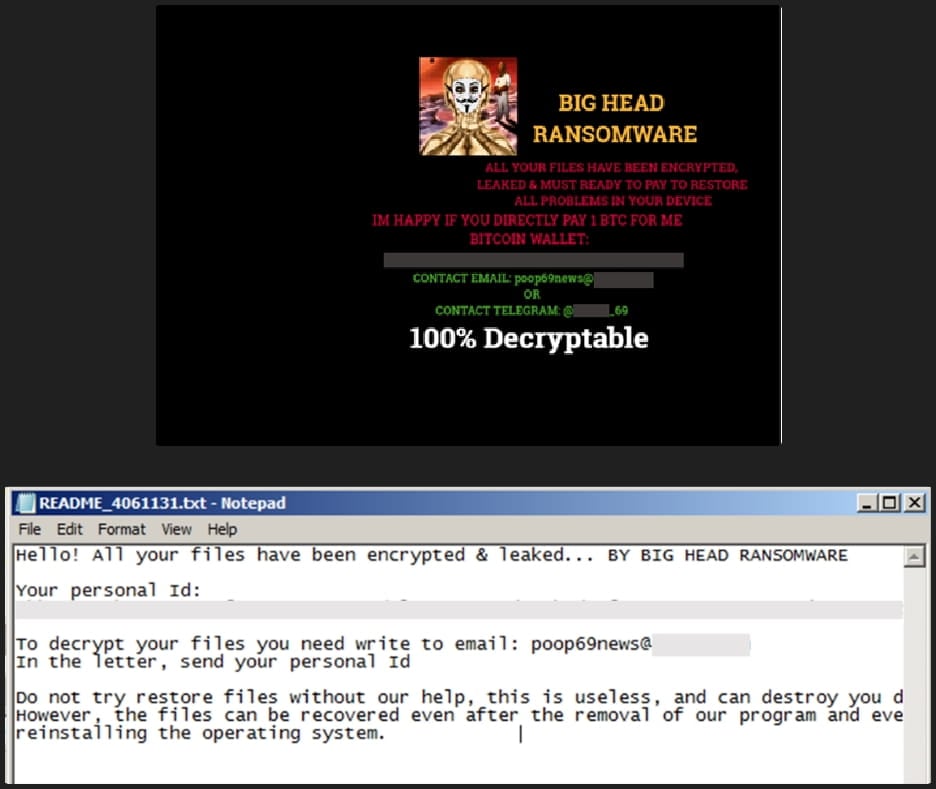
Интересно, что во время шифрования программа-вымогатель отображает экран, копирующий обновление Windows:


По завершении шифрования на устройство сбрасывается записка с требованиями. Обои в атакованной системе также меняются, уведомляя пользователя о заражении:

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru