



Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

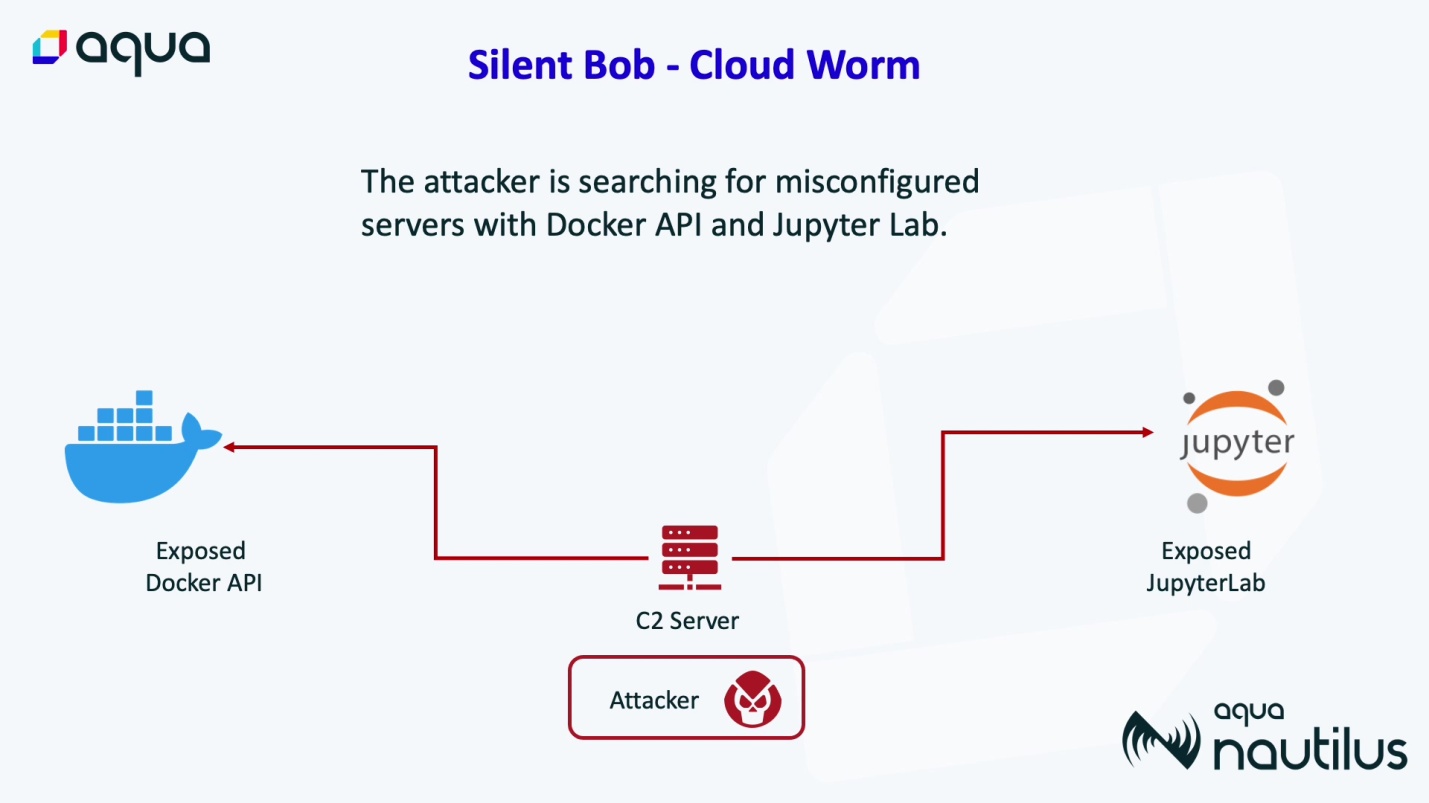
Эксперты Aqua Security предупреждают о новой киберкампании, нацеленной на массовый угон серверов JupyterLab и Docker. Используемый в атаках самоходный зловред заточен под исполнение в облаке и пока находится в стадии разработки / тестирования.

Расследование, позволившее выявить вредоносную инфраструктуру, было запущено после атаки на Docker-ловушку Aqua, проведенной в начале прошлого месяца. Техники и тактики, используемые злоумышленниками, указывают на то, что автором киберкампании Silentbob (имя присвоено по C2-домену в зоне .anondns.net) является TeamTNT — или подражатели этих криптоджекеров.

Проведя анализ образа контейнера, обнаруженного на ханипоте, исследователи идентифицировали в общей сложности четыре таких объекта, ассоциируемых с одним и тем же аккаунтом на Docker Hub:

  • shanidmk/jltest (8 загрузок) используется для компиляции ZGrab с помощью команды make;
  • shanidmk/jltest2 (44 загрузки) ищет в интернете экземпляры Jupyter Lab;
  • shanidmk/sysapp (11 загрузок) ищет и атакует доступные экземпляры Docker Daemon для внедрения криптомайнера и IRC-бэкдора Tsunami;
  • shanidmk/blob (29 загрузок) — обновленная версия sysapp, которая использует DoH-сервис Anondns для маскировки C2 и запускает службу Tor для сокрытия сетевых коммуникаций.

Главная рабочая лошадка зловреда — шелл-скрипт, стартующий при запуске контейнера. Он используется для развертывания Go-сканера ZGrab, позволяющего отыскать плохо сконфигурированные серверы.

Скрипт, включенный в состав sysapp, также загружает файл aws.sh.txt — по всей видимости, сценарий сканирования окружения на наличие ключей AWS для последующей эксфильтрации. Все образы контейнера, используемые в рамках Silentbob, уже изъяты из публичного доступа на Docker Hub.


Поиск по Shodan выявил 51 сервер с экземпляром JupyterLab, доступным из интернета. Во всех случаях выявлены признаки взлома либо попыток эксплойта.

Атаки в облаках, по данным Aqua, становятся все более незаметными. Для обхода защиты современные злоумышленники используют динамическую загрузку кода, прячут исполняемые файлы в папках /tmp, используют бестелесных зловредов. Предотвратить подобные нападения способны технологии конфиденциальных вычислений, однако их внедрение пока тормозит сложность создания софта, способного работать в таких условиях.

После запуска 5G мобильный интернет в России ускорился на 15-30%

После запуска 5G мобильный интернет в России ускорился в среднем на 15-30% по сравнению с LTE. Не гигабитная телепортация, которую рисовали в презентациях, но сайты и видео уже должны загружаться бодрее, следует из данных операторов и экспертов. «Мегафон» оценил средний прирост скорости в 18-20%, а «Билайн» зафиксировал ускорение до 30%.

По данным сервиса «Мегабитус», основанным на сотнях тысяч пользовательских замеров, средний показатель вырос примерно на 15%. Эксперты «Телеком биржи» говорят примерно о 20%, отмечают «Ведомости».

Отдельные результаты выглядят заметно веселее. В Екатеринбурге Т2 разогнал 5G до 644 Мбит/с, а другие операторы показали от 360 Мбит/с. В некоторых локациях новая сеть уже оказывается быстрее LTE в четыре-пять раз.

Почему тогда общий прирост гораздо скромнее? Пока российский 5G работает в режиме Non-Standalone и использует частоты и инфраструктуру LTE. Это нормальный первый этап: операторам не приходится сразу строить полностью новую сеть, но и максимальные возможности технологии остаются на потом. Полноценный standalone 5G, по оценкам экспертов, обеспечивает в среднем на 62% более высокую скорость загрузки.

Коммерческие сети пятого поколения заработали 11 сентября в 16 городах с потенциальным охватом около 10 млн человек. Покрытие пока точечное, поэтому скорость зависит от расстояния до базовой станции, её нагрузки и того, успел ли пользователь вообще попасть в зону 5G.

Следующий большой рывок ожидается с 2027 года, когда операторы начнут запускать гигабитные сети в диапазоне 4,63-4,99 ГГц на российских базовых станциях. Владельцам Android доступ обещают открыть в ближайшее время. Пользователям iPhone остаётся ждать решения Apple, Минцифры уже ведёт переговоры.

RSS: Новости на портале Anti-Malware.ru