



Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

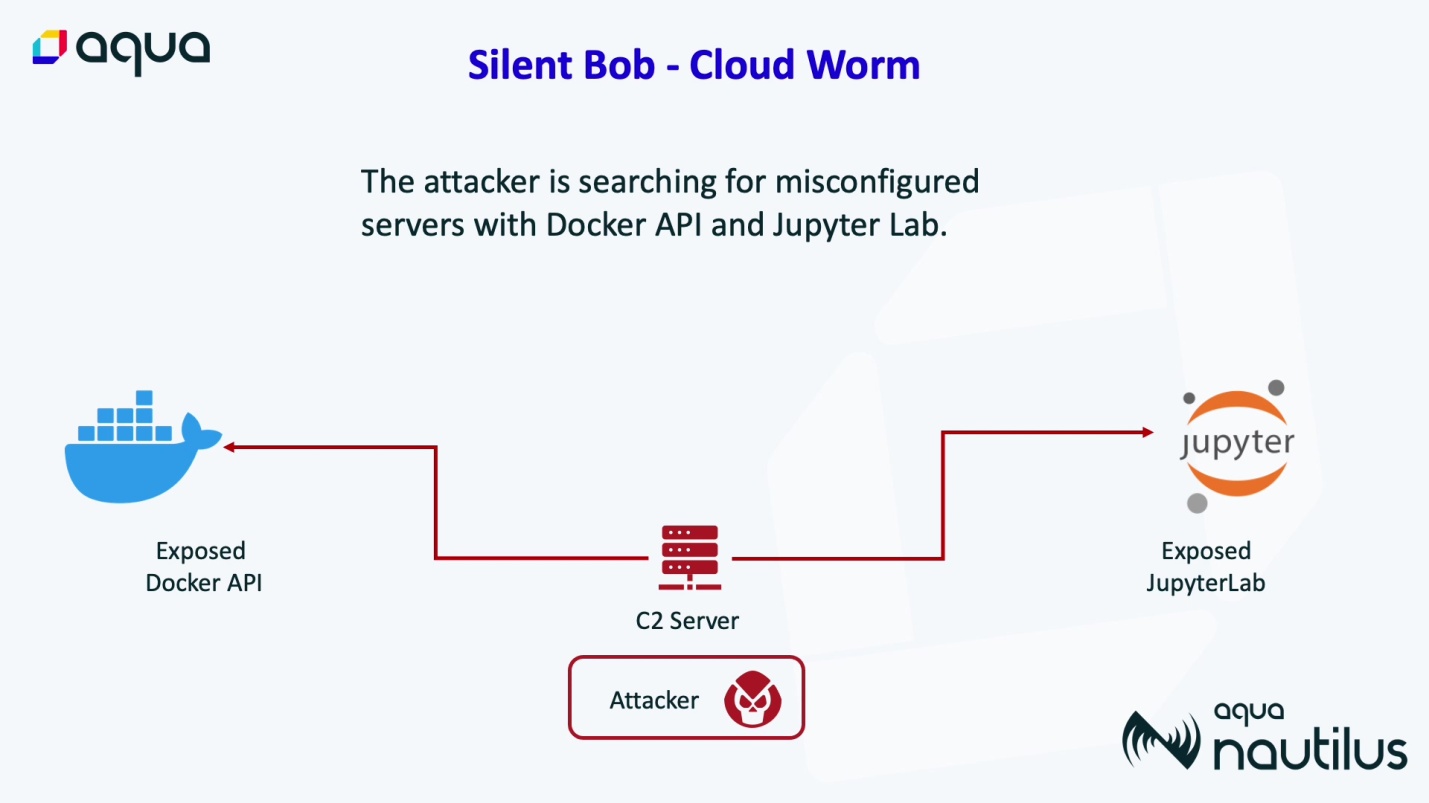
Эксперты Aqua Security предупреждают о новой киберкампании, нацеленной на массовый угон серверов JupyterLab и Docker. Используемый в атаках самоходный зловред заточен под исполнение в облаке и пока находится в стадии разработки / тестирования.

Расследование, позволившее выявить вредоносную инфраструктуру, было запущено после атаки на Docker-ловушку Aqua, проведенной в начале прошлого месяца. Техники и тактики, используемые злоумышленниками, указывают на то, что автором киберкампании Silentbob (имя присвоено по C2-домену в зоне .anondns.net) является TeamTNT — или подражатели этих криптоджекеров.

Проведя анализ образа контейнера, обнаруженного на ханипоте, исследователи идентифицировали в общей сложности четыре таких объекта, ассоциируемых с одним и тем же аккаунтом на Docker Hub:

  • shanidmk/jltest (8 загрузок) используется для компиляции ZGrab с помощью команды make;
  • shanidmk/jltest2 (44 загрузки) ищет в интернете экземпляры Jupyter Lab;
  • shanidmk/sysapp (11 загрузок) ищет и атакует доступные экземпляры Docker Daemon для внедрения криптомайнера и IRC-бэкдора Tsunami;
  • shanidmk/blob (29 загрузок) — обновленная версия sysapp, которая использует DoH-сервис Anondns для маскировки C2 и запускает службу Tor для сокрытия сетевых коммуникаций.

Главная рабочая лошадка зловреда — шелл-скрипт, стартующий при запуске контейнера. Он используется для развертывания Go-сканера ZGrab, позволяющего отыскать плохо сконфигурированные серверы.

Скрипт, включенный в состав sysapp, также загружает файл aws.sh.txt — по всей видимости, сценарий сканирования окружения на наличие ключей AWS для последующей эксфильтрации. Все образы контейнера, используемые в рамках Silentbob, уже изъяты из публичного доступа на Docker Hub.


Поиск по Shodan выявил 51 сервер с экземпляром JupyterLab, доступным из интернета. Во всех случаях выявлены признаки взлома либо попыток эксплойта.

Атаки в облаках, по данным Aqua, становятся все более незаметными. Для обхода защиты современные злоумышленники используют динамическую загрузку кода, прячут исполняемые файлы в папках /tmp, используют бестелесных зловредов. Предотвратить подобные нападения способны технологии конфиденциальных вычислений, однако их внедрение пока тормозит сложность создания софта, способного работать в таких условиях.

В России впервые осудили за пропаганду наркотиков в интернете

В России впервые вынесли приговор по новой уголовной статье о пропаганде наркотиков в интернете. Жителя Оренбурга оштрафовали на 100 тыс. рублей, а его мобильный телефон конфисковали в доход государства. Приговор уже вступил в силу.

Схема выглядела как подработка мечты для человека, который решил вообще не задавать вопросов, сообщает ТАСС со ссылкой на Центральный районный суд Оренбурга.

Мужчине написали в мессенджере и предложили расклеивать листовки, выплачивая по 10 рублей за каждую. Он получил изображение объявления о работе с QR-кодом, распечатал его дома и разместил на фасаде здания.

Вот только QR-код и указанная в листовке ссылка вели на ресурс с вакансиями, связанными в том числе с распространением наркотиков. Десять рублей за объявление в итоге превратились в уголовное дело, шестизначный штраф и прощание со смартфоном.

Ранее мужчину уже дважды в течение года привлекали к административной ответственности за незаконную рекламу наркотиков. Именно повторность позволила квалифицировать новое нарушение по статье 230.3 УК РФ. Отягчающим обстоятельством суд признал рецидив преступлений.

Обвиняемый признал вину и попросил рассмотреть дело в особом порядке. Суд также учёл его раскаяние и содействие расследованию, назначив минимальный предусмотренный статьёй штраф.

Статья 230.3 УК РФ действует с 1 марта. Она вводит уголовную ответственность за пропаганду наркотиков в интернете для тех, кого за последний год уже как минимум дважды наказывали административно за аналогичные действия либо кто имеет судимость по этой статье.

Максимальное наказание — до двух лет лишения свободы. Также нарушителю могут назначить штраф от 100 до 300 тыс. рублей, обязательные, исправительные или принудительные работы либо ограничение свободы.

RSS: Новости на портале Anti-Malware.ru