



RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

Исследователи обратили внимание на новую серьёзную киберугрозу, которой дали имя RedEnergy. Вредонос участвует в хорошо подготовленных целевых атаках на энергетические предприятия, а также организации из сфер телекоммуникации и машиностроения, нефтяного и газового секторов.

Шатак Джейн и Гуркират Сингх из компании Zscaler описывают в отчёте RedEnergy так:

«Это вредонос на .NET, способный красть различные данные из браузеров и параллельно задействовать ряд модулей для реализации функций программы-вымогателя».

Таким образом, RedEnergy выступает как в роли крадущего информацию трояна, так и в роли шифровальщика. Цель операторов — нанести максимальный урон файлам жертвы, но перед этим вытащив всю важную конфиденциальную информацию.

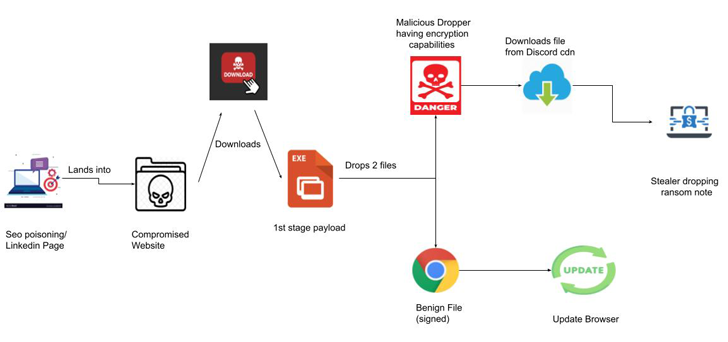
Стоящие за этой кампанией киберпреступники специально организовали атаки в несколько ступеней, первой из которых является FakeUpdates (SocGholish). На этой стадии жертву обманом заставляют загрузить JavaScript-вредонос под видом обновлений для браузера.

Для введения пользователей в заблуждение злоумышленники используют известные страницы на LinkedIn. Перейдя по ссылке люди видят предложение обновить браузер с иконками для каждого из популярных интернет-обозревателей: Google Chrome, Microsoft Edge, Mozilla Firefox и Opera.

В результате на компьютер жертвы попадает исполняемый файл, который действительно может обновить ваш браузер. Однако в фоне он загружает троян, способный собирать данные.


В Zscaler отметили подозрительную активность по соединениям File Transfer Protocol (FTP), что намекает на передачу скомпрометированных данных на сервер атакующих.

На заключительном этапе компонент вымогателя RedEnergy шифрует файлы жертвы, добавляя расширение «.FACKOFF!» и удаляя резервные копии. Для возврата данных злоумышленники требуют перевести 0,0005 BTC (около 151 доллара) на криптокошелёк.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru