



Nickelodeon подтвердил утечку 500 ГБ документов и медиафайлов

Nickelodeon подтвердил утечку 500 ГБ документов и медиафайлов

Nickelodeon подтвердил утечку 500 ГБ документов и медиафайлов

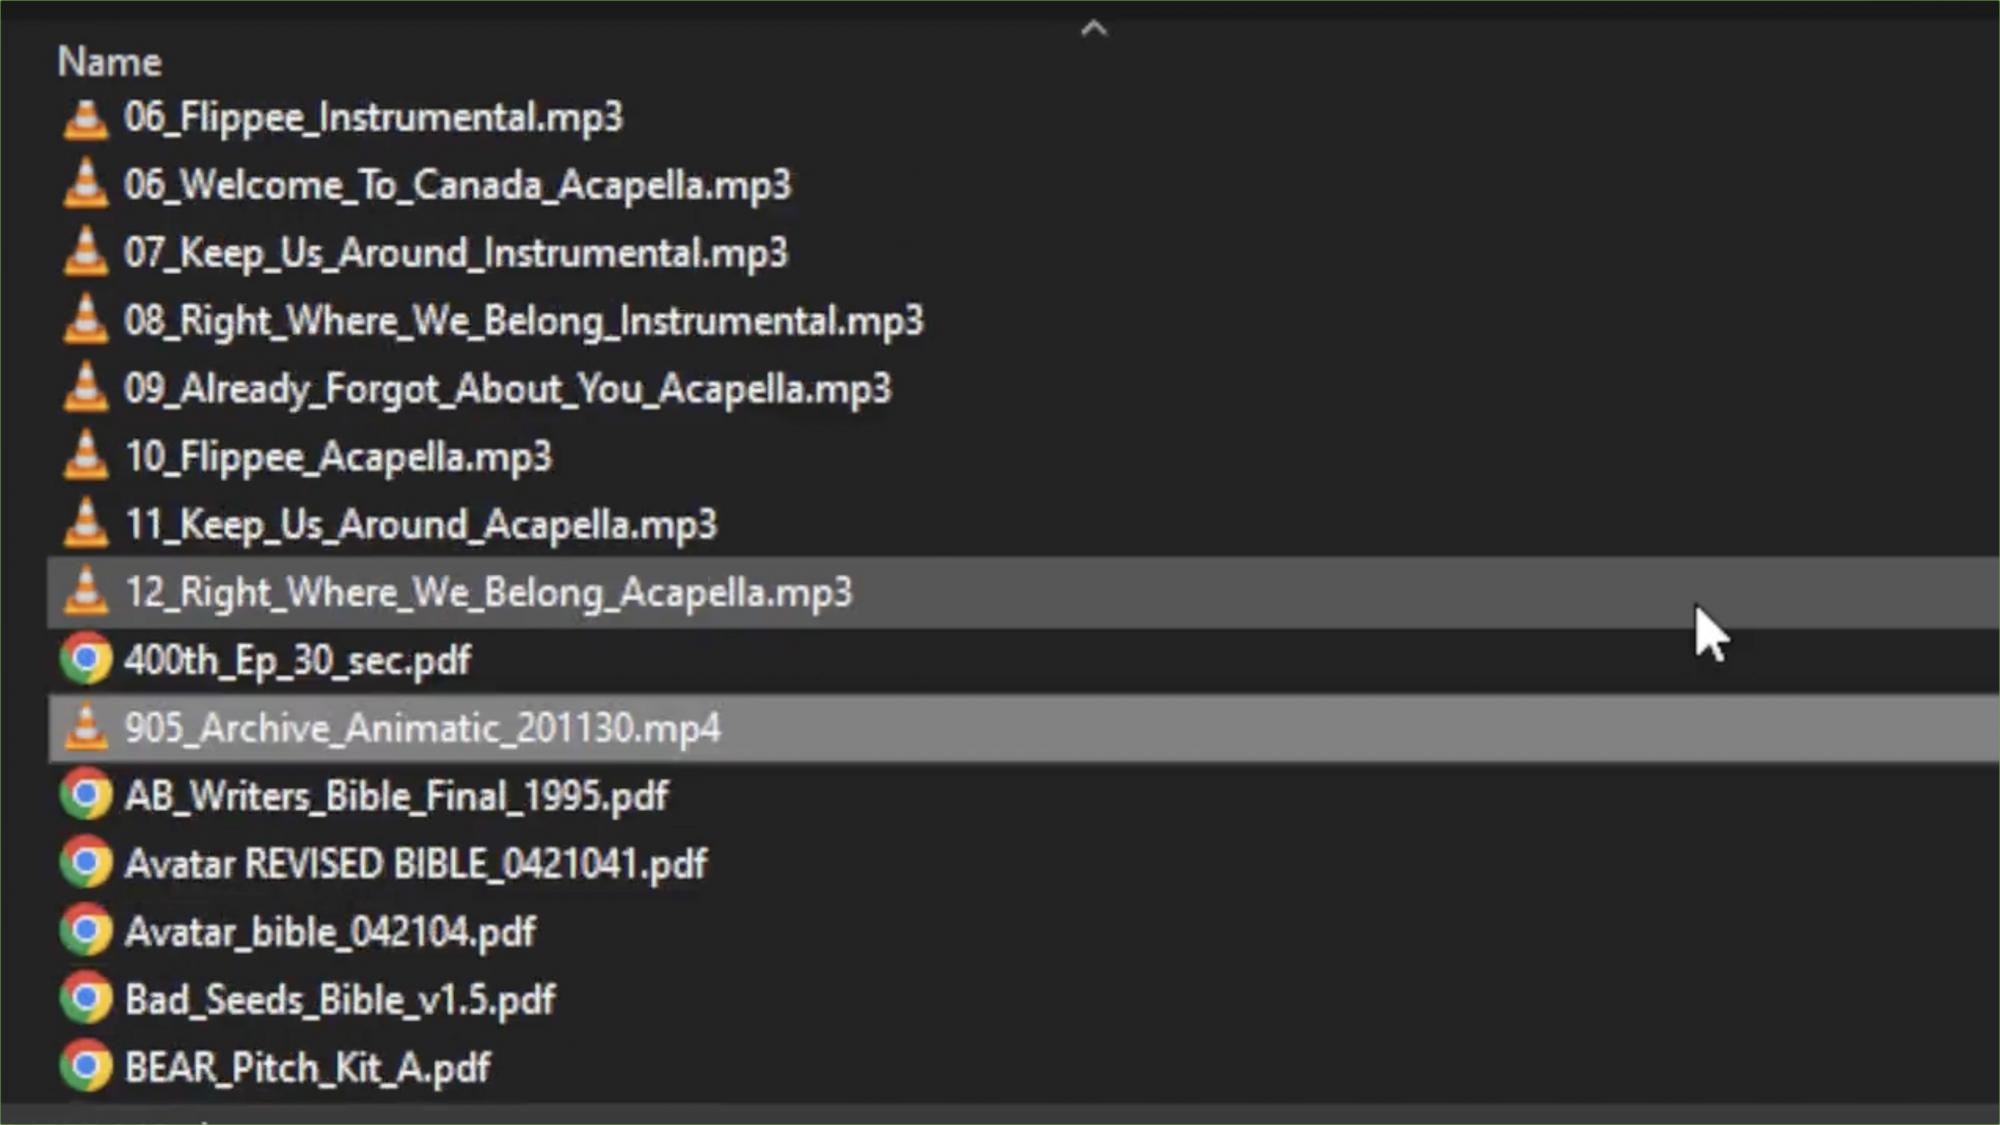
Руководство детского телеканала Nickelodeon подтвердило утечку данных из своих систем. Сообщается, что злоумышленникам в ходе взлома удалось утащить внутреннюю информацию, однако некоторым сведениям более десяти лет.

Слухи о крупной утечке у Nickelodeon стали распространяться в конце июня. В соцсетях прошла информация о скомпрометированных документах и медиафайлах общим весом 500 ГБ.


Как пишут специалисты, киберинцидент произошёл в январе 2023 года. Лишь спустя два месяца Nickelodeon якобы заблокировал несанкционированный доступ. Изначально данные просочились на частный сервер Discord, после чего их растаскали по всей Сети.

Как сообщили представители детского канала в беседе с BleepingComputer, в настоящее время проходит расследование утечки. В Nickelodeon также подчеркнули, что инцидент не затронул данные пользователей или сотрудников.

«Указанная утечка относится исключительно к производственным файлам, ряду которых больше десяти лет. Никакие данные пользователей или сотрудников не пострадали», — гласит официальное заявление пресс-службы канала.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru