



Обновление античита Call of Duty заставит хакеров галлюцинировать

Обновление античита Call of Duty заставит хакеров галлюцинировать

Обновление античита Call of Duty заставит хакеров галлюцинировать

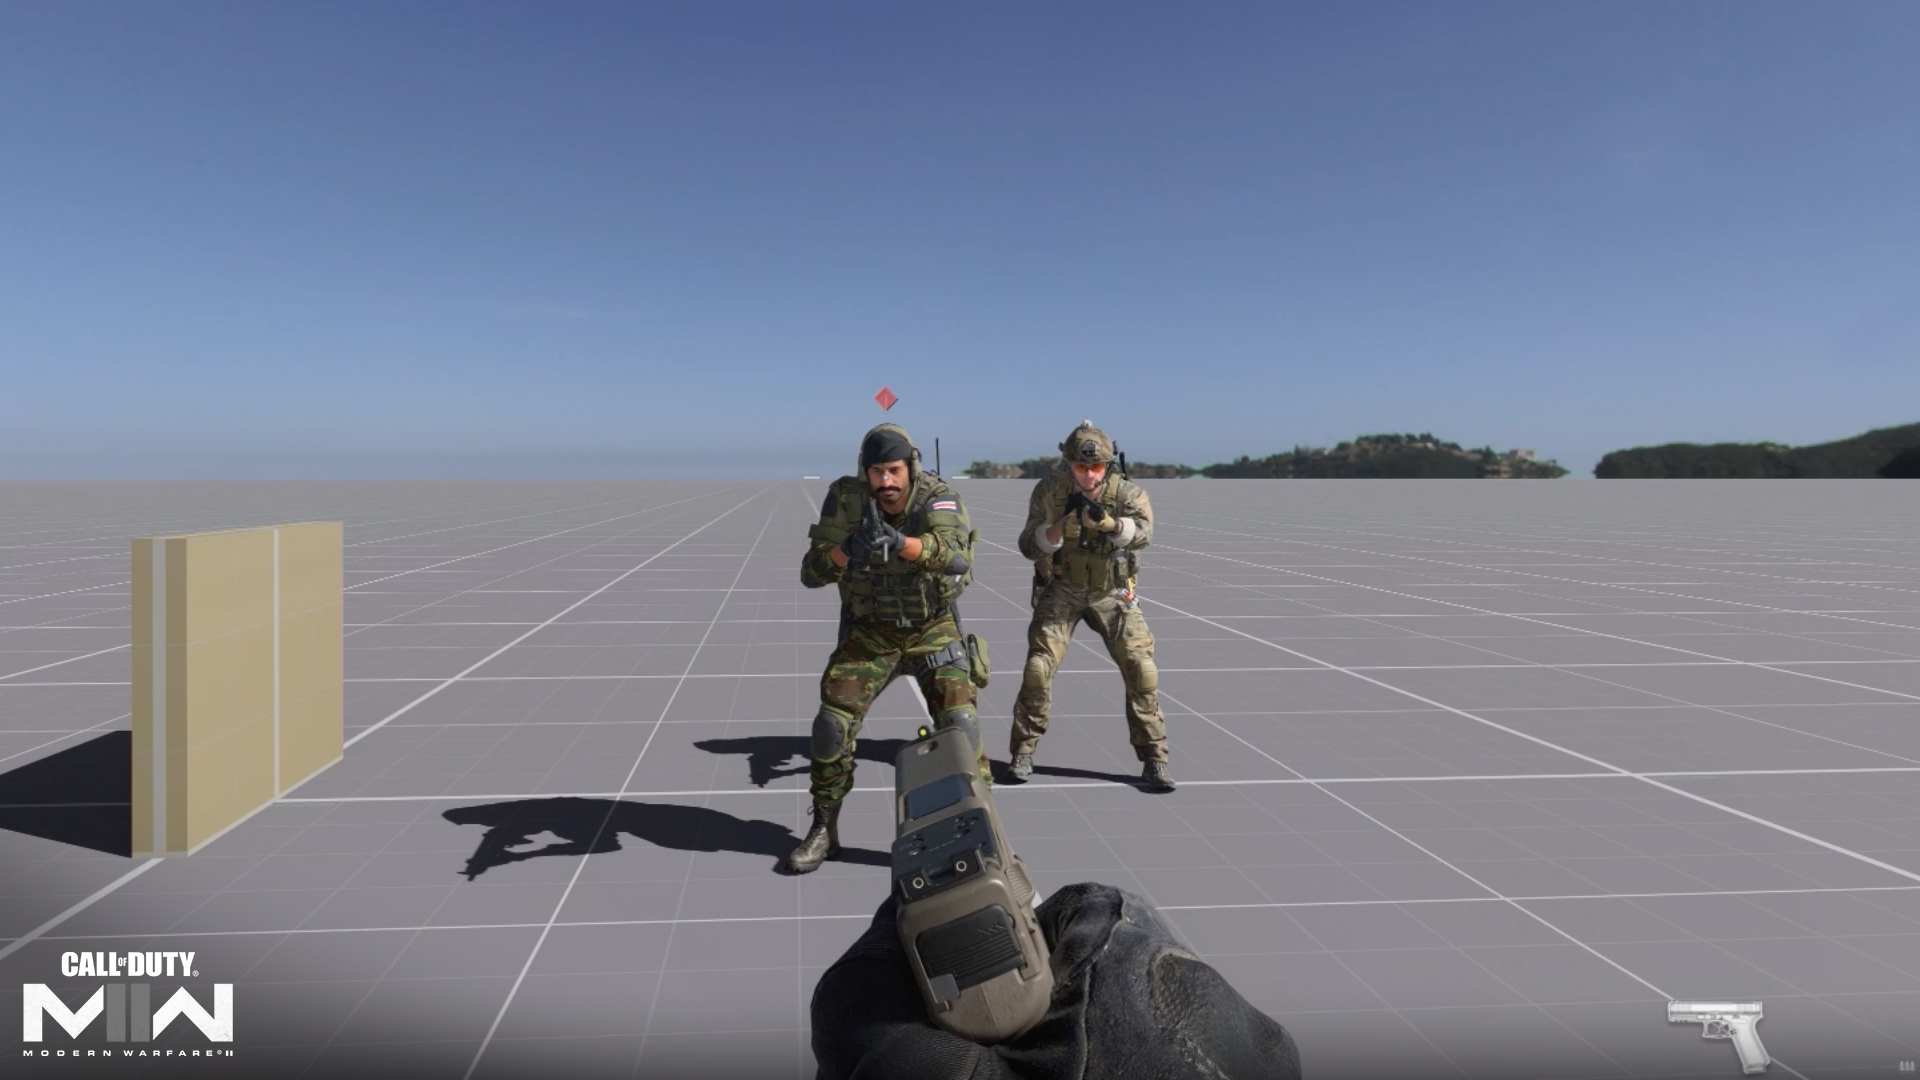
Activision выпустила обновление античит-системы Ricochet, которое должно ещё заметнее осложнить игровой процесс «хакерам». Например, теперь недобросовестные игроки будут «галлюцинировать» и видеть несуществующих персонажей.

Проблема читеров уже давно мешает нормальным геймерам в Call of Duty Warzone, Black Ops Cold War и Modern Warfare 2, поэтому разработчики решили подойти к её решению креативно.

Вместо обычного бана подозреваемых в нечестной игре, девелоперы максимально затруднили игровой процесс для пользователей «aimbot» и «wall hack». Именно так они пришли к функции обезоруживания.

Теперь читерам станет ещё сложнее, поскольку в системе Richochet появились новые возможности. Согласно посту в блоге Activision, апдейт с именем Hallucinations призван дезориентировать нечестных геймеров, заставить их видеть то, чего на самом деле нет.

В частности, Richochet копирует поведение игроков и даже передаёт движения, заставляя читеров поверить, что перед ними находится оппонент. Твиттер-аккаунт CharlieIntel опубликовал один из примеров работы новой функции.


Таким образом, различные хаки не смогут отличить «видение» от реального игрока. Помимо этого, разработчики приняли меры в отношении умышленно ложных обвинениях геймеров в спаме. Ранее нередко встречались случаи, когда на добропорядочных игроков жаловались из-за спам-активности.

Напомним, в феврале на одном из хакерских форумов опубликовали данные якобы сотрудников Activision. Сама кража внутренних сведений произошла в декабре 2022-го.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru