



На хакерском форуме опубликовали данные якобы сотрудников Activision

На хакерском форуме опубликовали данные якобы сотрудников Activision

На хакерском форуме опубликовали данные якобы сотрудников Activision

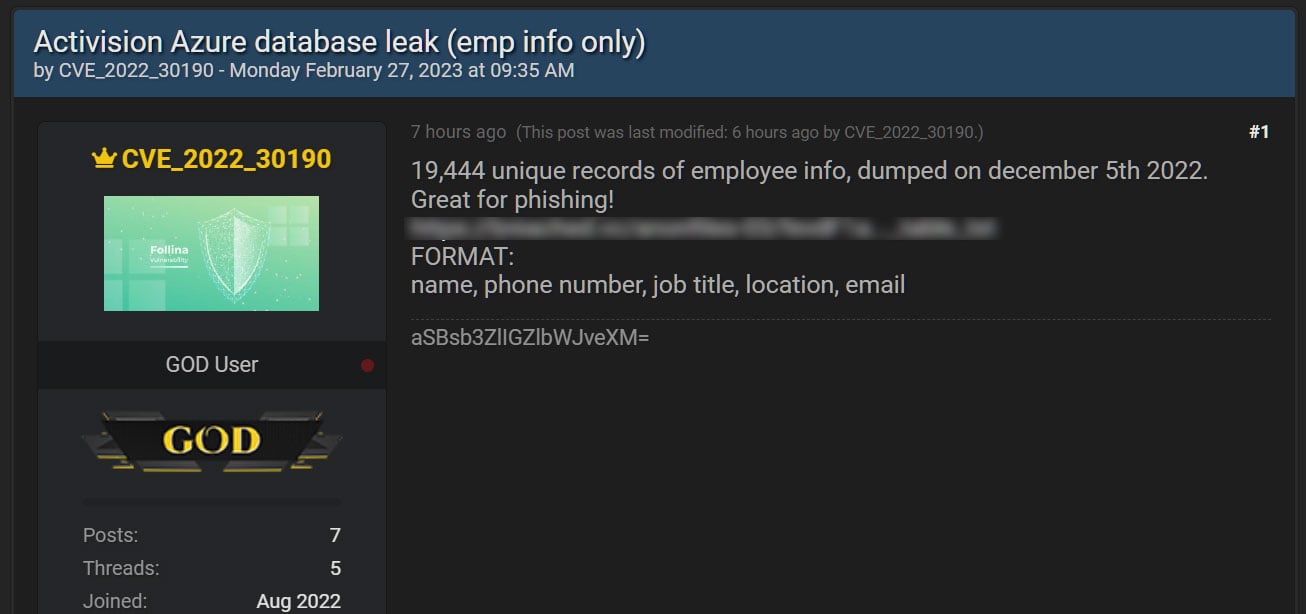
Один из участников форума для киберпреступников опубликовал архив с данными, якобы украденными у компании Activision, занимающейся разработкой и изданием видеоигр. Инцидент с кражей внутренней информации произошёл в декабре 2022 года.

Сведения о сотрудниках Activision всплыли на форуме Breached. Эту площадку злоумышленники используют для продажи и публикации слитых данных. В этом случае пользователь с ником CVE_2022_30190 опубликовал информацию, якобы взятую из БД Azure, принадлежащей Activision.

В размещённом архиве содержатся 19 444 уникальные строки с полными именами, телефонными номерами, должностями, имейлами и локациями. Дамп опубликован в виде текстового файла и доступен всем зарегистрированным участникам форума.


Пост на площадке Breached попался на глаза исследователям из FalconFeedsio. Они же первыми сообщили об утечке в Twitter. 21 февраля 2023 года Activision признала, что в декабре неизвестные киберпреступники обманули сотрудника кадрового отдела с помощью смишинга (СМС-фишинга) и заставили его выдать свои учёные данные.

В компании также отметили, что в ходе инцидента не были затронуты сведения об игроках и исходный код игровых проектов.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru