



Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Эксперты Akamai Technologies выявили проксиджекинг-кампанию, нацеленную на уязвимые SSH-серверы. Получив удаленный доступ к системе, взломщики запускают Docker-службу, которая расшаривает интернет-канал жертвы между пирами коммерческой прокси-сети.

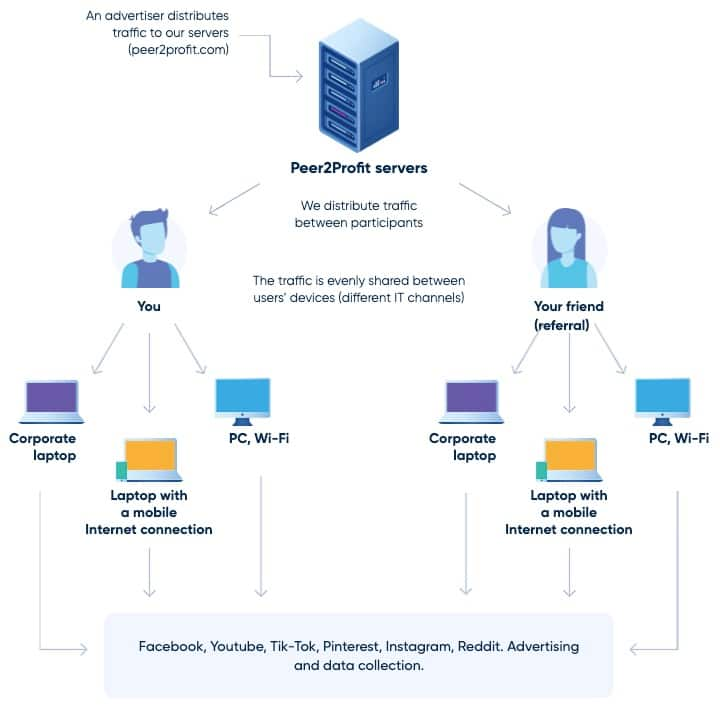
Исследователи отмечают, что в отличие от криптоджекинга такие атаки более незаметны: они значительно меньше загружают ресурсы, снижая риск обнаружения. Цель в обоих случаях ясна: получение финансовой выгоды, только проксиджекеры используют не компьютерные мощности, а лишнюю пропускную способность жертвы, за что получают вознаграждение от владельца прокси-сервиса — такого как Peer2Profit или Honeygain.

Услуги проксирования трафика вполне легальны, ими часто пользуются, к примеру, рекламодатели. Участники прокси-сетей, на основе которых строятся такие сервисы, добровольно устанавливают на свои машины специализированный софт (proxyware), позволяющий делиться неиспользуемой пропускной способностью с другими устройствами.


К сожалению, такие инструменты и сервисы не застрахованы от абьюзов. Злоумышленники давно используют прокси для сокрытия источника вредоносного трафика и с охотой покупают услуги, обеспечивающие подобную анонимность.

В ходе проксиджекинг-кампании, попавшей на радары Akamai, взломщики после угона сервера устанавливали обфусцированный Bash-скрипт. При активации он ищет и завершает конкурирующие процессы, а затем запускает Docker-сервис для расшаривания интернет-доступа жертвы.

Анализ показал, что все необходимые зависимости вредонос получает со скомпрометированного веб-сервера, в том числе Curl-инструмент командной строки, замаскированный под файл CSS (csdark.css). Примечательно, что на этом сервере был также найден криптомайнер, то есть его дополнительно использовали для добычи цифровой валюты.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru