



Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Авторы хакерского мультитула Flipper Zero ожидают роста продаж до $80 млн

Портативное многофункциональное устройство разработки Flipper Devices набирает популярность у тестировщиков и гиков. В прошлом году объем продаж Flipper Zero, по данным компании, составил $25 млн, в этом уровень должен повыситься до $80 миллионов.

Проект позиционируется как карманный мультитул для пентеста IoT и беспроводных систем контроля доступа. Небольшое устройство с ЖК-экраном оформлено как игрушка, из-за этого его иногда называют «тамагочи для хакеров».

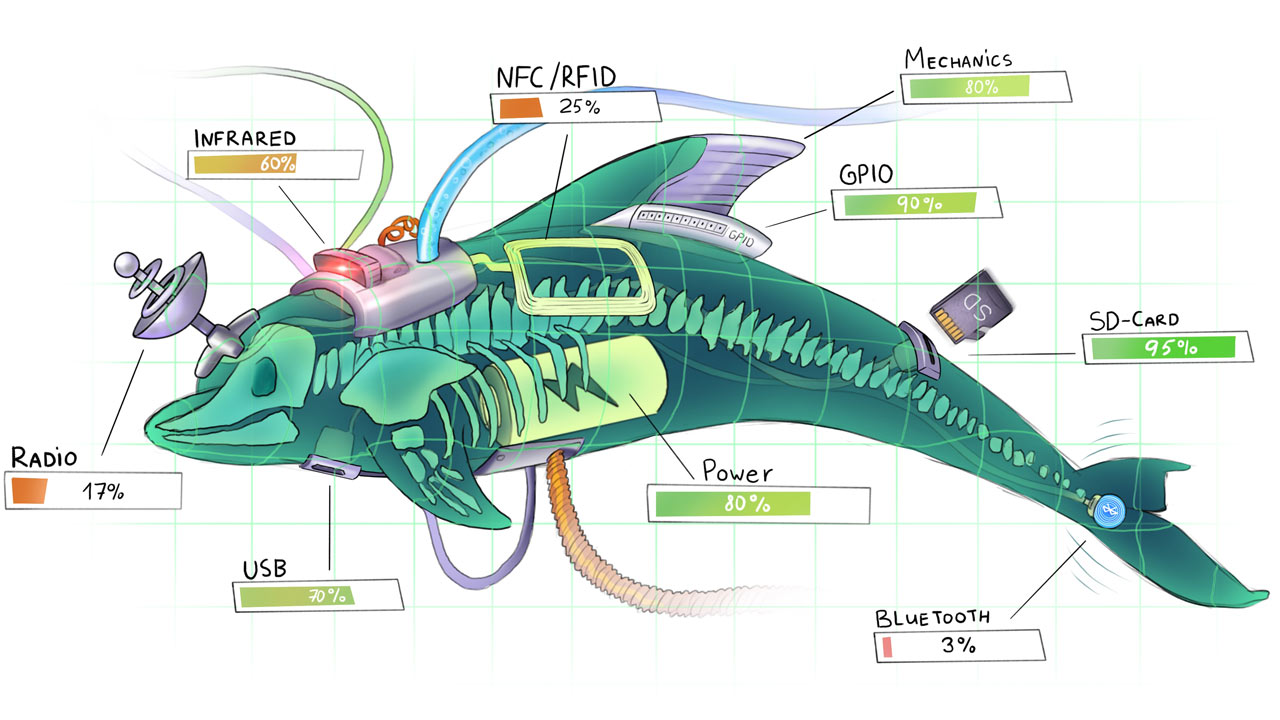
Возможности гаджета позволяют, к примеру, перехватывать радиосигналы (в диапазоне от 300 до 928 МГц, AM и FM) и воспроизводить их, чтобы отпереть дворовый шлагбаум или гаражные ворота. Можно также считывать и эмулировать домофонные ключи, смарт-карты доступа RFID/NFC, ИК-пульты телевизоров и приставок, — даже провести атаку BadUSB (по умолчанию на Windows и macOS).

Исходный код прошивки Flipper Zero открыт, и на рынке имеются кастомные версии, а также дополнительные приложения (например, для антенны в 1 ГГц) и модули, в том числе Wi-Fi. Обновления можно закачивать через Bluetooth, используя приложение iOS или Android.

На Amazon и eBay продажи Флиппера запрещены — из-за того, что его можно использовать для кражи данных банковских карт (как скиммер).

Компания Flipper Devices изначально базировалась в России, но в начале прошлого года переехала в зарубежье и утверждает, что обрубила все связи со своей колыбелью. Поставки в РФ прекращены, однако команда, состоящая из русских и украинцев, обещает выполнить все предзаказы, пусть даже с возможными задержками для жителей стран бывшего СНГ.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru