



В Сеть попали данные клиентов, предположительно, ПримСоцБанка

В Сеть попали данные клиентов, предположительно, ПримСоцБанка

В Сеть попали данные клиентов, предположительно, ПримСоцБанка

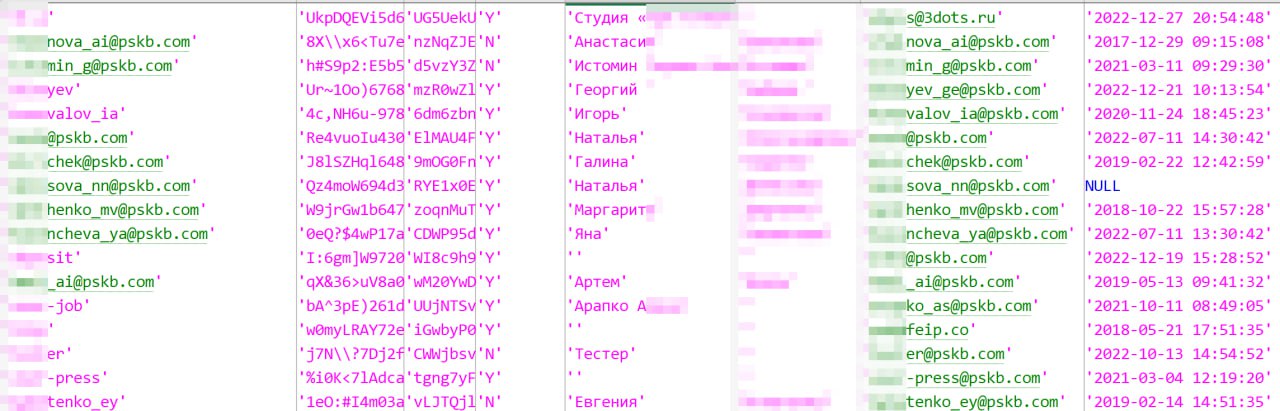
Частичный SQL-дамп из CMS «Bitrix», который может принадлежать сайту крупного Приморского краевого банка «ПримСоцБанк» (pskb.com), выложили в открытый доступ. Среди данных: логины, хешированные пароли, имейлы, имена, фамилии и т. п.

Как пишут «Утечки информации», сайт банка недоступен, поэтому исследователи не смогли проверить подлинность опубликованного дампа.

В таблице зарегистрированных пользователей обнаружено 90 848 записей, содержащих логины, хешированные пароли и адреса электронной почты (90 829 уникальных адресов), а также имена и фамилии пользователей за период с 22 декабря 2016 года по 29 декабря 2022 года.

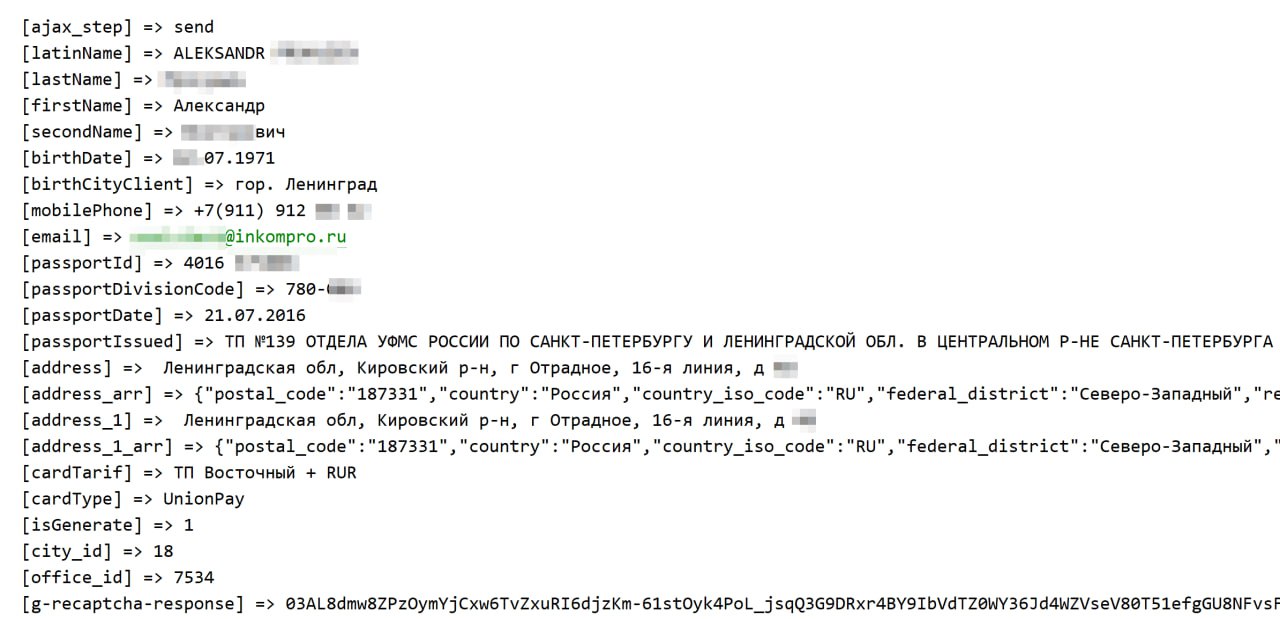
Кроме того, в открытый доступ попал текстовый файл с логами модуля регистрации заявок на банковские услуги.

Этот файл содержит 7 335 заявок, включающих ФИО, адреса электронной почты, телефоны (2 046 уникальных номеров), адреса проживания, паспортные данные (серия, номер, орган, выдавший документ, и дата выдачи), а также даты и места рождения за период с 16 февраля 2021 года по 21 июня 2023 года.


Напомним, вчера стало известно о продаже более 100 000 украденных аккаунтов ChatGPT на площадках дарквеба. А операторы BlackCat пообещали опубликовать 80 ГБ, украденных у Reddit.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru