



В дарквебе продаются более 100 000 украденных аккаунтов ChatGPT

В дарквебе продаются более 100 000 украденных аккаунтов ChatGPT

В дарквебе продаются более 100 000 украденных аккаунтов ChatGPT

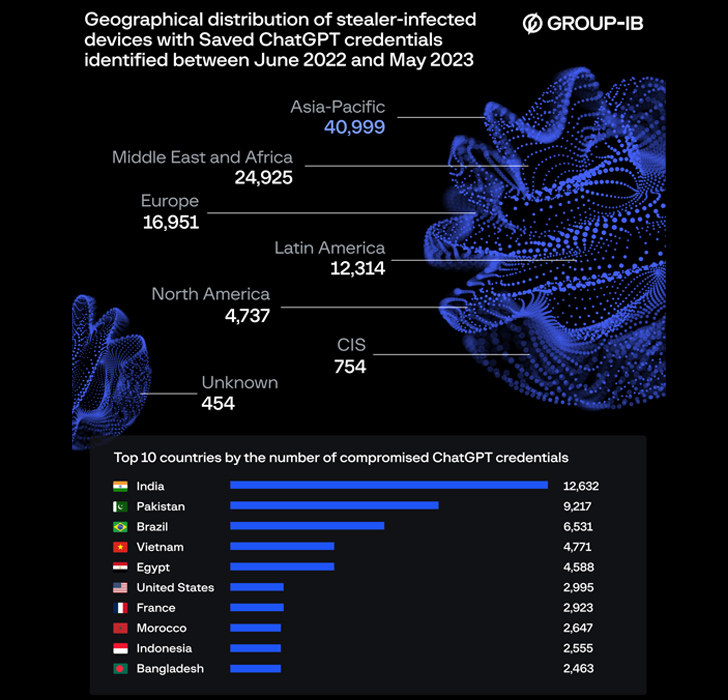
На торговые площадки дарквеба в период с июня 2022 года по май 2023-го просочились более 100 тысяч скомпрометированных аккаунтов OpenAI ChatGPT. Одних индийских учётных данных исследователи насчитали 12 632.

По данным компании Group-IB, аккаунты обнаружились в логах вредоносных программ, крадущих учётные данные. Эти инфостилеры также продаются на маркетплейсах тёмной сети.

«Число логов, содержащих взломанные аккаунты, достигло своего пика в мае 2023 года — 26 802. За последний год Азиатско-Тихоокеанский регион продемонстрировал самую большую цифру украденных учётных данных», — гласит отчёт Group-IB.

Другие страны, в которых было найдено наибольшее количество скомпрометированных аккаунтов: Пакистан, Бразилия, Вьетнам, Египет, США, Франция. Марокко, Индонезия и Бангладеш.


Подавляющее большинство логов с украденными учетными записями приходится на инфостилера Raccoon, а после него идут небезызвестные Vidar с RedLine.

«Многие организации интегрируют ChatGPT в свои процессы. Например, сотрудники могут использовать бота для оптимизации кода. Поскольку стандартная конфигурация ChatGPT сохраняет все переписки, в руки злоумышленников могут попасть важные данные, включая логины и пароли», — подчеркнул Дмитрий Шестаков из Group-IB.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru