



На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

Исследователи наткнулись на несколько составляющих профессионального тулкита, который разрабатывался для атак на пользователей macOS. Обнаружить вредонос помогли загруженные на VirusTotal семплы.

Находкой поделились специалисты румынской антивирусной компании Bitdefender. В отчёте исследователи пишут:

«В настоящий момент выявленные образцы не детектируются антивирусными движками. Более того, по ним в целом очень мало информации».

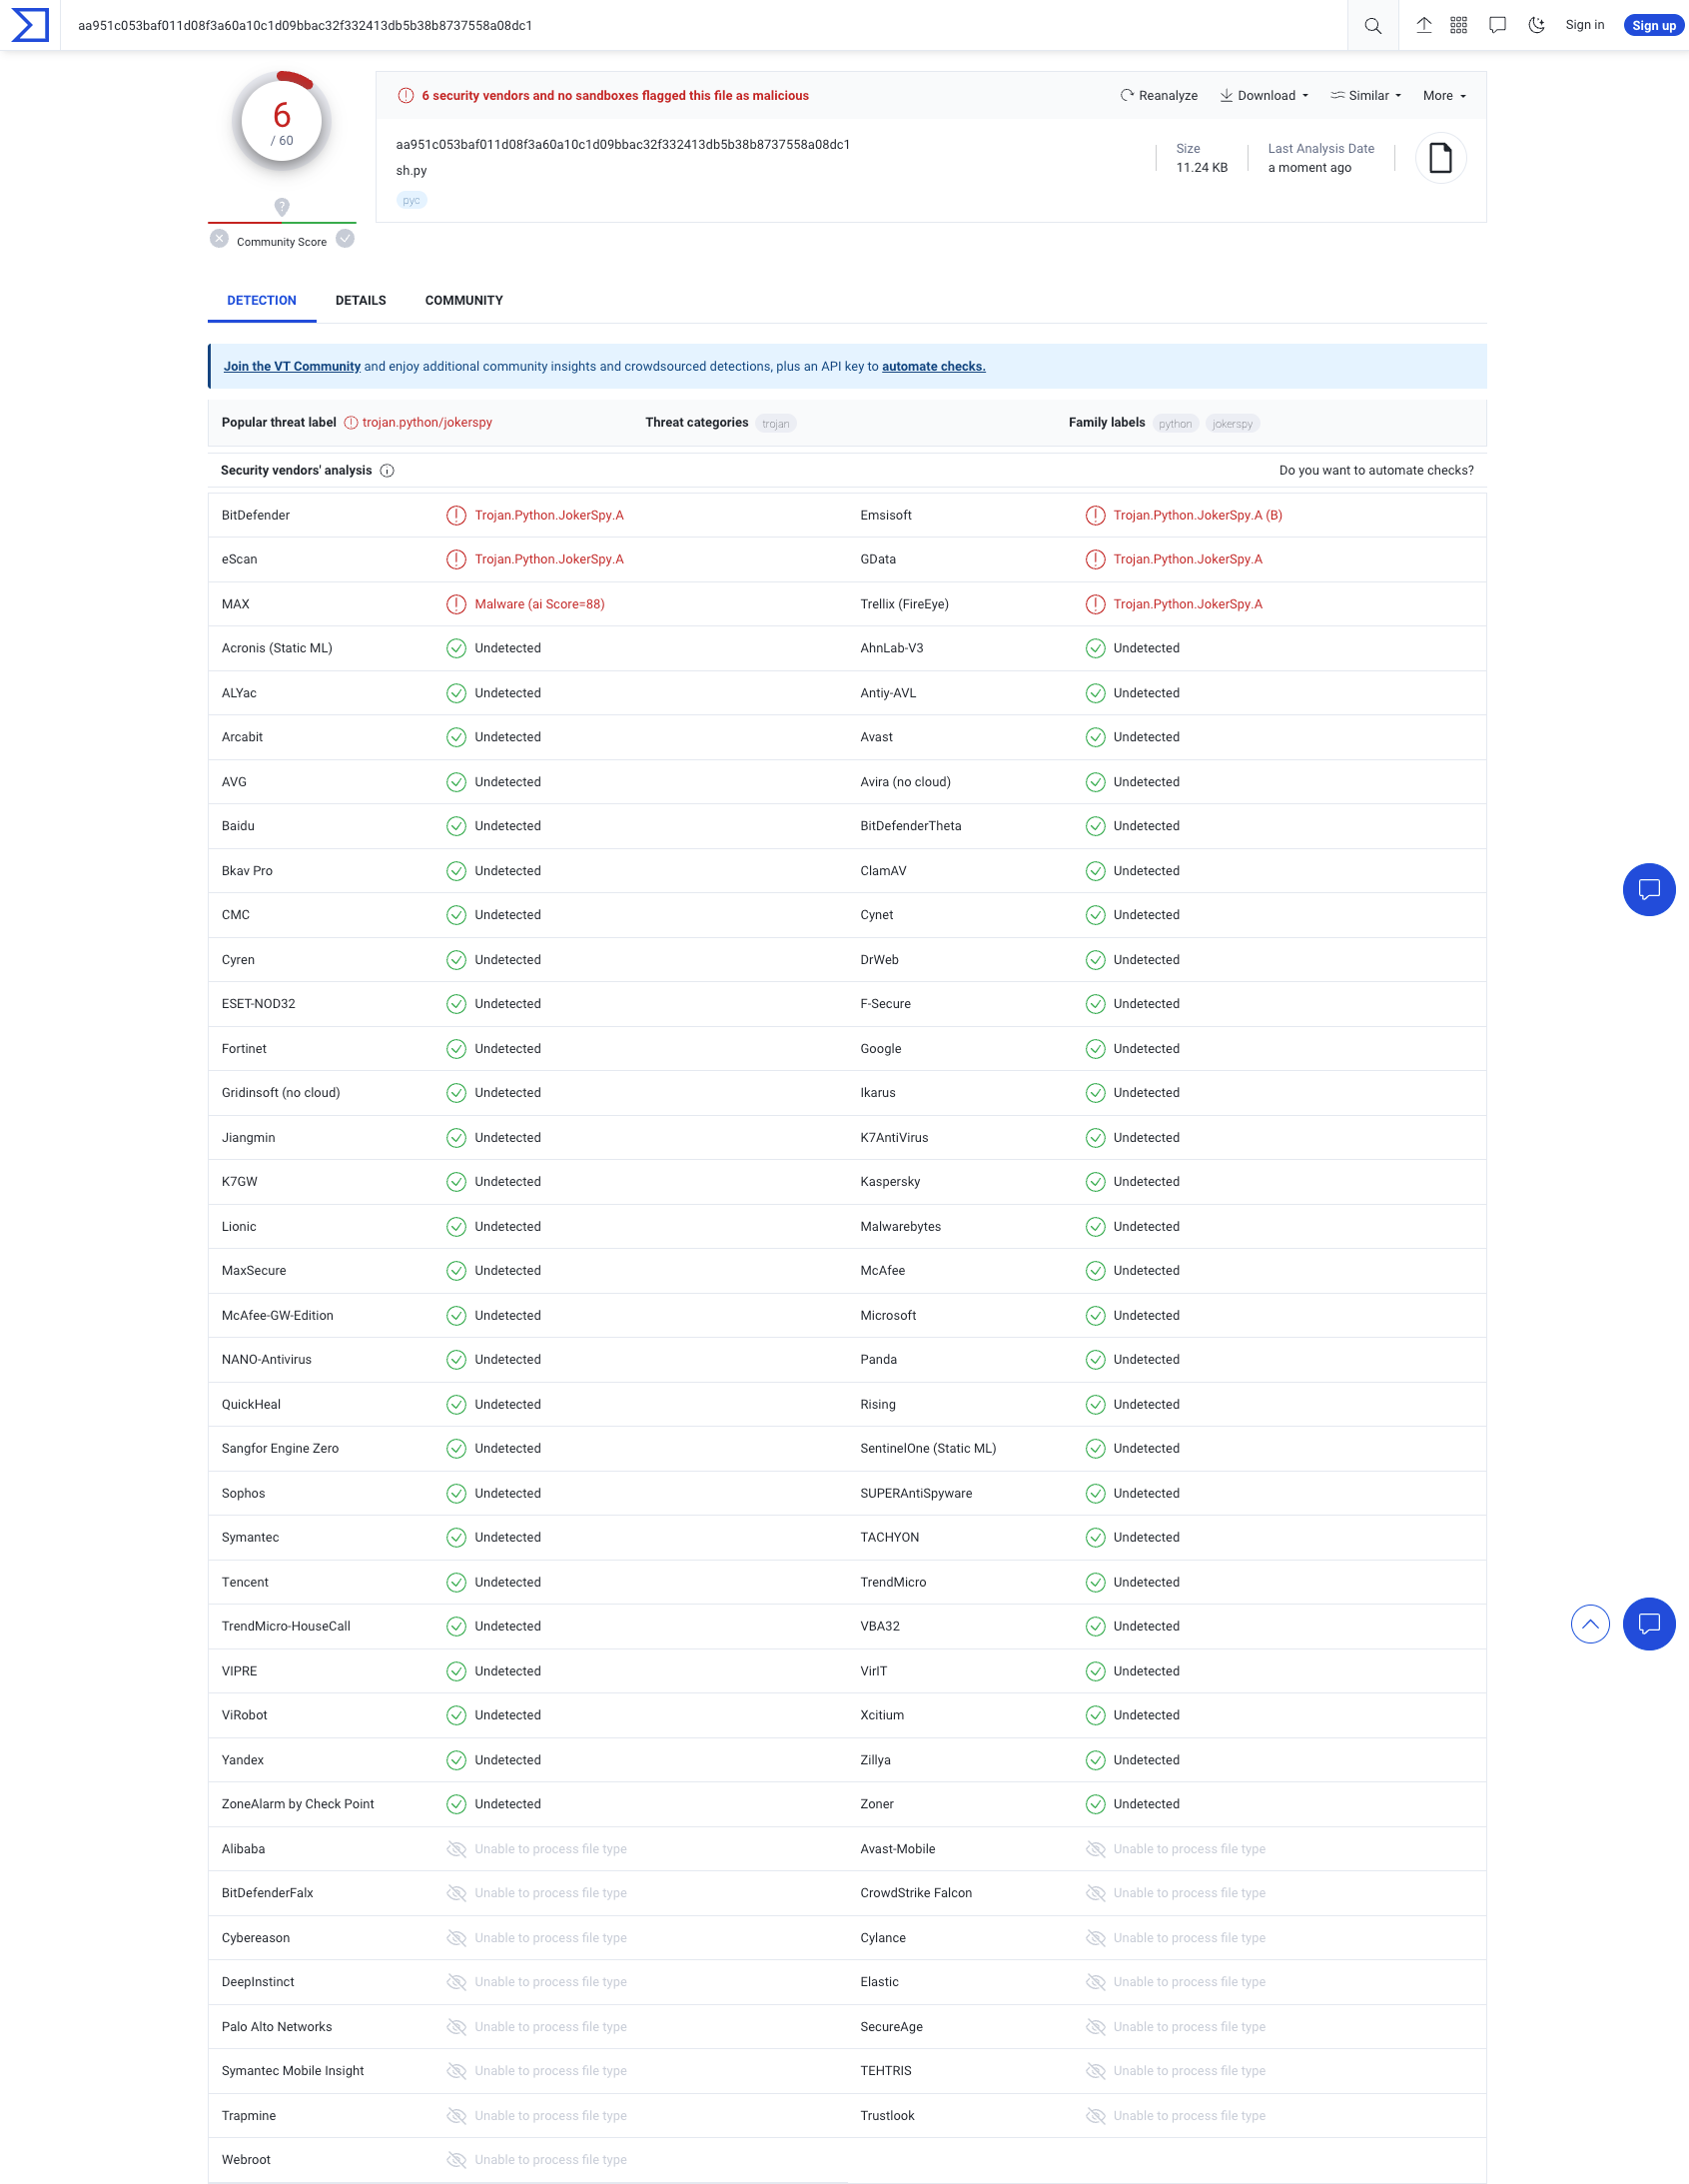
В общей сложности были найдены четыре семпла, загруженных на VirusTotal неназванной жертвой атаки. Самый ранний образец датируется 18 апреля 2023 года. Два образца представляют собой Python-бэкдоры, которые могут поражать не только macOS, но и Windows с Linux.

Специалисты дали пейлоадам общее имя — JokerSpy. Первая составная часть shared.dat при запуске проверяет, в какой операционной системе она работает. Для этого предусмотрены специальные коды: 0 — работаем в Windows, 1 — в macOS и 2 — в Linux. Далее shared.dat устанавливает соединение с удалённым сервером и получает от него дополнительные инструкции.

Пейлоад может собирать информацию, запускать команды, скачивать и выполнять файлы, а также завершать свой процесс. В систему macOS с командного центра скачивается определённый файл и помещается по следующему адресу — /Users/Shared/AppleAccount.tgz. После этого он запускается как приложение — /Users/Shared/TempUser/AppleAccountAssistant.app.

В Linux принцип работы тот же, отличаются только детали: записывается временной файл tmp.c, который компилируется в /tmp/.ICE-unix/git.

В Bitdefender выделили один интересный экземпляр среди семплов — «sh.py». Он обладает целым спектром возможностей: вытаскивать метаданные системы, составлять список файлов, удалять файлы, выполнять команды и извлекать зашифрованные данные.

Третий компонент — бинарник FAT с именем xcc. Он написан на Swift и предназначен для атаки macOS Monterey (версия 12 «яблочной» ОС). Этот компонент содержит два файла Mach-O для каждой из используемых архитектур: x86 от Intel и собственный SoC Apple — M1 (Arm).

В конечном счёте жертва получает в систему шпионскую программу.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru