



На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

Исследователи наткнулись на несколько составляющих профессионального тулкита, который разрабатывался для атак на пользователей macOS. Обнаружить вредонос помогли загруженные на VirusTotal семплы.

Находкой поделились специалисты румынской антивирусной компании Bitdefender. В отчёте исследователи пишут:

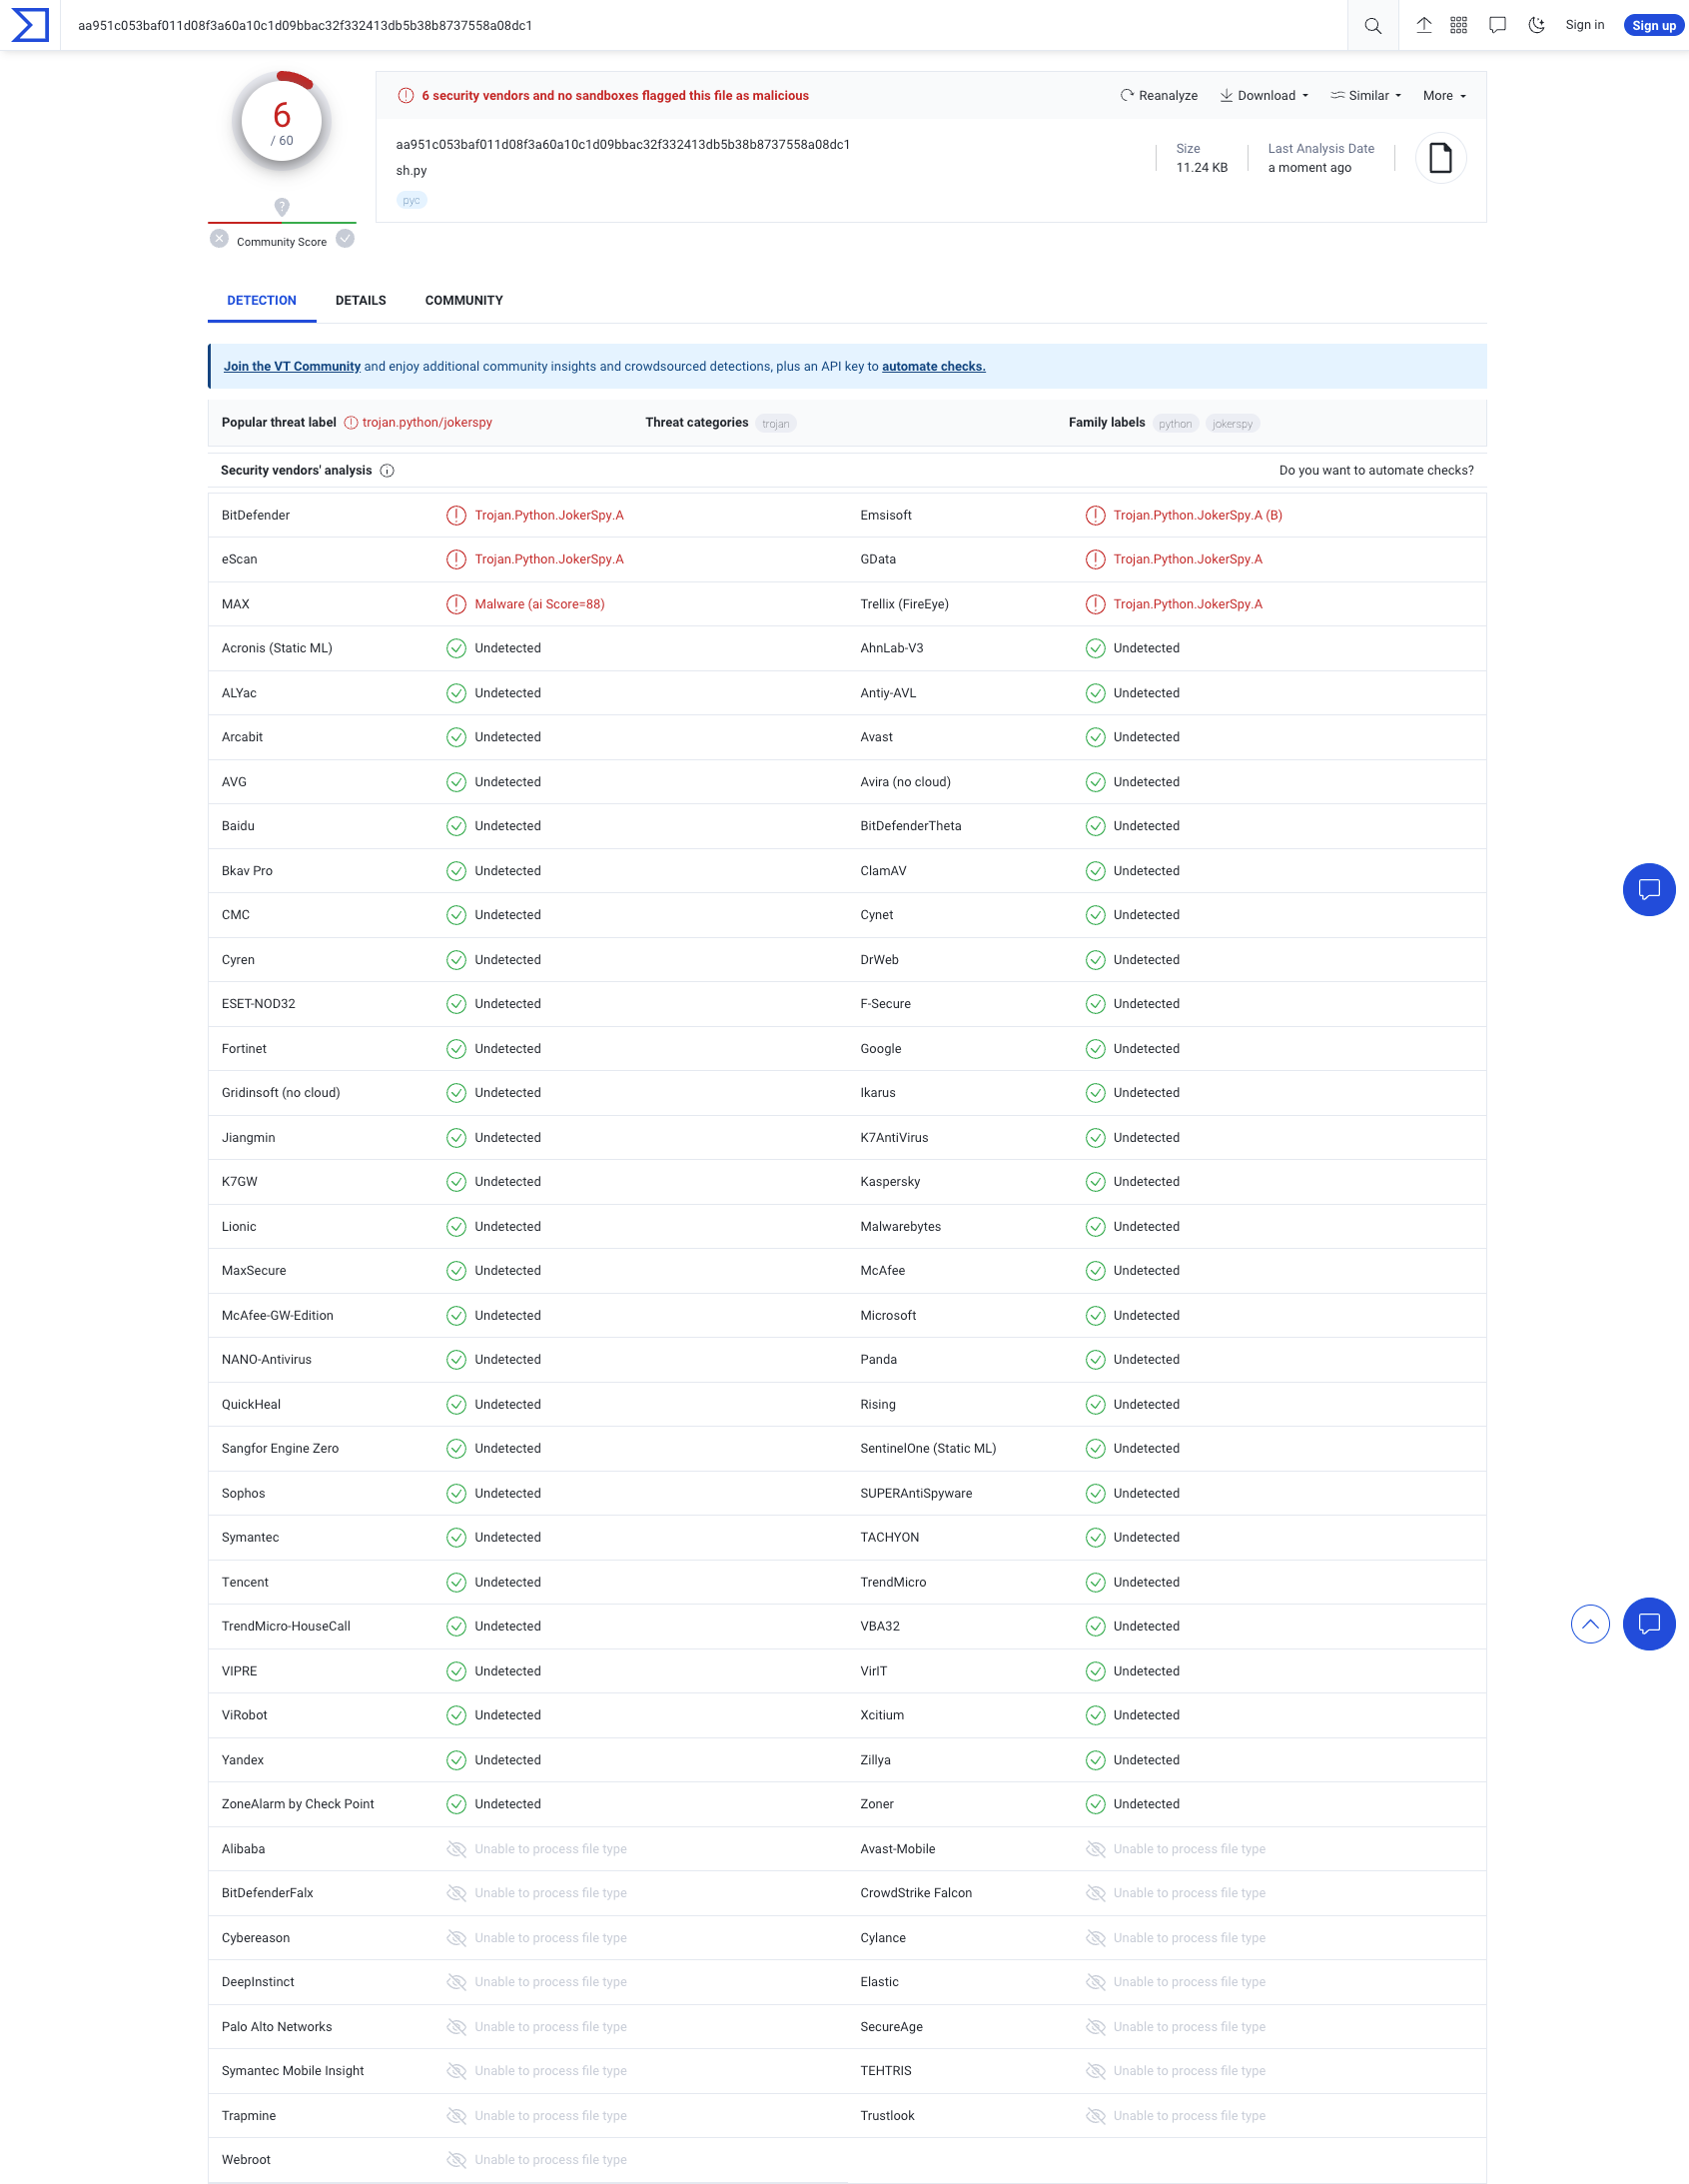
«В настоящий момент выявленные образцы не детектируются антивирусными движками. Более того, по ним в целом очень мало информации».

В общей сложности были найдены четыре семпла, загруженных на VirusTotal неназванной жертвой атаки. Самый ранний образец датируется 18 апреля 2023 года. Два образца представляют собой Python-бэкдоры, которые могут поражать не только macOS, но и Windows с Linux.

Специалисты дали пейлоадам общее имя — JokerSpy. Первая составная часть shared.dat при запуске проверяет, в какой операционной системе она работает. Для этого предусмотрены специальные коды: 0 — работаем в Windows, 1 — в macOS и 2 — в Linux. Далее shared.dat устанавливает соединение с удалённым сервером и получает от него дополнительные инструкции.

Пейлоад может собирать информацию, запускать команды, скачивать и выполнять файлы, а также завершать свой процесс. В систему macOS с командного центра скачивается определённый файл и помещается по следующему адресу — /Users/Shared/AppleAccount.tgz. После этого он запускается как приложение — /Users/Shared/TempUser/AppleAccountAssistant.app.

В Linux принцип работы тот же, отличаются только детали: записывается временной файл tmp.c, который компилируется в /tmp/.ICE-unix/git.

В Bitdefender выделили один интересный экземпляр среди семплов — «sh.py». Он обладает целым спектром возможностей: вытаскивать метаданные системы, составлять список файлов, удалять файлы, выполнять команды и извлекать зашифрованные данные.

Третий компонент — бинарник FAT с именем xcc. Он написан на Swift и предназначен для атаки macOS Monterey (версия 12 «яблочной» ОС). Этот компонент содержит два файла Mach-O для каждой из используемых архитектур: x86 от Intel и собственный SoC Apple — M1 (Arm).

В конечном счёте жертва получает в систему шпионскую программу.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru