



На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

Исследователи наткнулись на несколько составляющих профессионального тулкита, который разрабатывался для атак на пользователей macOS. Обнаружить вредонос помогли загруженные на VirusTotal семплы.

Находкой поделились специалисты румынской антивирусной компании Bitdefender. В отчёте исследователи пишут:

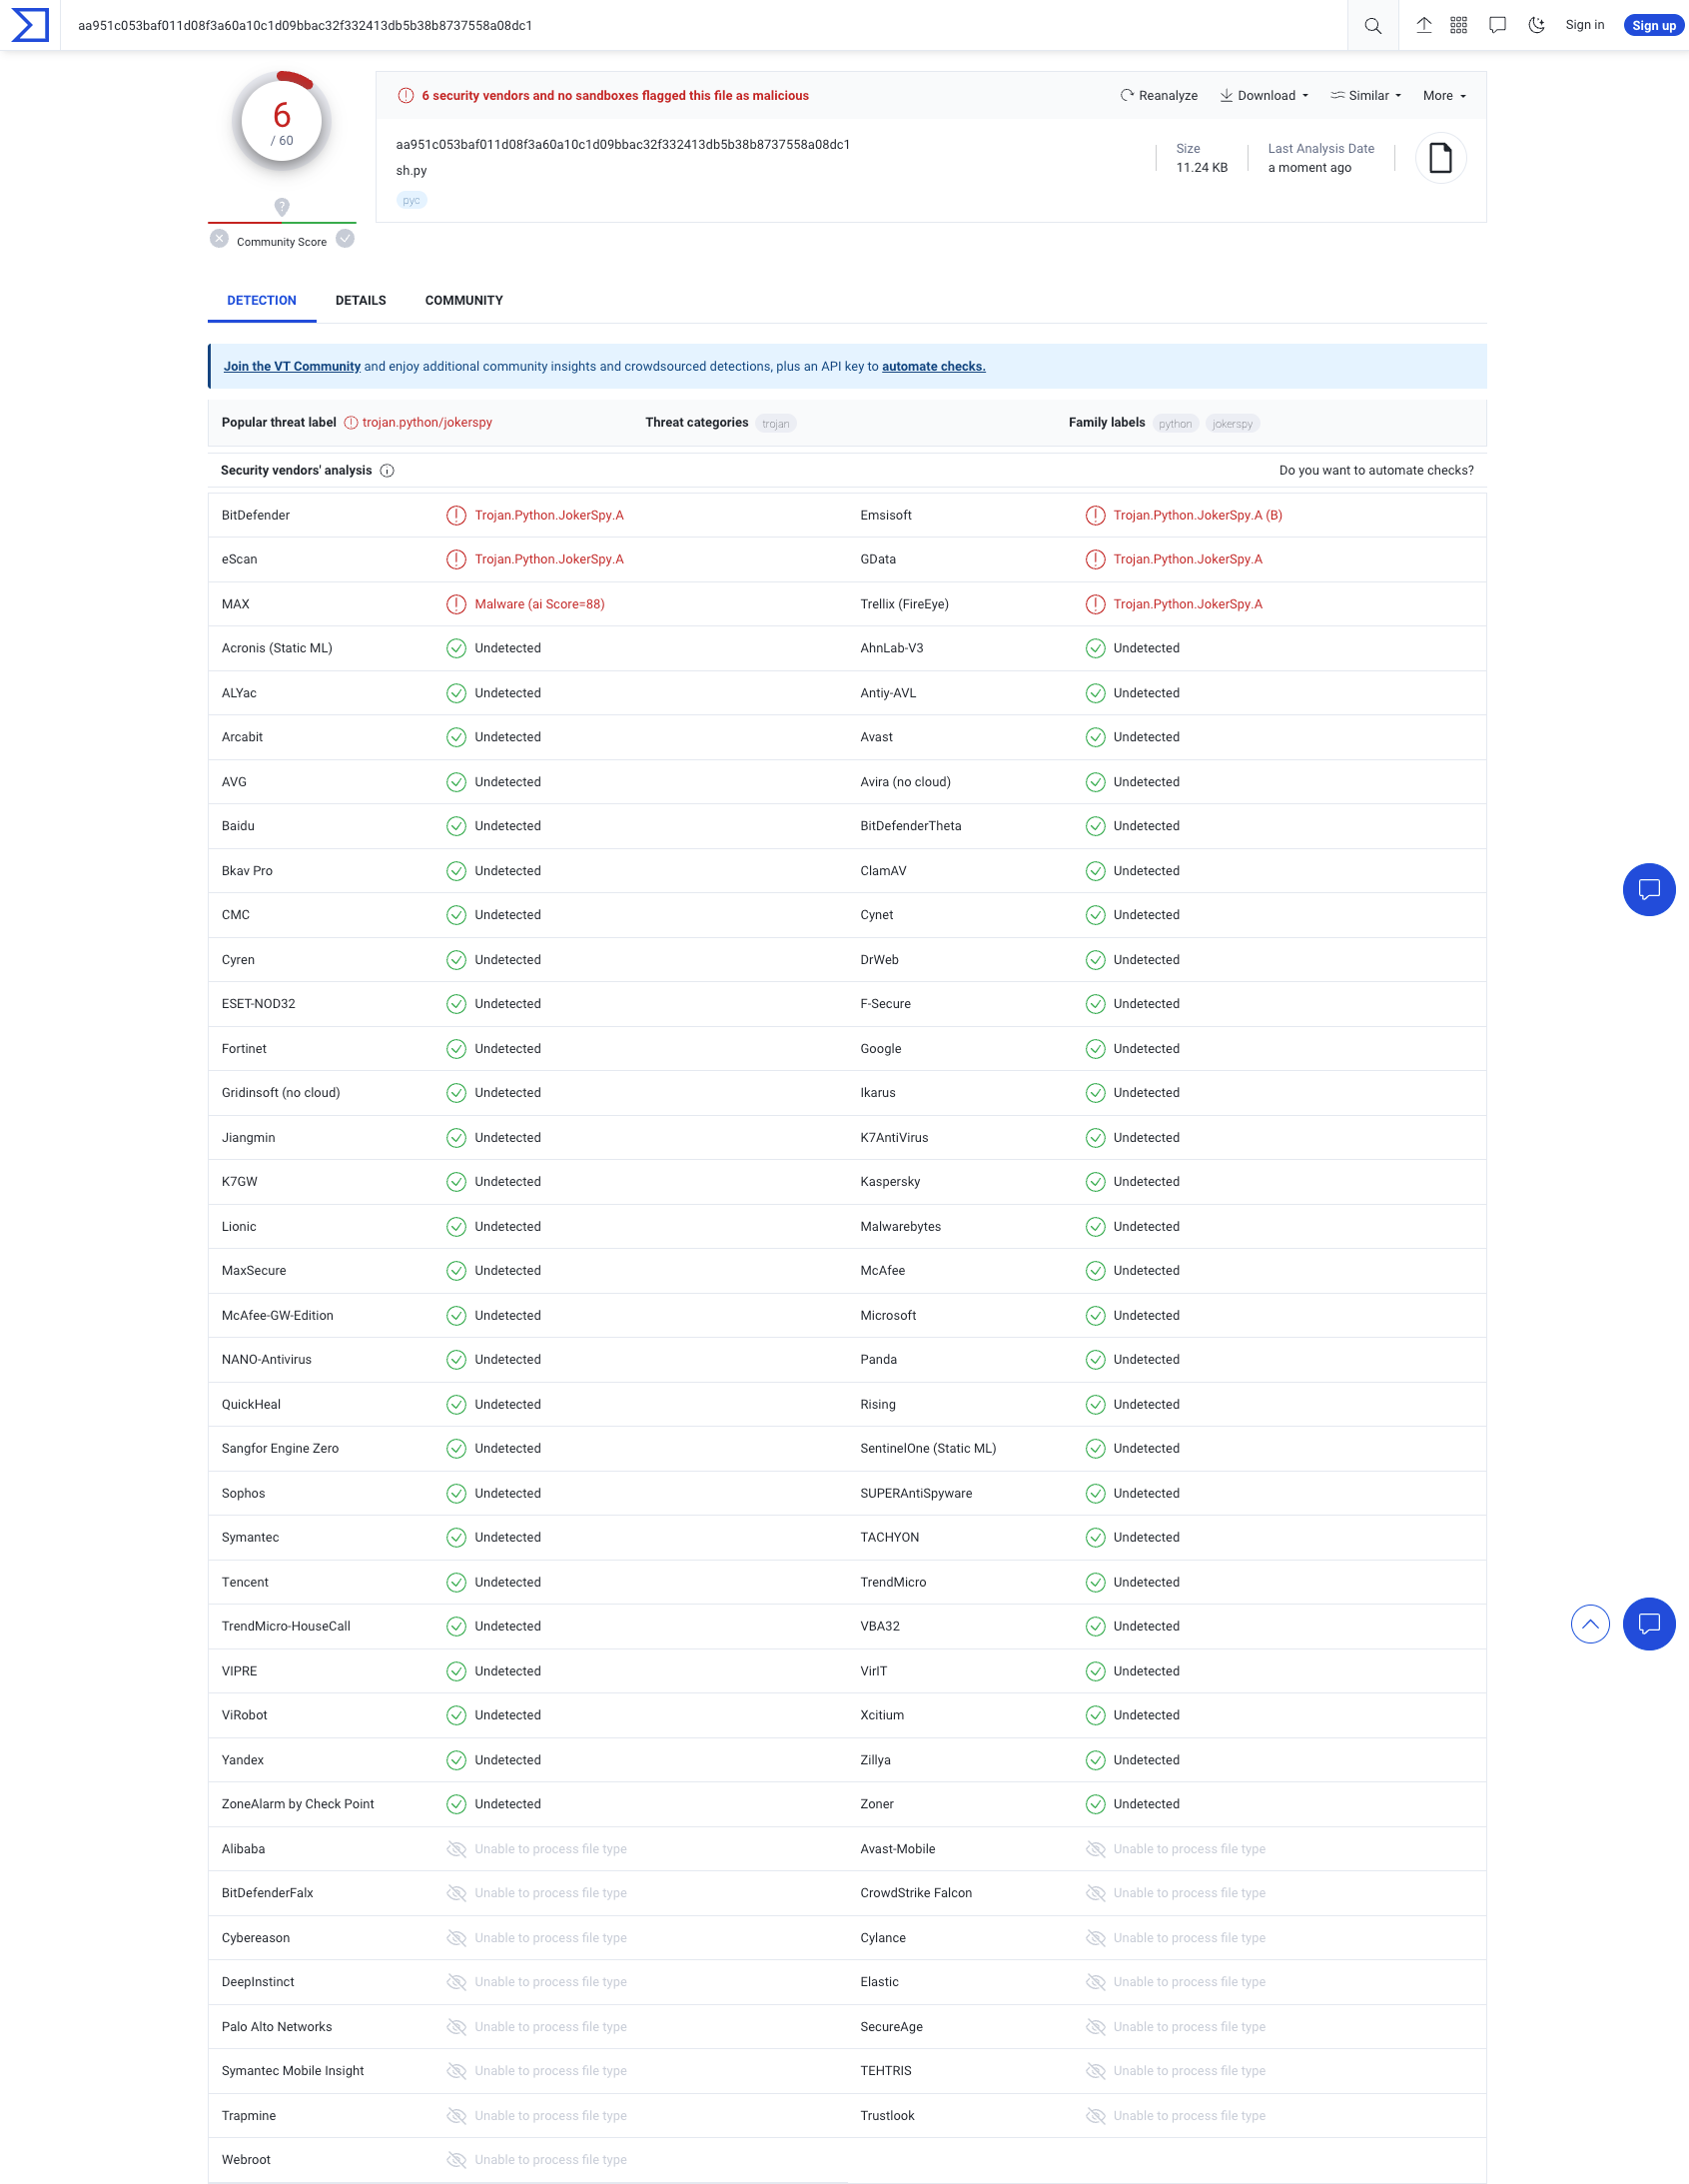
«В настоящий момент выявленные образцы не детектируются антивирусными движками. Более того, по ним в целом очень мало информации».

В общей сложности были найдены четыре семпла, загруженных на VirusTotal неназванной жертвой атаки. Самый ранний образец датируется 18 апреля 2023 года. Два образца представляют собой Python-бэкдоры, которые могут поражать не только macOS, но и Windows с Linux.

Специалисты дали пейлоадам общее имя — JokerSpy. Первая составная часть shared.dat при запуске проверяет, в какой операционной системе она работает. Для этого предусмотрены специальные коды: 0 — работаем в Windows, 1 — в macOS и 2 — в Linux. Далее shared.dat устанавливает соединение с удалённым сервером и получает от него дополнительные инструкции.

Пейлоад может собирать информацию, запускать команды, скачивать и выполнять файлы, а также завершать свой процесс. В систему macOS с командного центра скачивается определённый файл и помещается по следующему адресу — /Users/Shared/AppleAccount.tgz. После этого он запускается как приложение — /Users/Shared/TempUser/AppleAccountAssistant.app.

В Linux принцип работы тот же, отличаются только детали: записывается временной файл tmp.c, который компилируется в /tmp/.ICE-unix/git.

В Bitdefender выделили один интересный экземпляр среди семплов — «sh.py». Он обладает целым спектром возможностей: вытаскивать метаданные системы, составлять список файлов, удалять файлы, выполнять команды и извлекать зашифрованные данные.

Третий компонент — бинарник FAT с именем xcc. Он написан на Swift и предназначен для атаки macOS Monterey (версия 12 «яблочной» ОС). Этот компонент содержит два файла Mach-O для каждой из используемых архитектур: x86 от Intel и собственный SoC Apple — M1 (Arm).

В конечном счёте жертва получает в систему шпионскую программу.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru