



На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

Исследователи наткнулись на несколько составляющих профессионального тулкита, который разрабатывался для атак на пользователей macOS. Обнаружить вредонос помогли загруженные на VirusTotal семплы.

Находкой поделились специалисты румынской антивирусной компании Bitdefender. В отчёте исследователи пишут:

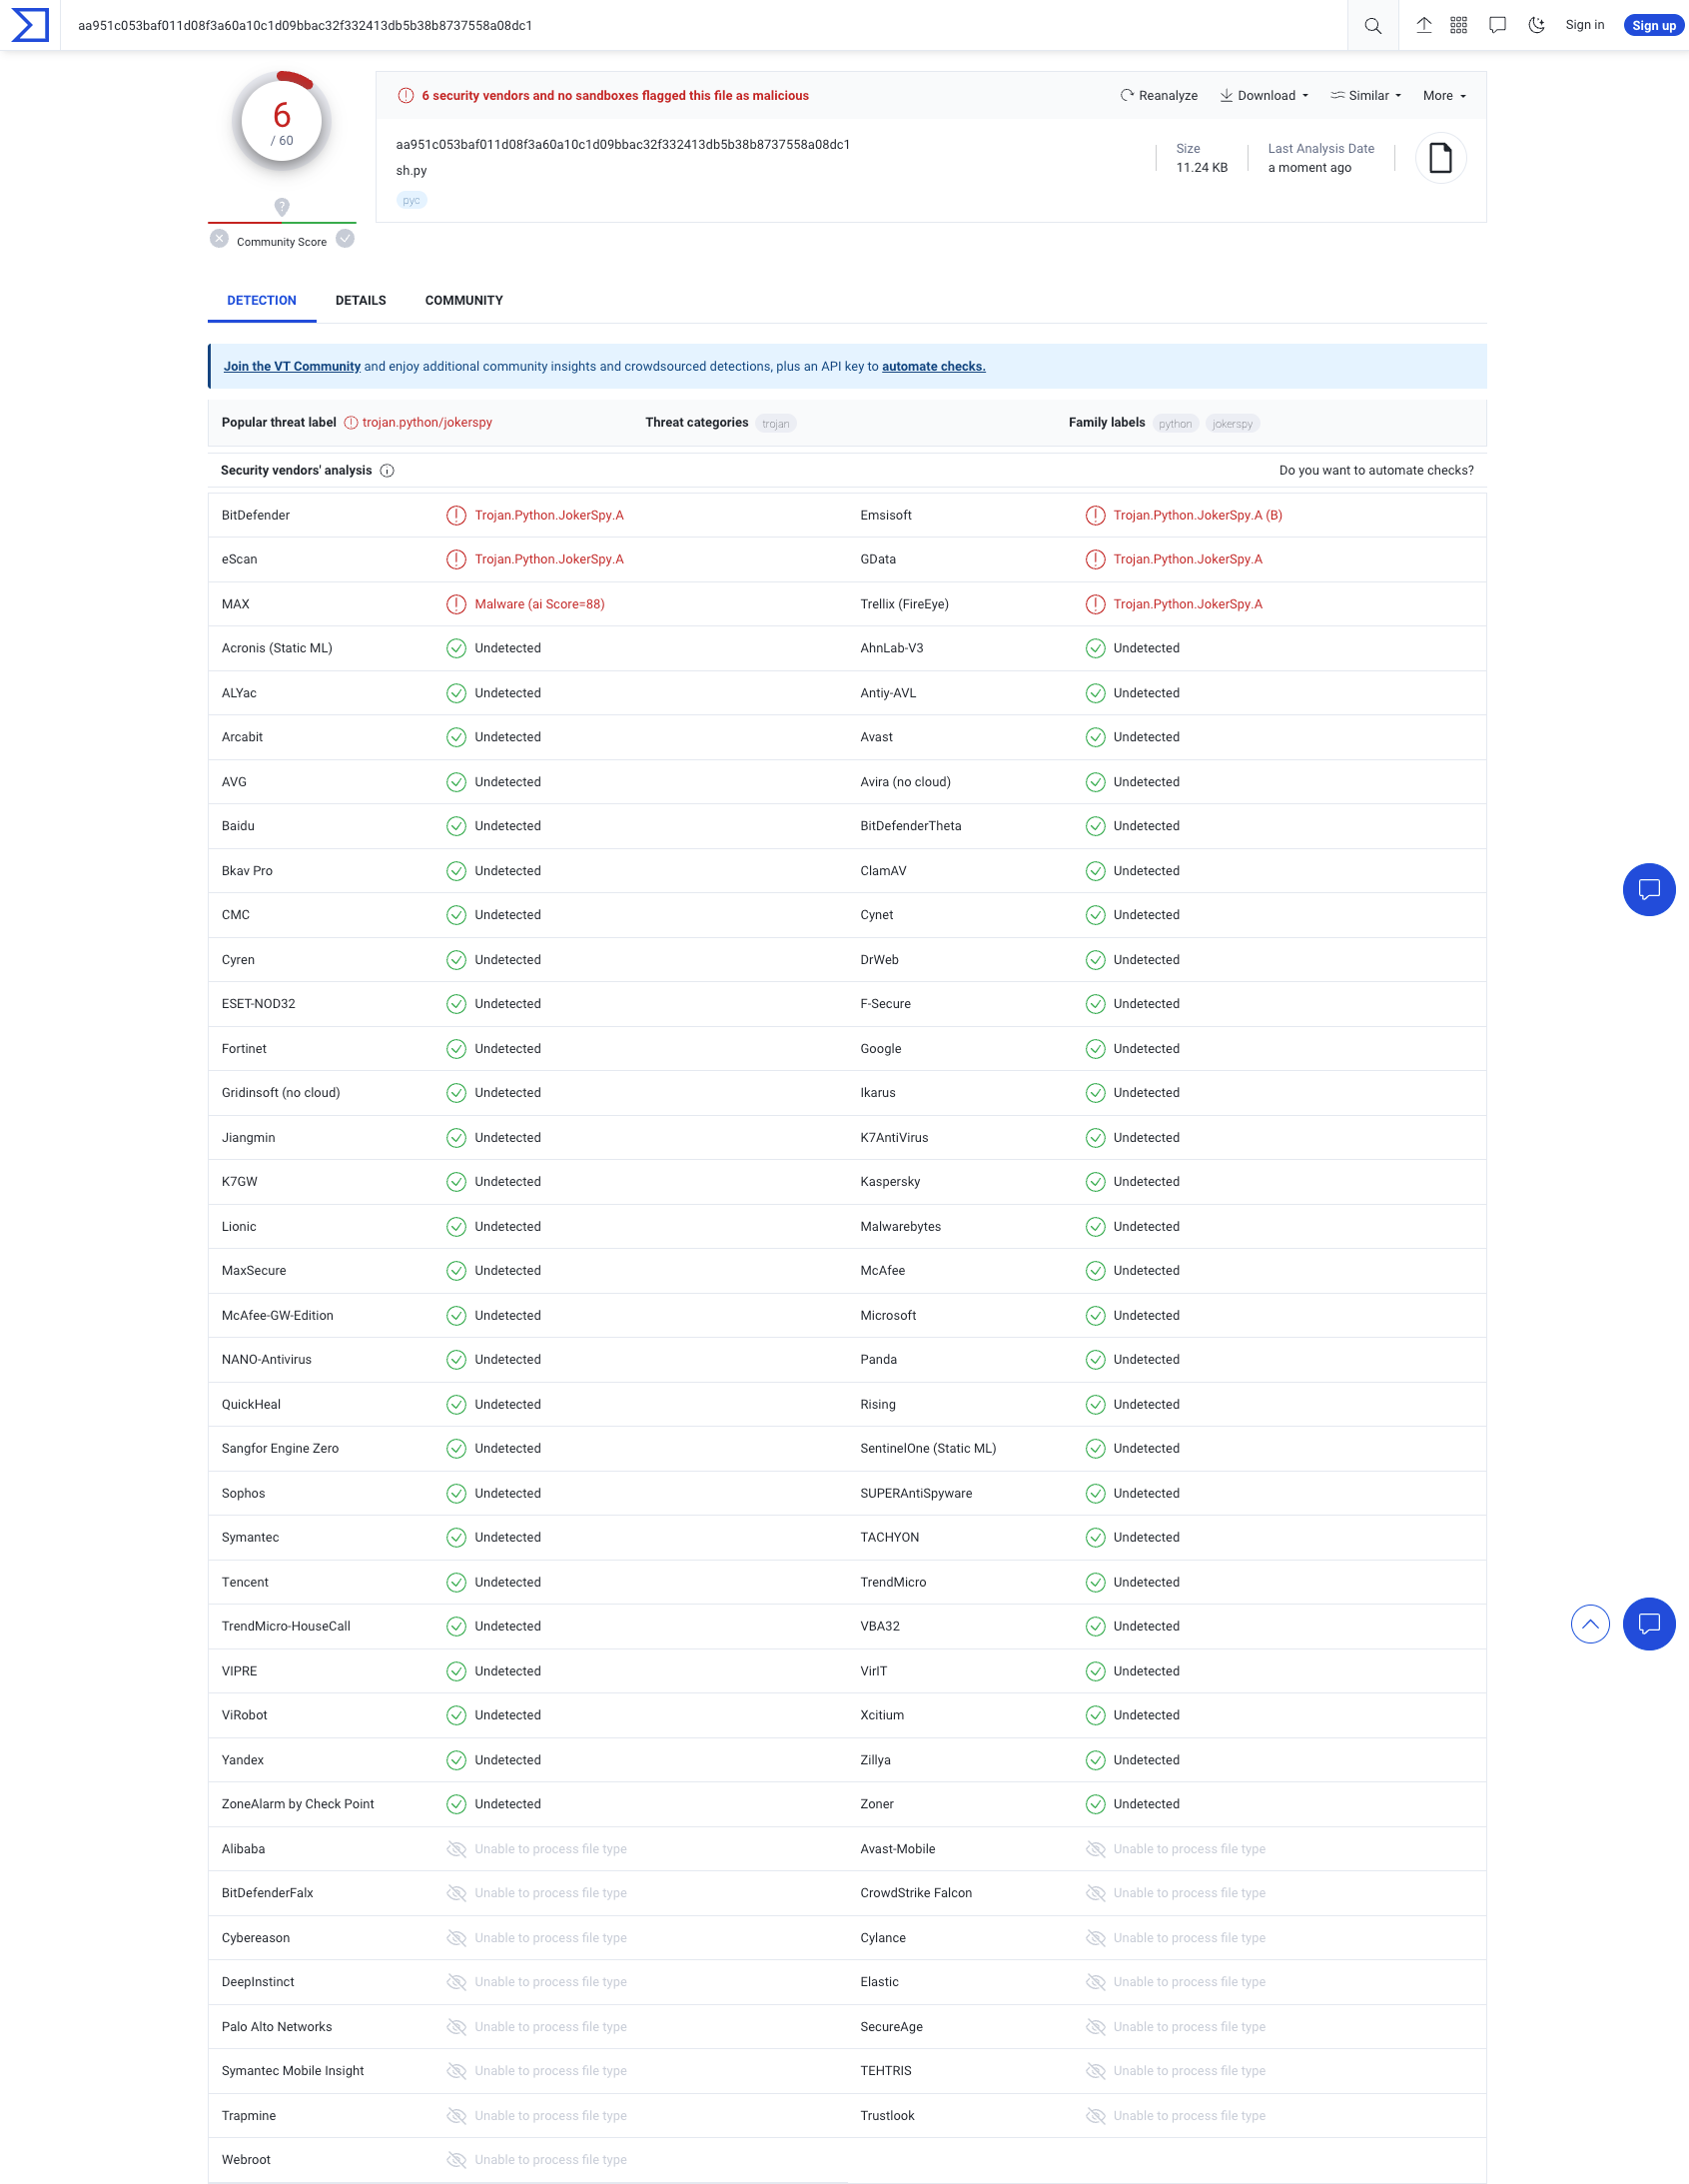
«В настоящий момент выявленные образцы не детектируются антивирусными движками. Более того, по ним в целом очень мало информации».

В общей сложности были найдены четыре семпла, загруженных на VirusTotal неназванной жертвой атаки. Самый ранний образец датируется 18 апреля 2023 года. Два образца представляют собой Python-бэкдоры, которые могут поражать не только macOS, но и Windows с Linux.

Специалисты дали пейлоадам общее имя — JokerSpy. Первая составная часть shared.dat при запуске проверяет, в какой операционной системе она работает. Для этого предусмотрены специальные коды: 0 — работаем в Windows, 1 — в macOS и 2 — в Linux. Далее shared.dat устанавливает соединение с удалённым сервером и получает от него дополнительные инструкции.

Пейлоад может собирать информацию, запускать команды, скачивать и выполнять файлы, а также завершать свой процесс. В систему macOS с командного центра скачивается определённый файл и помещается по следующему адресу — /Users/Shared/AppleAccount.tgz. После этого он запускается как приложение — /Users/Shared/TempUser/AppleAccountAssistant.app.

В Linux принцип работы тот же, отличаются только детали: записывается временной файл tmp.c, который компилируется в /tmp/.ICE-unix/git.

В Bitdefender выделили один интересный экземпляр среди семплов — «sh.py». Он обладает целым спектром возможностей: вытаскивать метаданные системы, составлять список файлов, удалять файлы, выполнять команды и извлекать зашифрованные данные.

Третий компонент — бинарник FAT с именем xcc. Он написан на Swift и предназначен для атаки macOS Monterey (версия 12 «яблочной» ОС). Этот компонент содержит два файла Mach-O для каждой из используемых архитектур: x86 от Intel и собственный SoC Apple — M1 (Arm).

В конечном счёте жертва получает в систему шпионскую программу.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru