



На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

На VirusTotal нашли компоненты сложного тулкита для атаки на macOS

Исследователи наткнулись на несколько составляющих профессионального тулкита, который разрабатывался для атак на пользователей macOS. Обнаружить вредонос помогли загруженные на VirusTotal семплы.

Находкой поделились специалисты румынской антивирусной компании Bitdefender. В отчёте исследователи пишут:

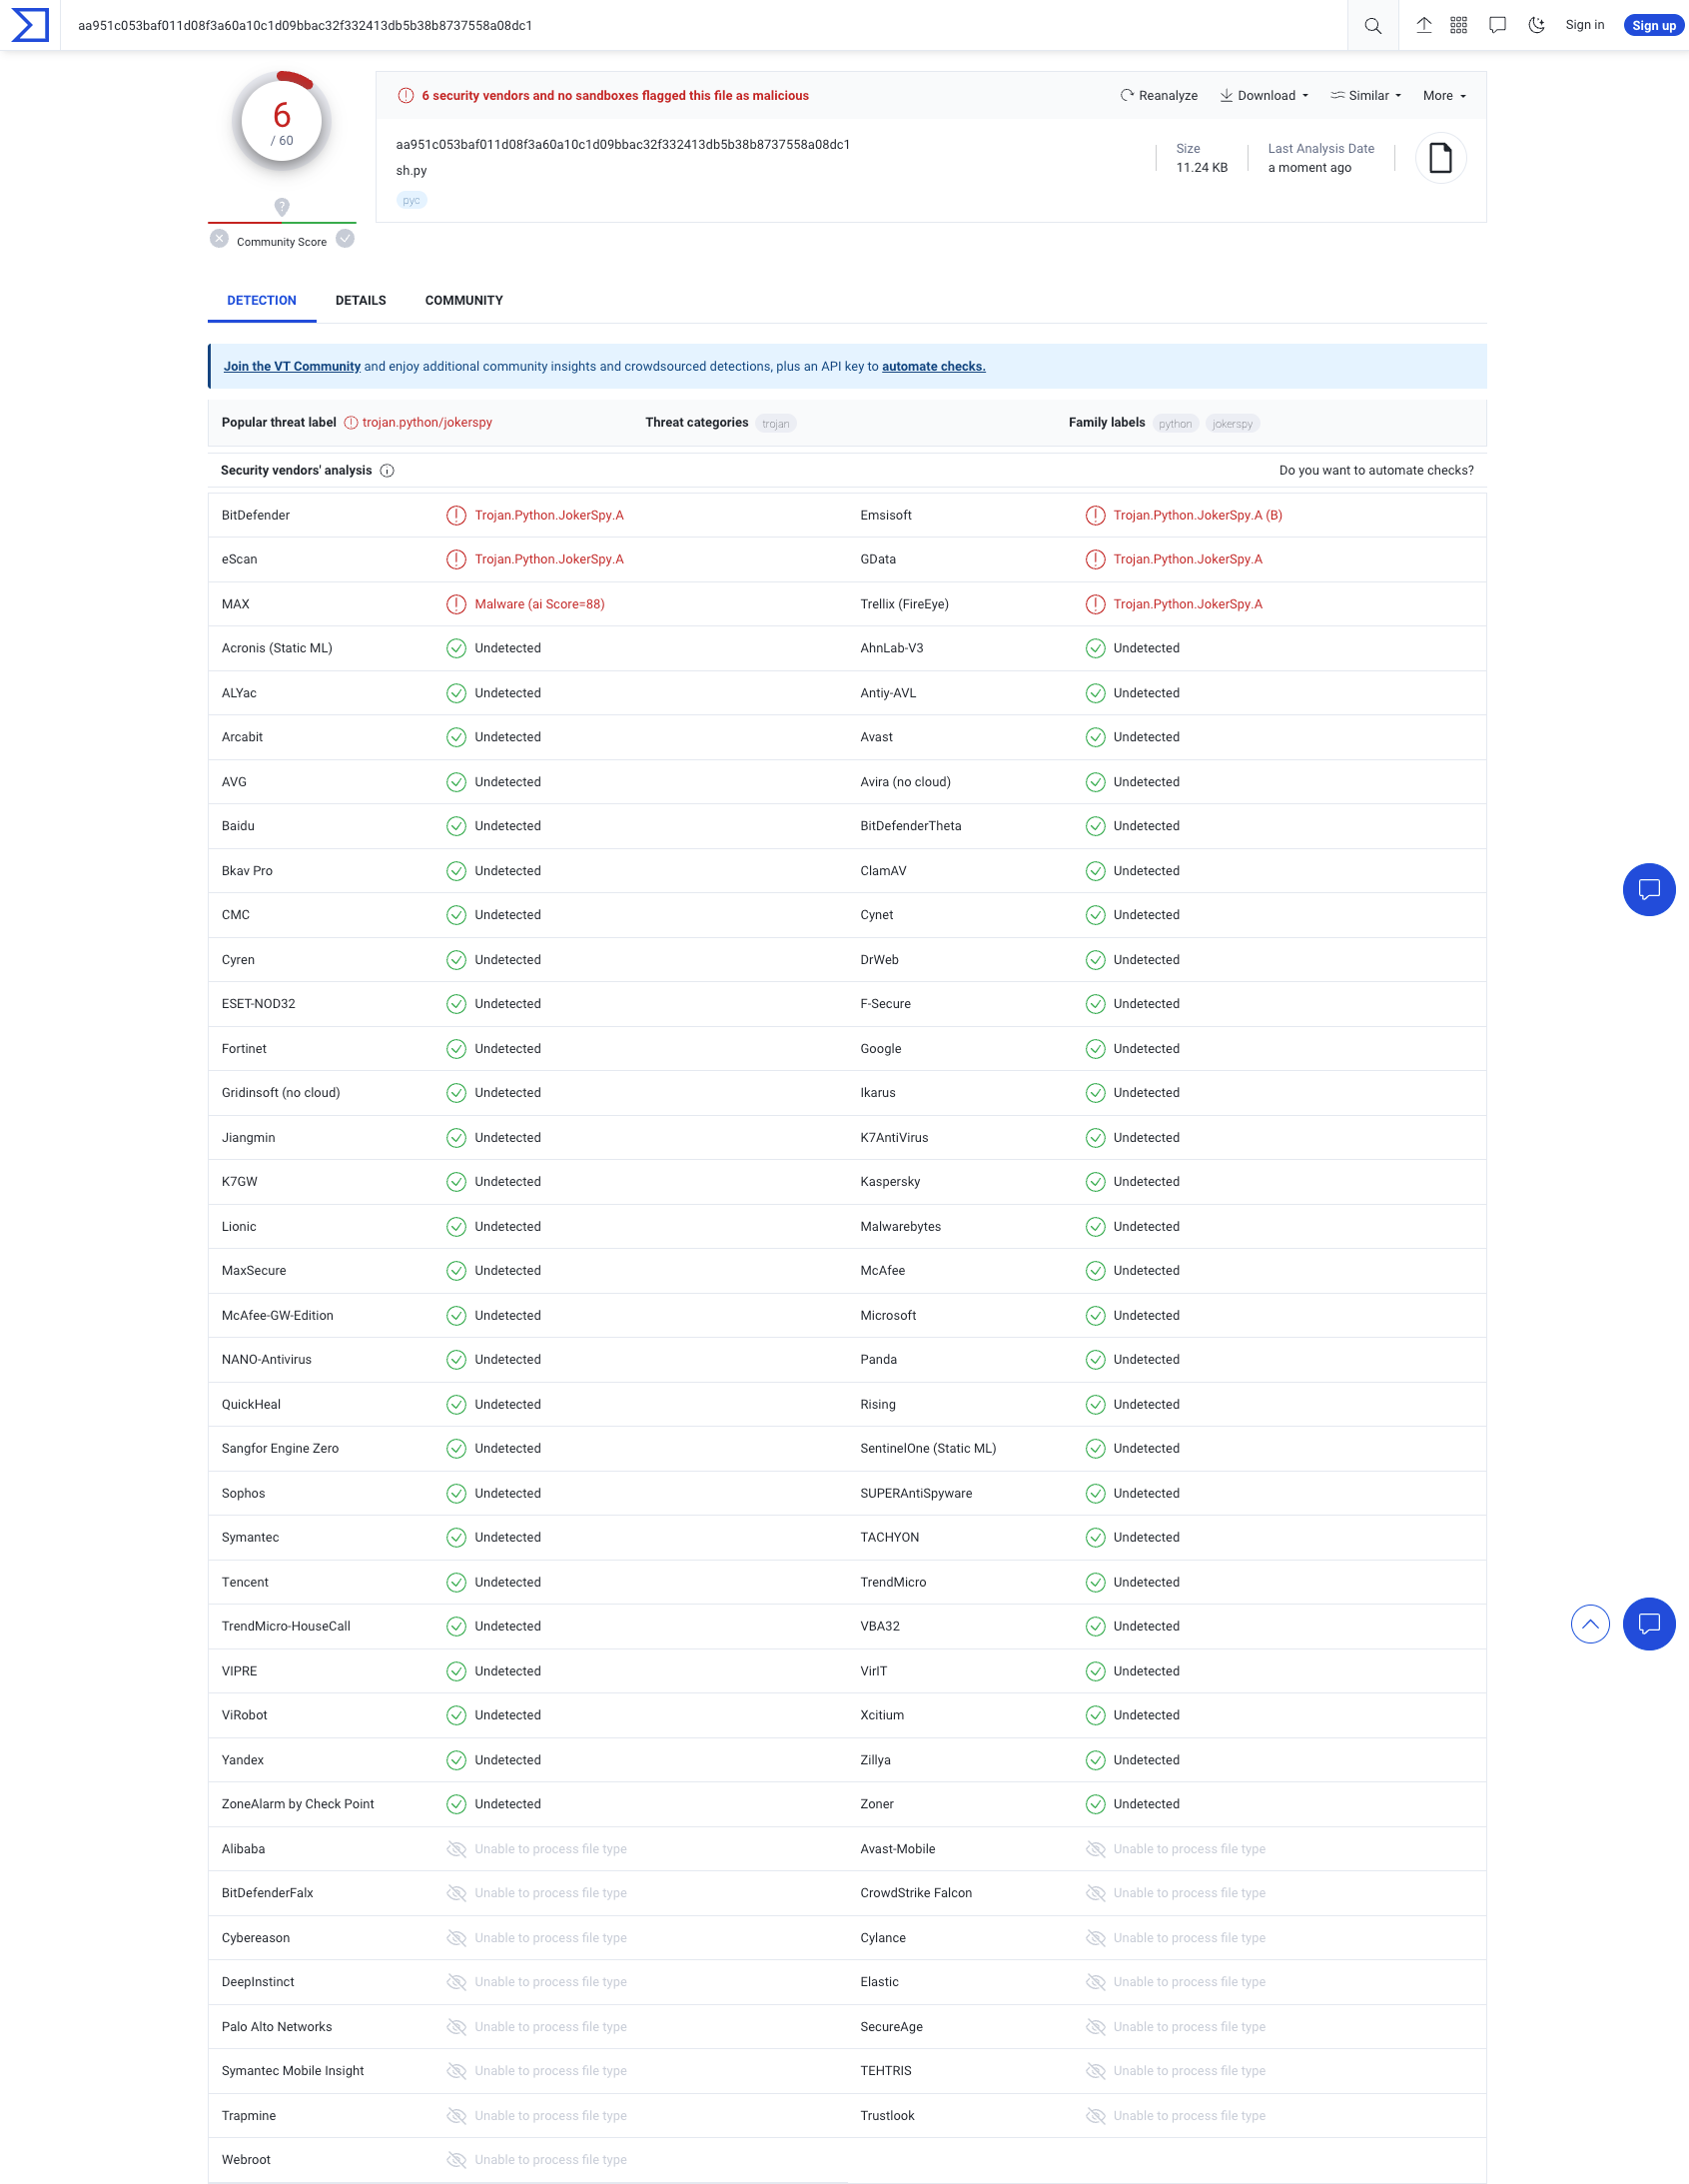
«В настоящий момент выявленные образцы не детектируются антивирусными движками. Более того, по ним в целом очень мало информации».

В общей сложности были найдены четыре семпла, загруженных на VirusTotal неназванной жертвой атаки. Самый ранний образец датируется 18 апреля 2023 года. Два образца представляют собой Python-бэкдоры, которые могут поражать не только macOS, но и Windows с Linux.

Специалисты дали пейлоадам общее имя — JokerSpy. Первая составная часть shared.dat при запуске проверяет, в какой операционной системе она работает. Для этого предусмотрены специальные коды: 0 — работаем в Windows, 1 — в macOS и 2 — в Linux. Далее shared.dat устанавливает соединение с удалённым сервером и получает от него дополнительные инструкции.

Пейлоад может собирать информацию, запускать команды, скачивать и выполнять файлы, а также завершать свой процесс. В систему macOS с командного центра скачивается определённый файл и помещается по следующему адресу — /Users/Shared/AppleAccount.tgz. После этого он запускается как приложение — /Users/Shared/TempUser/AppleAccountAssistant.app.

В Linux принцип работы тот же, отличаются только детали: записывается временной файл tmp.c, который компилируется в /tmp/.ICE-unix/git.

В Bitdefender выделили один интересный экземпляр среди семплов — «sh.py». Он обладает целым спектром возможностей: вытаскивать метаданные системы, составлять список файлов, удалять файлы, выполнять команды и извлекать зашифрованные данные.

Третий компонент — бинарник FAT с именем xcc. Он написан на Swift и предназначен для атаки macOS Monterey (версия 12 «яблочной» ОС). Этот компонент содержит два файла Mach-O для каждой из используемых архитектур: x86 от Intel и собственный SoC Apple — M1 (Arm).

В конечном счёте жертва получает в систему шпионскую программу.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru