



Kaspersky назвала наиболее востребованные MaaS-вредоносы

Kaspersky назвала наиболее востребованные MaaS-вредоносы

Kaspersky назвала наиболее востребованные MaaS-вредоносы

Исследователи из «Лаборатории Касперского» вычислили наиболее популярные типы вредоносных программ, которые злоумышленники распространяют по сервисной модели — MaaS (Malware-as-a-Service, «вредонос как услуга»).

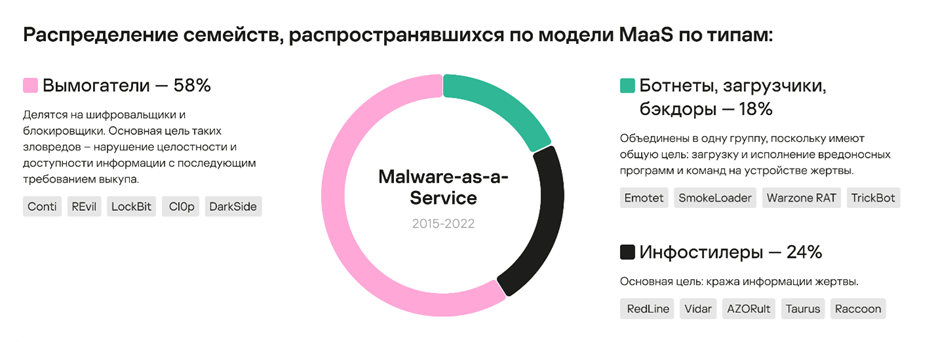
Изучив 97 семейств вредоносов, Kaspersky выяснила, что более половины доступных по модели MaaS являются программами-вымогателями. Инфостилеры составили 24%, а 18% занимают ботнеты, загрузчики и бэкдоры.

Высокая популярность шифровальщиков объясняется их способностью принести операторам быструю и большую прибыль. Злоумышленники могут бесплатно подписаться на Ransomware-as-a-Service (RaaS), а затем оплатить услугу после успешной атаки. Стоимость определяется процентом от выкупа (обычно составляет от 10% до 40%). Однако вступить в такую партнерскую программу не так просто.

У инфостилеров задача немного другая: они предназначены для кражи данных, включая логины, пароли, информацию о банковских картах и криптовалютных кошельках. Их услуги обычно оплачиваются по модели подписки, стоимость составляет от 100 до 300 долларов в месяц.

Ботнеты, загрузчики и бэкдоры, объединённые в одну группу, используются для загрузки и запуска других вредоносных программ. Как правило, такие зловреды стоят дороже инфостилеров из-за более сложного кода и дополнительной инфраструктуры, необходимой для их эффективной работы. Например, загрузчик Matanbuchus может стоить до 4900 долларов в месяц за стандартную версию.

Как подчеркивает Александр Забровский, аналитик Kaspersky Digital Footprint Intelligence, результаты исследования «Лаборатории Касперского» помогут специалистам лучше понять ландшафт киберугроз и повысить защищённость пользователей и организаций.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru