



Kaspersky назвала наиболее востребованные MaaS-вредоносы

Kaspersky назвала наиболее востребованные MaaS-вредоносы

Kaspersky назвала наиболее востребованные MaaS-вредоносы

Исследователи из «Лаборатории Касперского» вычислили наиболее популярные типы вредоносных программ, которые злоумышленники распространяют по сервисной модели — MaaS (Malware-as-a-Service, «вредонос как услуга»).

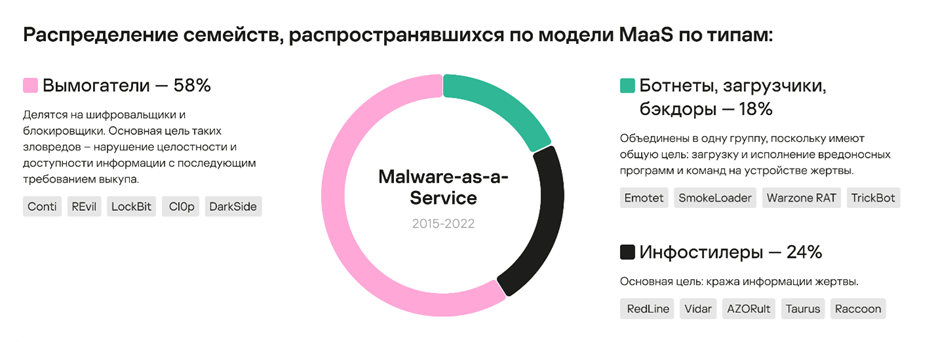
Изучив 97 семейств вредоносов, Kaspersky выяснила, что более половины доступных по модели MaaS являются программами-вымогателями. Инфостилеры составили 24%, а 18% занимают ботнеты, загрузчики и бэкдоры.

Высокая популярность шифровальщиков объясняется их способностью принести операторам быструю и большую прибыль. Злоумышленники могут бесплатно подписаться на Ransomware-as-a-Service (RaaS), а затем оплатить услугу после успешной атаки. Стоимость определяется процентом от выкупа (обычно составляет от 10% до 40%). Однако вступить в такую партнерскую программу не так просто.

У инфостилеров задача немного другая: они предназначены для кражи данных, включая логины, пароли, информацию о банковских картах и криптовалютных кошельках. Их услуги обычно оплачиваются по модели подписки, стоимость составляет от 100 до 300 долларов в месяц.

Ботнеты, загрузчики и бэкдоры, объединённые в одну группу, используются для загрузки и запуска других вредоносных программ. Как правило, такие зловреды стоят дороже инфостилеров из-за более сложного кода и дополнительной инфраструктуры, необходимой для их эффективной работы. Например, загрузчик Matanbuchus может стоить до 4900 долларов в месяц за стандартную версию.

Как подчеркивает Александр Забровский, аналитик Kaspersky Digital Footprint Intelligence, результаты исследования «Лаборатории Касперского» помогут специалистам лучше понять ландшафт киберугроз и повысить защищённость пользователей и организаций.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru