



«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

База данных популярного форума для киберпреступников RaidForums утекла в Сеть. Теперь другие злоумышленники и исследователи в сфере кибербезопасности смогут изучить постоянных посетителей сообщества.

RaidForums — довольно популярная площадка в среде киберпреступников, известная прежде всего продажей скомпрометированных данных. Взломав какую-либо организацию и слив её внутренние данные, злоумышленники пытались сбыть их на RaidForums.

В сентябре 2021 года с хакерским форумом произошёл курьёзный случай: RaidForums случайно раскрыл внутренние страницы веб-сайта. В апреле прошлого года стало известно, что правоохранительные органы США и пяти европейских стран закрыли форум.

В этом месяце в Сети появилась новая площадка для киберпреступников — «Exposed». Пытаясь заменить Breached и RaidForums, форум быстро стал популярным в среде злоумышленников.

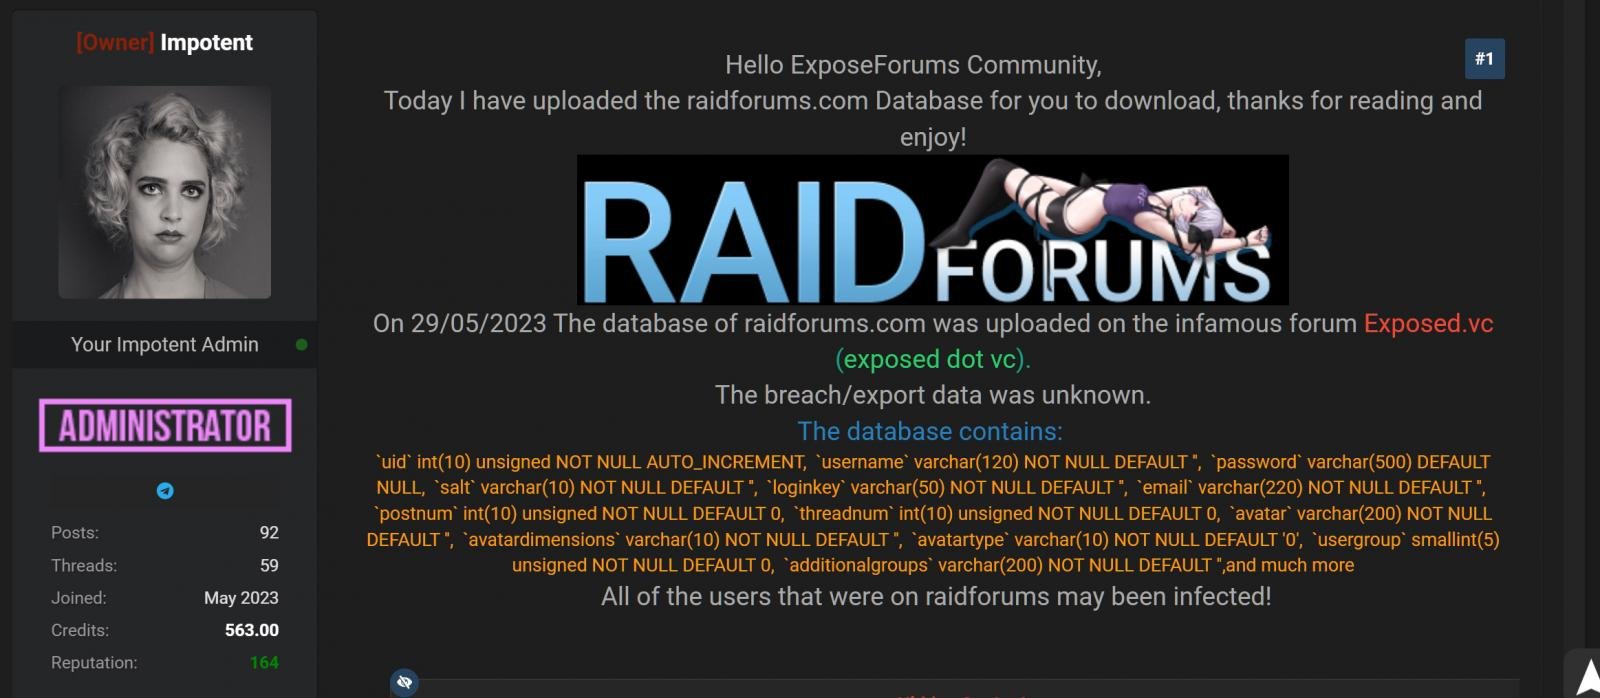
Один из администраторов Exposed с интересным ником «Impotent» выложил базу данных участников RaidForums, раскрыв информацию о заработках отдельных представителей цифровой криминальной среды.


В BleepingComputer изучили слитые данные и пришли к выводу, что БД состоит из одного файла SQL, связанного с таблицей юзеров RaidForums — mybb_users. Эта таблица насчитывает 478 870 участников уже мёртвого форума:

  • имена пользователей;
  • адреса электронной почты;
  • хешированные пароли;
  • даты регистрации.

Все сведения относятся к юзерам, зарегистрировавшимся на RaidForums в период между 20 марта 2015 года и 24 сентября 2020-го. «Импотент» отметил, что данные некоторых пользователей могли не попасть в БД, когда создан дамп — он тоже не в курсе.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru