



Распространители QBot используют уязвимость Windows WordPad к угону DLL

Распространители QBot используют уязвимость Windows WordPad к угону DLL

Распространители QBot используют уязвимость Windows WordPad к угону DLL

Зафиксирован новый способ доставки QBot, он же QakBot, QuackBot и Pinkslipbot. Авторы недавней имейл-кампании, нацеленной на засев трояна на машины под Windows 10, использовали возможность подмены DLL, которую вызывает WordPad.

Для обхода антивирусов злоумышленники раздавали вредоносную библиотеку вместе с чистой копией текстового редактора Windows. Оба файла сохранялись в одной и той же папке, и WordPad при запуске загружал зловреда (приложения Windows начинают поиск нужной DLL со своего каталога).

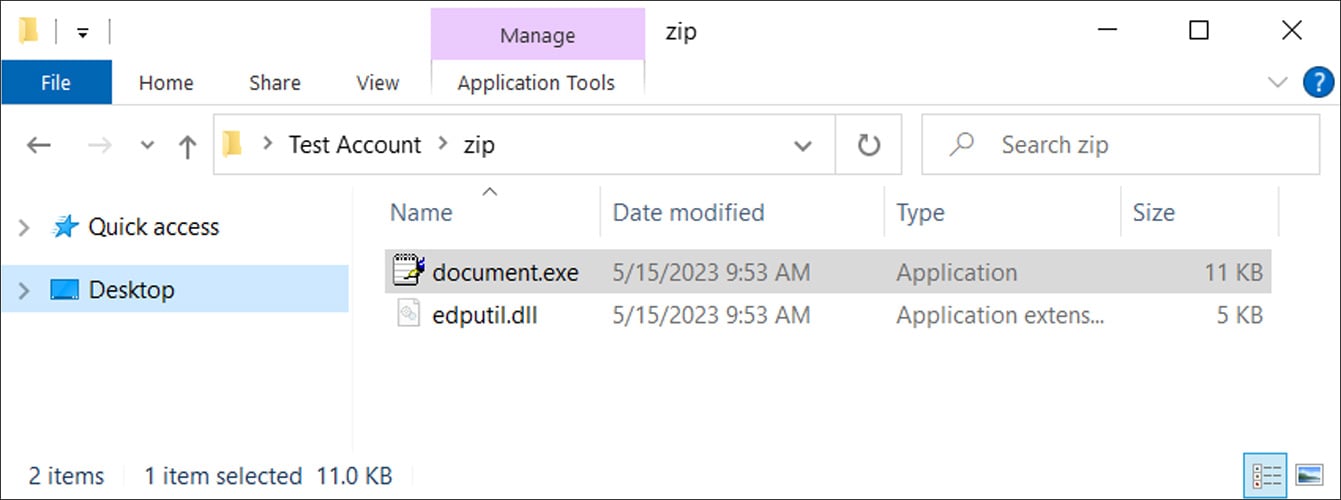
Новую QBot-кампанию выявила две недели назад ИБ-команда Cryptolaemus. Вредоносные письма содержали ссылку на сайт с произвольно именованным ZIP-файлом. Проведенный в BleepingComputer анализ образца показал, что архив содержит два файла: document.exe (переименованная копия лончера WordPad, write.exe) и edputil.dll (вредоносная библиотека на замену).


Легитимная edputil.dll обычно находится в папке C:\Windows\System32, однако document.exe при запуске довольствуется тем, что под боком, не проверяя другие места. При активации зловред использует curl.exe для загрузки с удаленного хоста файла с расширением .PNG — еще одной DLL-библиотеки, для исполнения которой используется rundll32.exe.

В итоге в системе в фоновом режиме начинает работать QBot, ворующий письма жертв и загружающий дополнительный пейлоад — инструмент постэксплуатации Cobalt Strike, шифровальщиков. Использование curl.exe позволило заключить, что данный способ доставки работает только в Windows 10 и выше: в устаревших ОС Microsoft эта программа отсутствует.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru