



Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

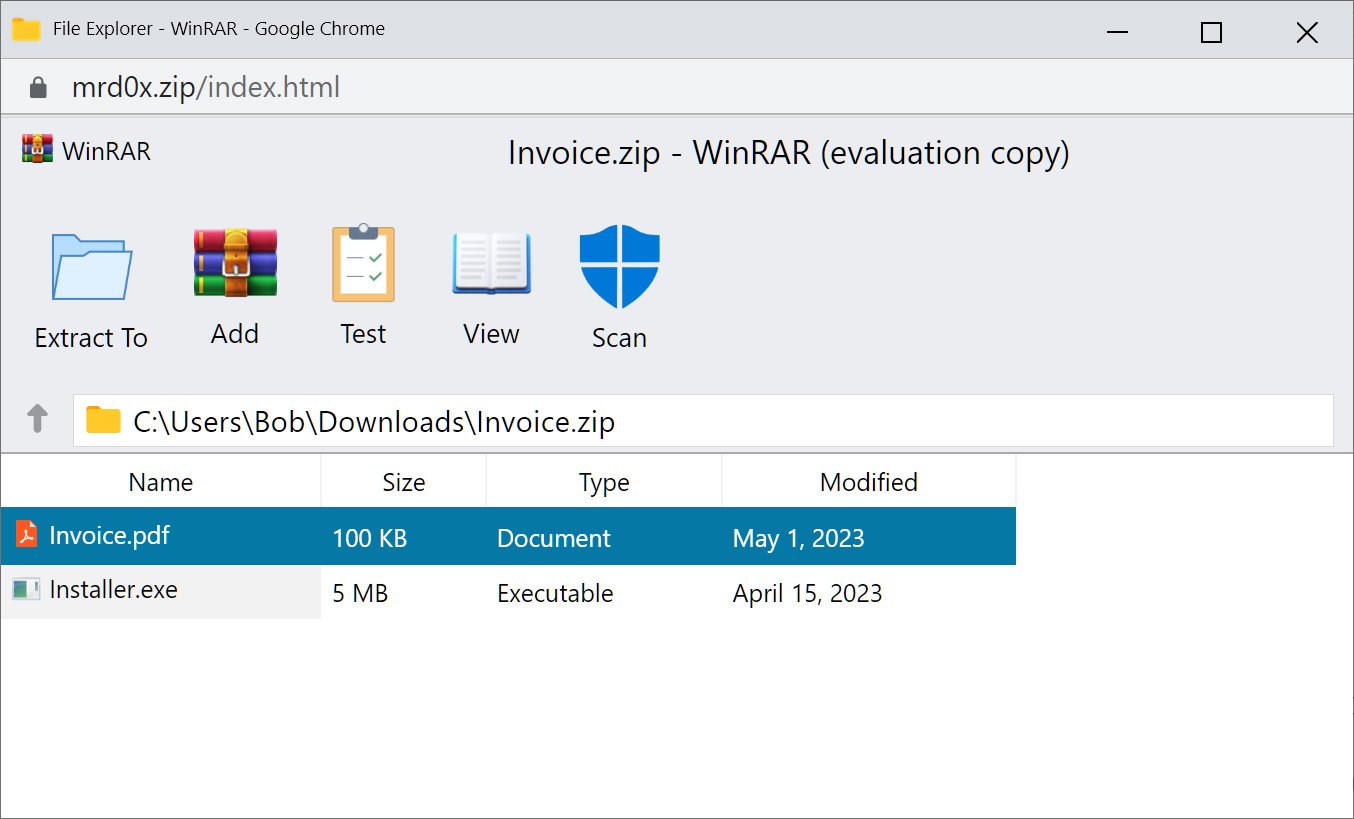
Новый фишинговый кит, получивший имя «File Archivers in the Browser», использует домены ZIP, об опасности которых в последнее время не раз предупреждали эксперты. Задача операторов — отобразить фейковое окно WinRAR или Проводника Windows и заставить пользователя запустить вредоносный файл.

В начале этого месяца Google начала предлагать всем желающим зарегистрировать ZIP-домены (вроде anti-malware.zip) для веб-сайтов или адресов электронной почты. Параллельно специалисты по кибербезопасности указали на опасность новых доменов ZIP и MOV.

По мнению исследователей, риски создаёт полная схожесть доменов с соответствующими расширениями файлов: архивов и видео. Думая, что это ссылка на файл, пользователь может ненароком перейти на вредоносный ресурс.

Теперь эксперт mr.d0x разработал и показал новый фишинговый тулкит, позволяющий условному злоумышленнику создавать фейковые окна WinRar или Проводника Windows в браузере. Они отображаются в доменах ZIP и пытаются убедить пользователя в том, что он открывает .zip-файл.

«В ходе подобной фишинговой атаки условный злоумышленник должен имитировать софт для архивации (например, то же WinRAR) в браузере, а домен ZIP использовать для большей убедительности», — пишет в блоге mr.d0x.

Другими словами, специалист говорит о встраивании фейкового окна WinRAR непосредственно в  браузер. Пользователь должен думать, что он открыл архив и теперь видит его содержимое.


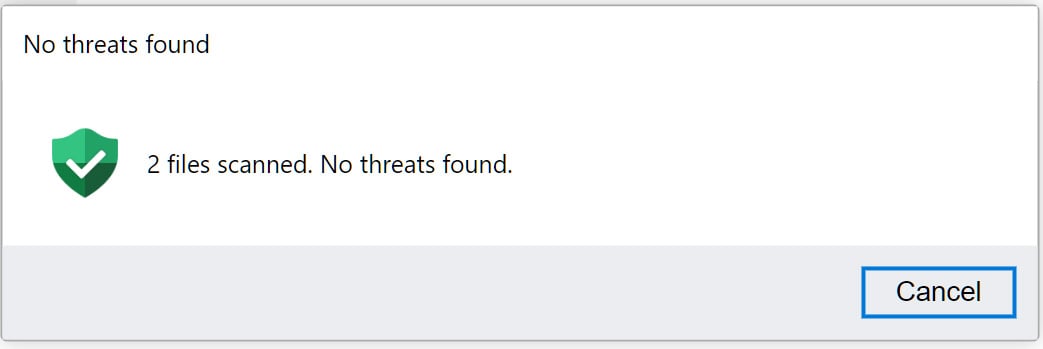
Чтобы ещё больше запутать потенциальную жертву, mr.d0x добавил фейковое антивирусное сканирование, результаты которого убеждают в полной безопасности открытого «архива».

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru