



Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый кит, получивший имя «File Archivers in the Browser», использует домены ZIP, об опасности которых в последнее время не раз предупреждали эксперты. Задача операторов — отобразить фейковое окно WinRAR или Проводника Windows и заставить пользователя запустить вредоносный файл.

В начале этого месяца Google начала предлагать всем желающим зарегистрировать ZIP-домены (вроде anti-malware.zip) для веб-сайтов или адресов электронной почты. Параллельно специалисты по кибербезопасности указали на опасность новых доменов ZIP и MOV.

По мнению исследователей, риски создаёт полная схожесть доменов с соответствующими расширениями файлов: архивов и видео. Думая, что это ссылка на файл, пользователь может ненароком перейти на вредоносный ресурс.

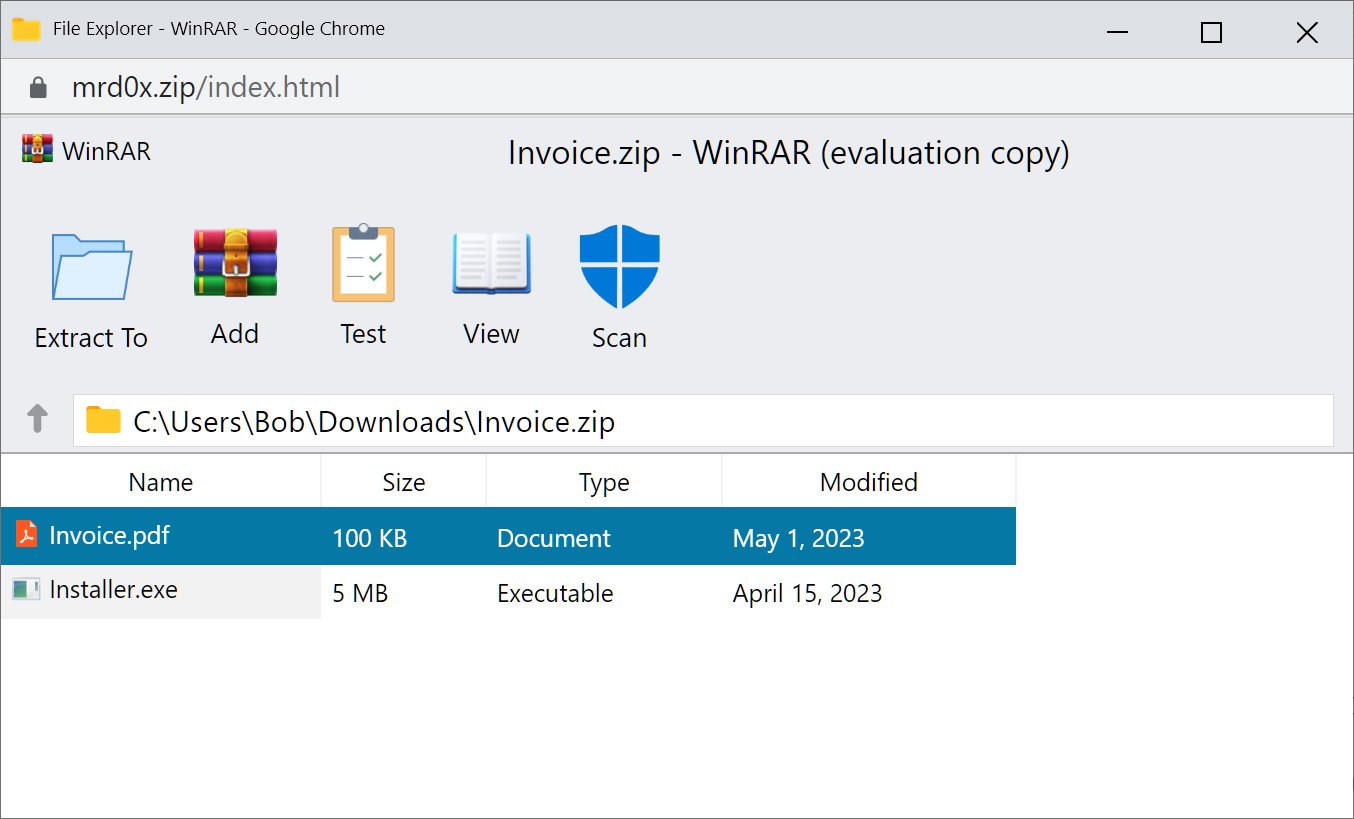
Теперь эксперт mr.d0x разработал и показал новый фишинговый тулкит, позволяющий условному злоумышленнику создавать фейковые окна WinRar или Проводника Windows в браузере. Они отображаются в доменах ZIP и пытаются убедить пользователя в том, что он открывает .zip-файл.

«В ходе подобной фишинговой атаки условный злоумышленник должен имитировать софт для архивации (например, то же WinRAR) в браузере, а домен ZIP использовать для большей убедительности», — пишет в блоге mr.d0x.

Другими словами, специалист говорит о встраивании фейкового окна WinRAR непосредственно в  браузер. Пользователь должен думать, что он открыл архив и теперь видит его содержимое.


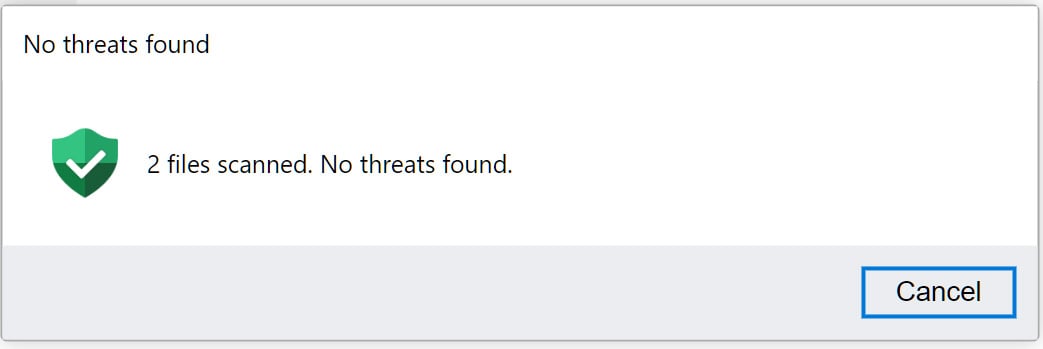
Чтобы ещё больше запутать потенциальную жертву, mr.d0x добавил фейковое антивирусное сканирование, результаты которого убеждают в полной безопасности открытого «архива».

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru