



Админ-пароли Эвотора попали в открытый доступ

Админ-пароли Эвотора попали в открытый доступ

Админ-пароли Эвотора попали в открытый доступ

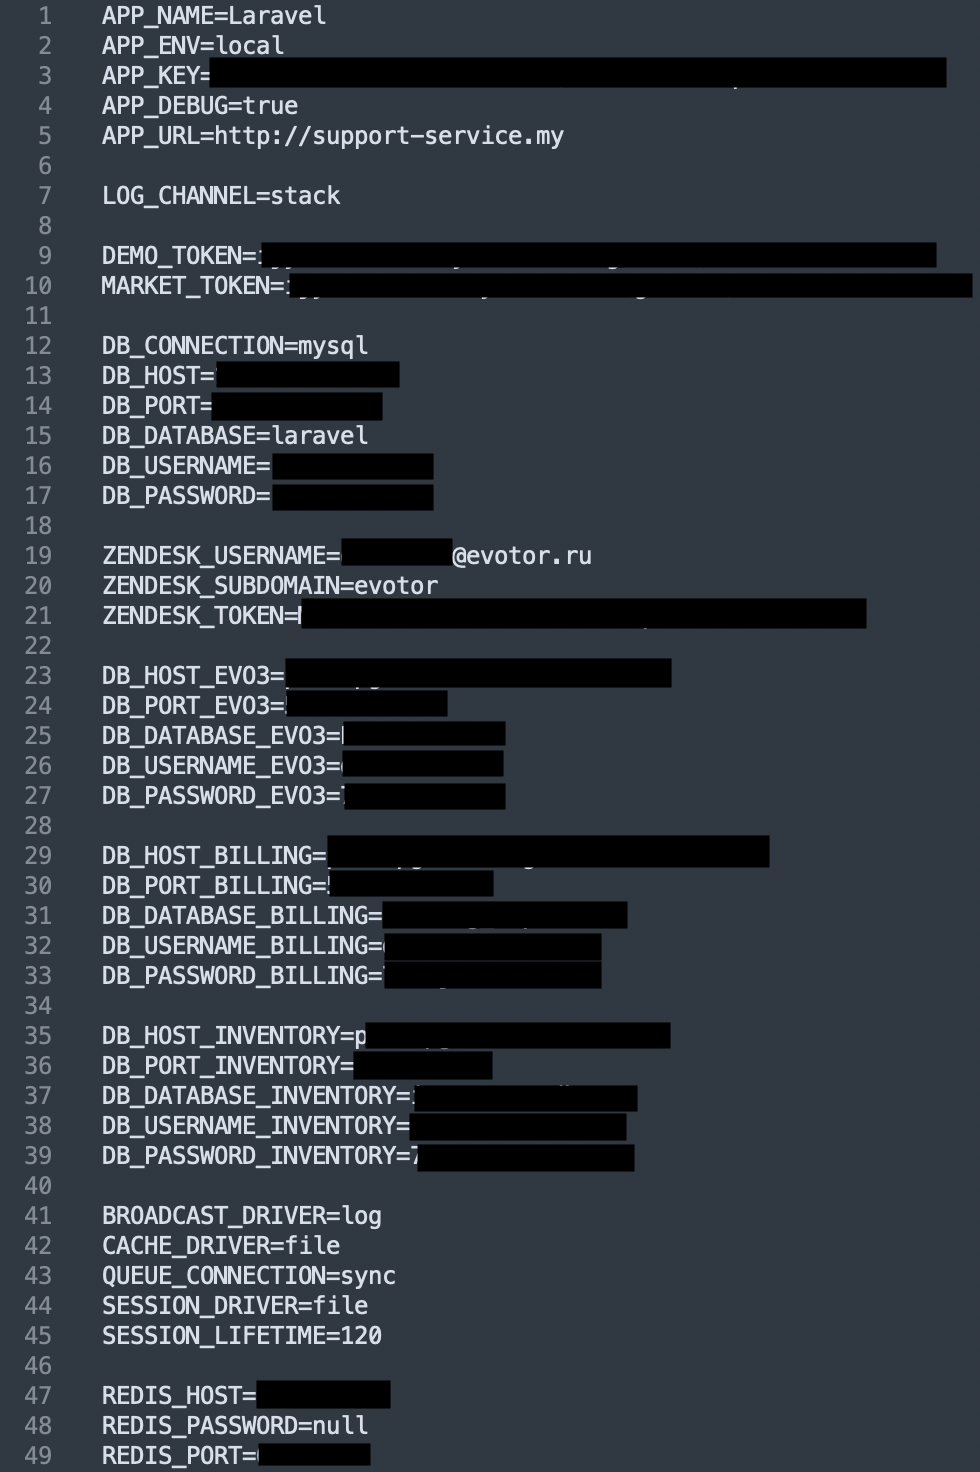
Команда Cybernews обнаружила очередную утечку: учетные данные российской компании «Эвотор», включенные в файл среды, хранились без надлежащей защиты. Публичный доступ уже закрыли, однако не исключено, что злоумышленники успели им воспользоваться.

По словам исследователей, киберинцидент привлек их внимание прежде всего тем, что непростительную ошибку допустил производитель платежных смарт-терминалов, успехи которого высоко оценил Сбербанк.

До мая прошлого года крупнейшая кредитная организация России имела мажоритарную долю в капитале «Эвотора». По завершении очередной сделки Лев Хасис, на тот момент первый зампредседателя правления Сбера, отметил:

«Мы довольны результатами работы и скоростью развития Эвотора. Это ценный и стратегически важный актив для нашей экосистемы, с которым мы связываем большие планы».

По данным Cybernews, оставленный в открытом доступе файл среды содержал ключи от различных баз данных, Redis и Zendesk. Серверы баз данных и Redis обычно подключены к интернету, поэтому злоумышленник, завладев паролем, сможет без труда получить несанкционированный доступ к целевому узлу.

В случае Zendesk таким же образом можно получить информацию об обращениях в техподдержку «Эвотора» и отслеживать ее коммуникации с клиентами.


За последний год аналогичные находки Cybernews позволили выявить утечку ПДн пользователей игр Tap Busters: Bounty Hunters и Sweet Diamond Shooter, мобильного приложения Web Explorer – Fast Internet, а также ошибки в конфигурации Git-хранилищ и серверов Elasticsearch.

Пресс-служба Эвотора направила официальный комментарий по поводу публикации Cybernews, приводим его ниже:

«Мы не подтверждаем информацию об утечке данных, с помощью которых можно получить несанкционированный доступ к ресурсам Эвотора, заявленную в публикации Cybernews.

Также у нашей компании нет публичных серверов и баз данных, упомянутых в статье, а сервис Zendesk не используется уже продолжительное время.

Таким образом, нет какой-либо угрозы для безопасности данных наших клиентов или работоспособности сервисов Эвотора».

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru