



Админ-пароли Эвотора попали в открытый доступ

Админ-пароли Эвотора попали в открытый доступ

Админ-пароли Эвотора попали в открытый доступ

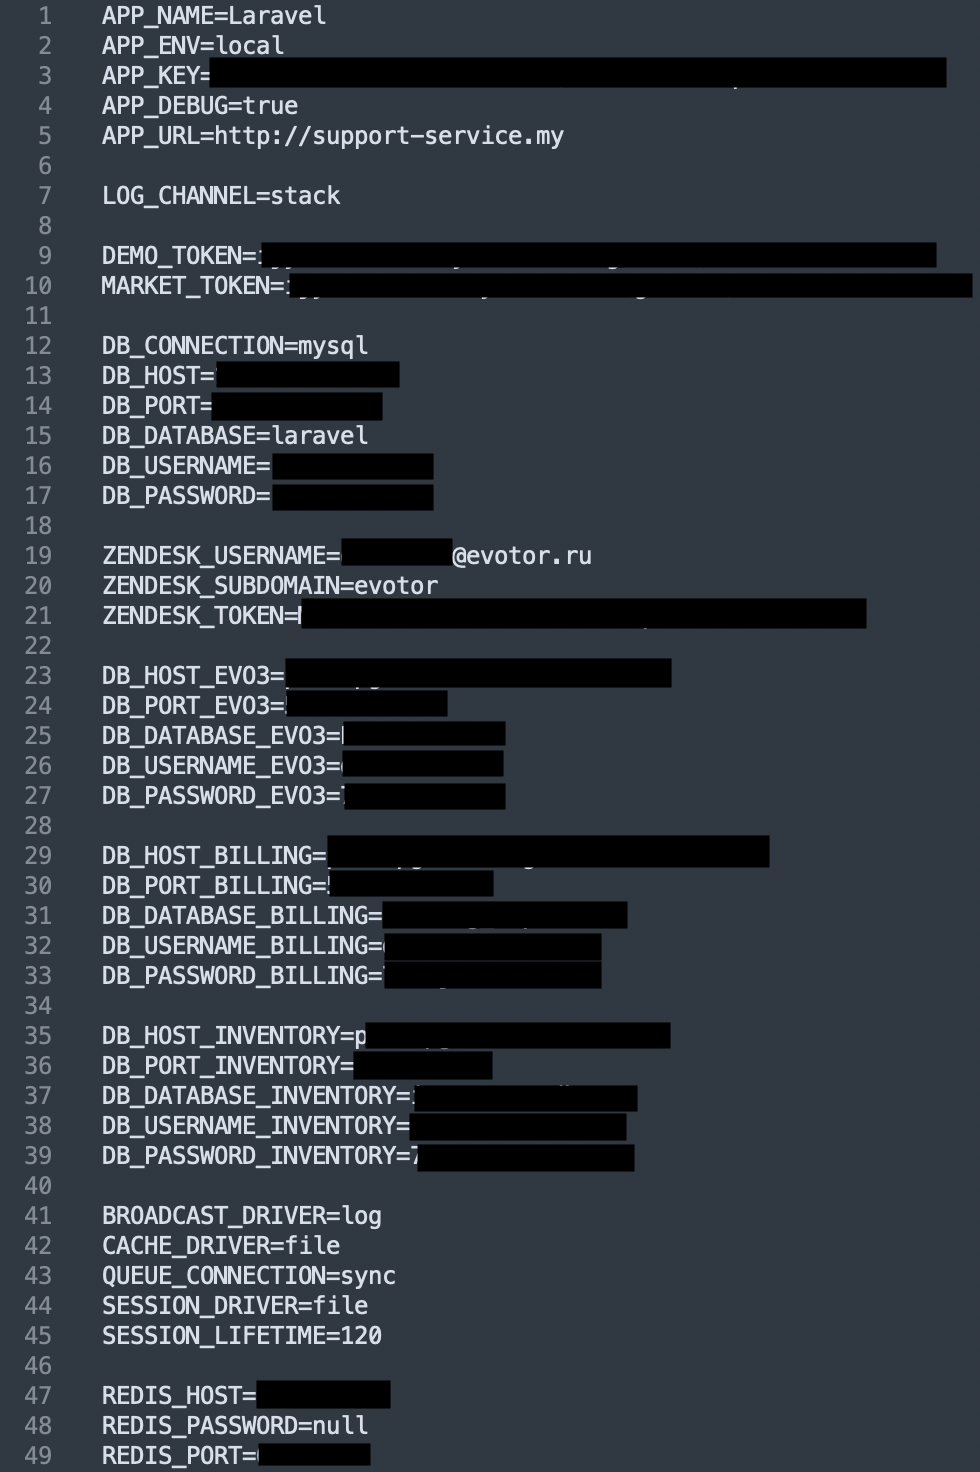
Команда Cybernews обнаружила очередную утечку: учетные данные российской компании «Эвотор», включенные в файл среды, хранились без надлежащей защиты. Публичный доступ уже закрыли, однако не исключено, что злоумышленники успели им воспользоваться.

По словам исследователей, киберинцидент привлек их внимание прежде всего тем, что непростительную ошибку допустил производитель платежных смарт-терминалов, успехи которого высоко оценил Сбербанк.

До мая прошлого года крупнейшая кредитная организация России имела мажоритарную долю в капитале «Эвотора». По завершении очередной сделки Лев Хасис, на тот момент первый зампредседателя правления Сбера, отметил:

«Мы довольны результатами работы и скоростью развития Эвотора. Это ценный и стратегически важный актив для нашей экосистемы, с которым мы связываем большие планы».

По данным Cybernews, оставленный в открытом доступе файл среды содержал ключи от различных баз данных, Redis и Zendesk. Серверы баз данных и Redis обычно подключены к интернету, поэтому злоумышленник, завладев паролем, сможет без труда получить несанкционированный доступ к целевому узлу.

В случае Zendesk таким же образом можно получить информацию об обращениях в техподдержку «Эвотора» и отслеживать ее коммуникации с клиентами.


За последний год аналогичные находки Cybernews позволили выявить утечку ПДн пользователей игр Tap Busters: Bounty Hunters и Sweet Diamond Shooter, мобильного приложения Web Explorer – Fast Internet, а также ошибки в конфигурации Git-хранилищ и серверов Elasticsearch.

Пресс-служба Эвотора направила официальный комментарий по поводу публикации Cybernews, приводим его ниже:

«Мы не подтверждаем информацию об утечке данных, с помощью которых можно получить несанкционированный доступ к ресурсам Эвотора, заявленную в публикации Cybernews.

Также у нашей компании нет публичных серверов и баз данных, упомянутых в статье, а сервис Zendesk не используется уже продолжительное время.

Таким образом, нет какой-либо угрозы для безопасности данных наших клиентов или работоспособности сервисов Эвотора».

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru