



Intel расследует компрометацию закрытых ключей после утечки MSI

Intel расследует компрометацию закрытых ключей после утечки MSI

Intel расследует компрометацию закрытых ключей после утечки MSI

Техногигант Intel расследует предположительную утечку закрытых ключей, которые используются защитной функцией Intel Boot Guard. Этот инцидент может затрагивать возможность блокировать установку вредоносной UEFI-прошивки на устройства MSI.

Если вспомнить хронологию, в апреле группировка Money Message сообщила об успешной атаке на корпорацию MSI и краже 1,5 ТБ данных, включая прошивку, исходный код и базы данных.

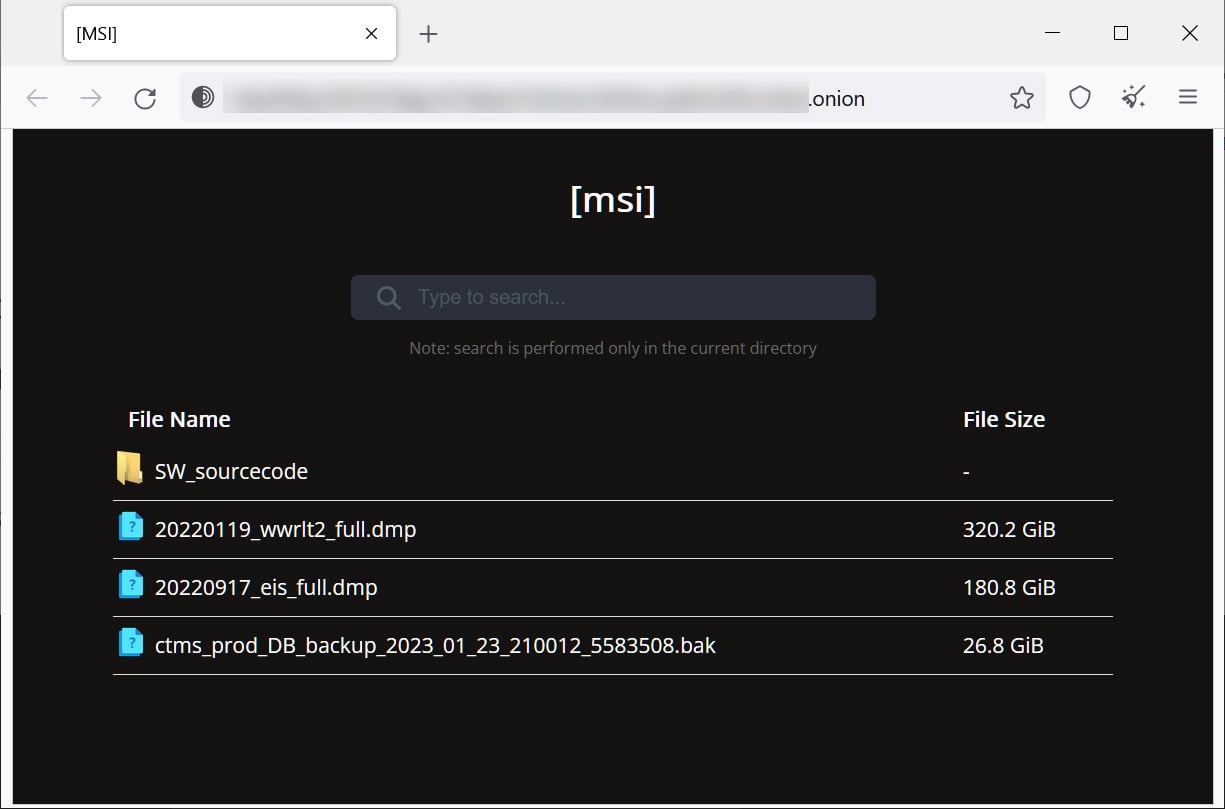
В качестве выкупа злоумышленники затребовали у MSI четыре миллиона долларов. После того как корпорация отказалась платить, группировка начала потихоньку сливать скомпрометированную информацию. На пример одного из сливов можно посмотреть на скриншоте, которые опубликовал BleepingComputer:


В прошедшую пятницу Алекс Матросов, гендиректор Binarly, предупредил, что в утекшем исходном коде есть закрытые ключи, которые используются для подписи 57 продуктов MSI, а также частные ключи Intel Boot Guard для 116 продуктов MSI.

«Intel в курсе сообщений о возможной утечке закрытых ключей и в настоящее время тщательно расследует эти заявления», — объясняют ситуацию представители корпорации.

Матросов со своей стороны уточнил, что из-за утечки защитная функция Intel Boot Guard может работать неэффективно на MSI-устройствах с процессорами Tiger Lake 11-го поколения, Adler Lake 12-го поколения и Raptor Lake 13-поколения.

«У нас есть доказательства того, что данная утечка затрагивает всю экосистему Intel. Ключи позволят злоумышленникам создать вредоносные обновления прошивки, которые будут доставляться привычным способом апдейта», — подытожил Матросов.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru