



Intel расследует компрометацию закрытых ключей после утечки MSI

Intel расследует компрометацию закрытых ключей после утечки MSI

Intel расследует компрометацию закрытых ключей после утечки MSI

Техногигант Intel расследует предположительную утечку закрытых ключей, которые используются защитной функцией Intel Boot Guard. Этот инцидент может затрагивать возможность блокировать установку вредоносной UEFI-прошивки на устройства MSI.

Если вспомнить хронологию, в апреле группировка Money Message сообщила об успешной атаке на корпорацию MSI и краже 1,5 ТБ данных, включая прошивку, исходный код и базы данных.

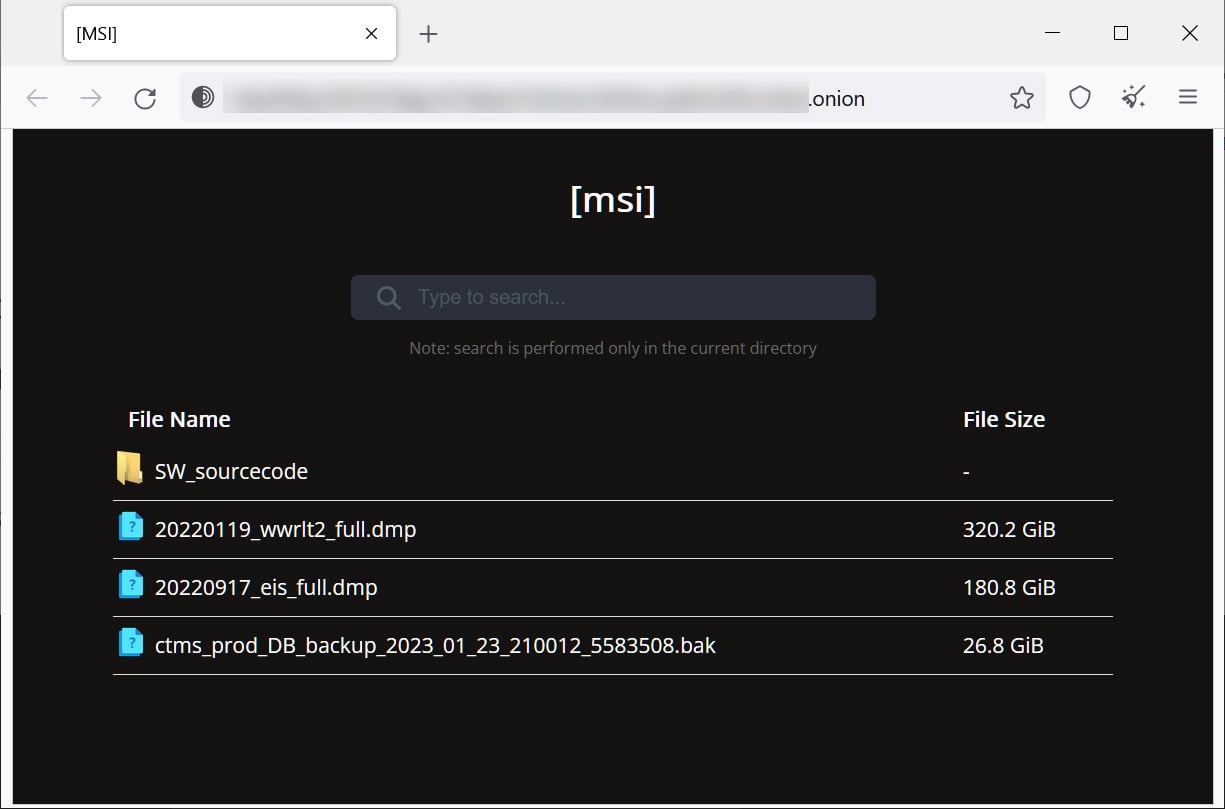
В качестве выкупа злоумышленники затребовали у MSI четыре миллиона долларов. После того как корпорация отказалась платить, группировка начала потихоньку сливать скомпрометированную информацию. На пример одного из сливов можно посмотреть на скриншоте, которые опубликовал BleepingComputer:


В прошедшую пятницу Алекс Матросов, гендиректор Binarly, предупредил, что в утекшем исходном коде есть закрытые ключи, которые используются для подписи 57 продуктов MSI, а также частные ключи Intel Boot Guard для 116 продуктов MSI.

«Intel в курсе сообщений о возможной утечке закрытых ключей и в настоящее время тщательно расследует эти заявления», — объясняют ситуацию представители корпорации.

Матросов со своей стороны уточнил, что из-за утечки защитная функция Intel Boot Guard может работать неэффективно на MSI-устройствах с процессорами Tiger Lake 11-го поколения, Adler Lake 12-го поколения и Raptor Lake 13-поколения.

«У нас есть доказательства того, что данная утечка затрагивает всю экосистему Intel. Ключи позволят злоумышленникам создать вредоносные обновления прошивки, которые будут доставляться привычным способом апдейта», — подытожил Матросов.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru