



Intel расследует компрометацию закрытых ключей после утечки MSI

Intel расследует компрометацию закрытых ключей после утечки MSI

Intel расследует компрометацию закрытых ключей после утечки MSI

Техногигант Intel расследует предположительную утечку закрытых ключей, которые используются защитной функцией Intel Boot Guard. Этот инцидент может затрагивать возможность блокировать установку вредоносной UEFI-прошивки на устройства MSI.

Если вспомнить хронологию, в апреле группировка Money Message сообщила об успешной атаке на корпорацию MSI и краже 1,5 ТБ данных, включая прошивку, исходный код и базы данных.

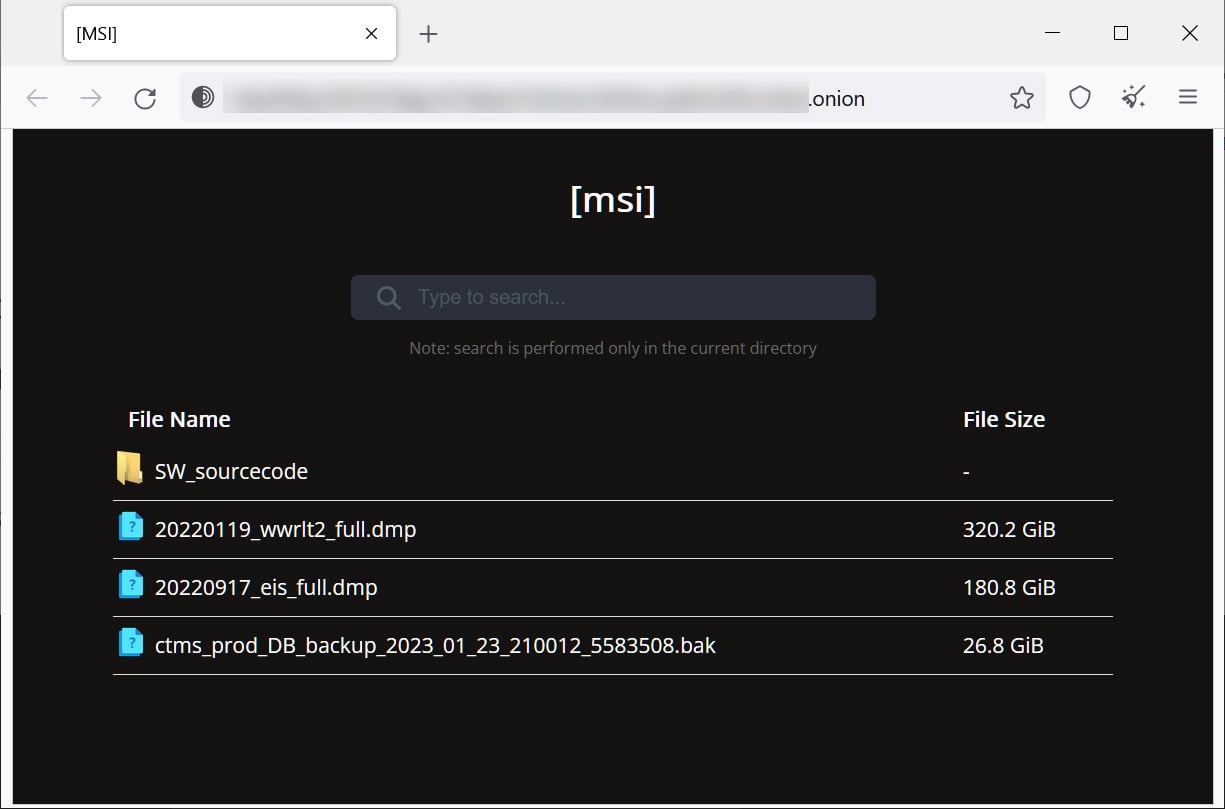
В качестве выкупа злоумышленники затребовали у MSI четыре миллиона долларов. После того как корпорация отказалась платить, группировка начала потихоньку сливать скомпрометированную информацию. На пример одного из сливов можно посмотреть на скриншоте, которые опубликовал BleepingComputer:


В прошедшую пятницу Алекс Матросов, гендиректор Binarly, предупредил, что в утекшем исходном коде есть закрытые ключи, которые используются для подписи 57 продуктов MSI, а также частные ключи Intel Boot Guard для 116 продуктов MSI.

«Intel в курсе сообщений о возможной утечке закрытых ключей и в настоящее время тщательно расследует эти заявления», — объясняют ситуацию представители корпорации.

Матросов со своей стороны уточнил, что из-за утечки защитная функция Intel Boot Guard может работать неэффективно на MSI-устройствах с процессорами Tiger Lake 11-го поколения, Adler Lake 12-го поколения и Raptor Lake 13-поколения.

«У нас есть доказательства того, что данная утечка затрагивает всю экосистему Intel. Ключи позволят злоумышленникам создать вредоносные обновления прошивки, которые будут доставляться привычным способом апдейта», — подытожил Матросов.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru