



Банк России запустил мошеннический сайт Рублерост

Банк России запустил мошеннический сайт Рублерост

Банк России запустил мошеннический сайт Рублерост

Центральный банк РФ запустил сайт, маскирующийся под мошеннический проект. Образовательный ресурс называется “Рублерост”, его цель — научить россиян распознавать финансовые пирамиды.

Сайт “Рублерост” выглядит как ловушка, обещающая быстрое обогащение, но на самом деле на нем собраны все самые популярные уловки мошенников, объясняет телеграм-канал Банка России. Образовательный проект помогает понять и запомнить, на что обратить внимание, если пользователю обещают высокий доход при минимальных усилиях.

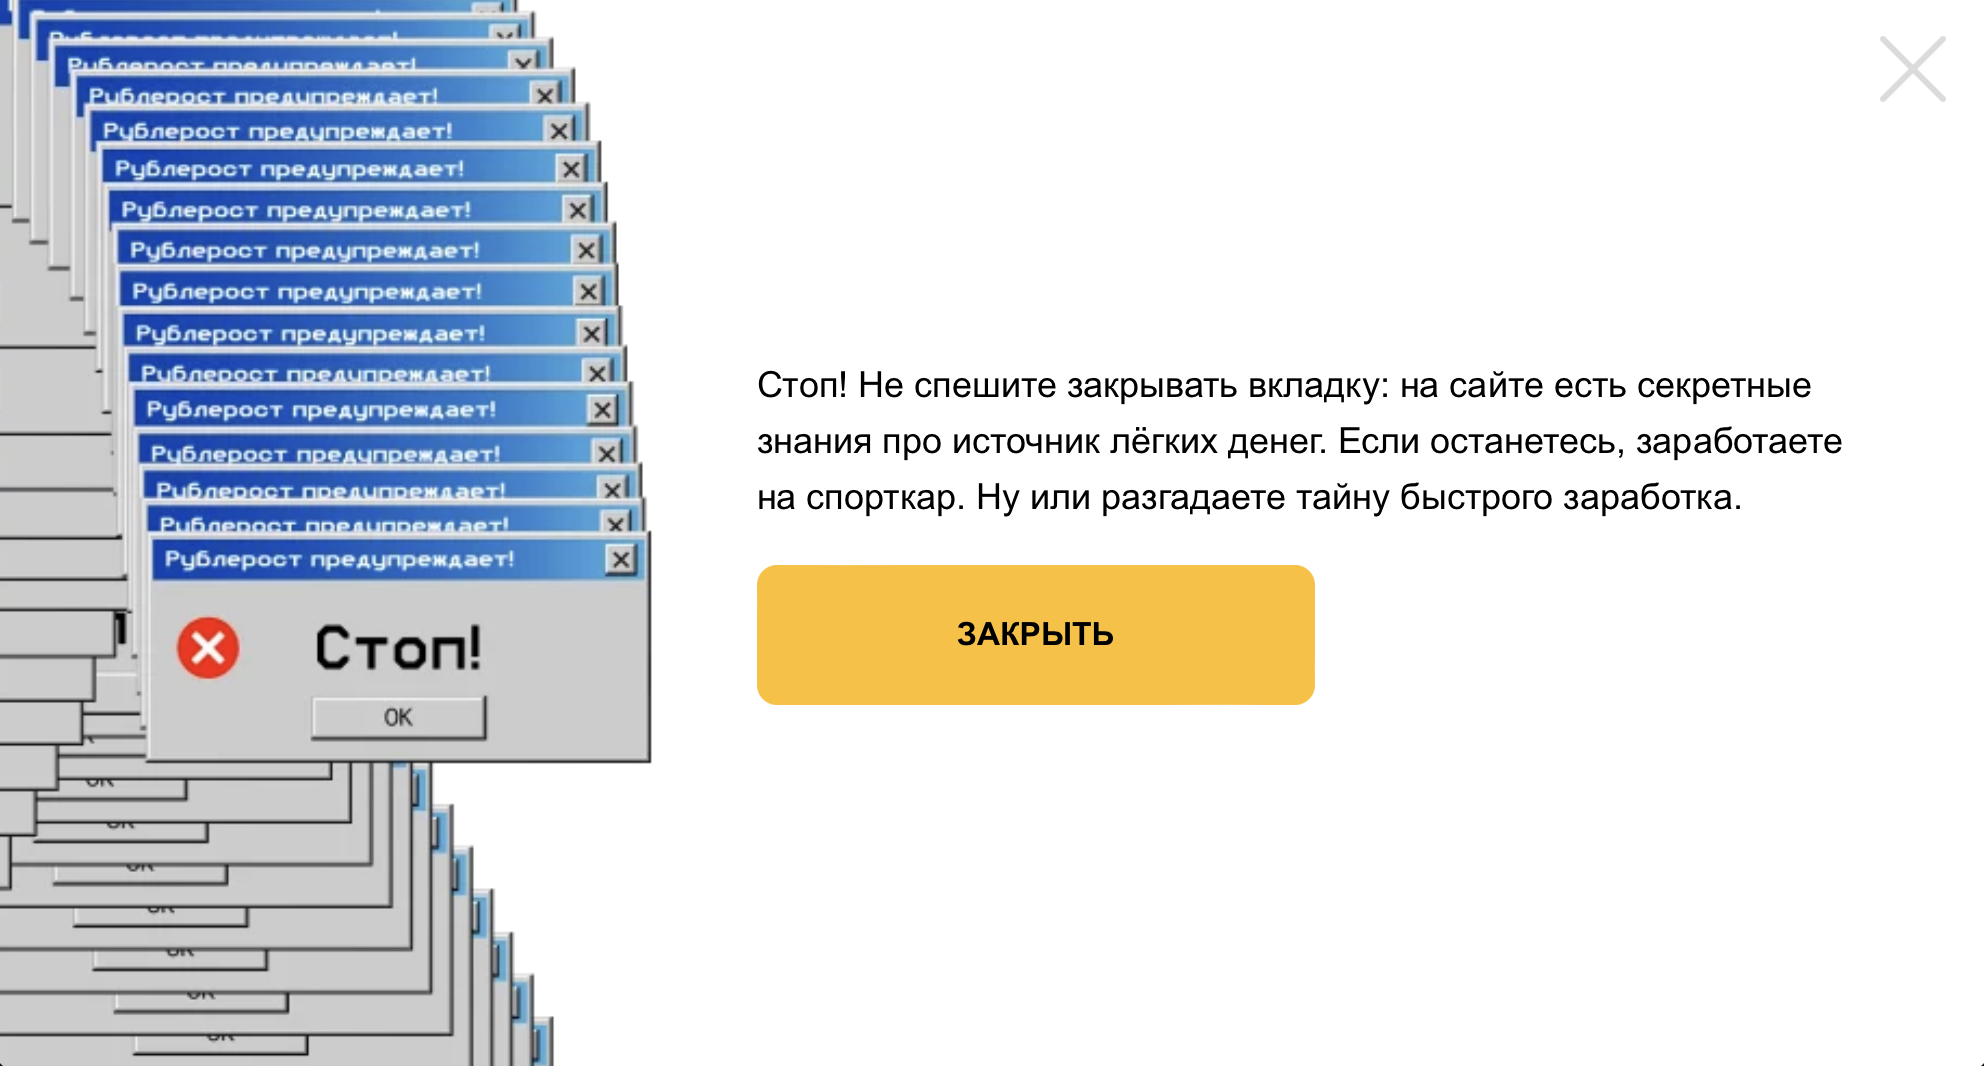
Так, на главной странице портала сразу появляется “всплывающее окно”. В сообщении обещают “секретные знания про источник легких денег”.


На “Рублеросте" собраны "лучшие практики", ознакомление с которыми поможет не попасться на удочку аферистов, сообщает регулятор.

“Пирамиды стараются мимикрировать под добросовестных участников рынка, но их суть остается прежней – это схема по привлечению денег людей, при которой прибыль выплачивается за счет средств новых участников, а иногда и не выплачивается вовсе", — говорится в пресс-релизе Банка России.

Мошенники заманивают жертв, обещая сверхвысокую доходность, а также используя методы социальной инженерии, "например людей торопят с принятием решений".

Только за прошлый год Центробанк выявил почти две тысячи таких пирамид. Это в 2,3 раза больше, чем в 2021 году. По данным регулятора, порядка 80% пирамид работают через интернет, это усложняет верификацию основателей.

"Сделать такой сайт очень быстро и дешево, постоянно находятся желающие заработать на чьей-то вере в легкий и быстрый заработок, поэтому очень важно повышать уровень финансовой грамотности", — подчеркнули в Банке России.

Добавим, накануне ЦБ поделился и другой статистикой по мошенничествам. Регулятору поступило две тысячи жалоб на схемы, в которых фигурирует сам Банк России. Там еще раз напомнили, что не работают с физическими лицами, как с клиентами, поэтому “сотрудники Центробанка” не могут им звонить.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru