



В начале мая российские компании атаковал стилер LokiBot

В начале мая российские компании атаковал стилер LokiBot

В начале мая российские компании атаковал стилер LokiBot

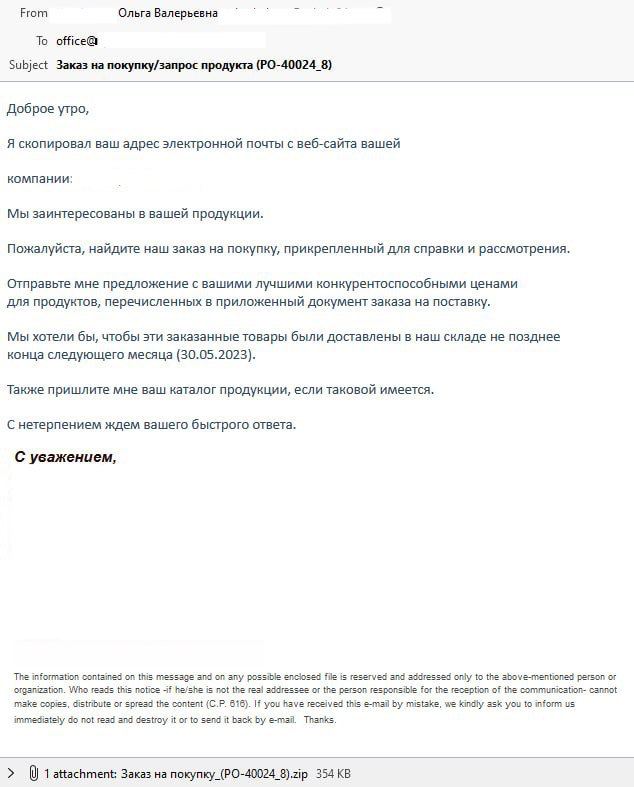
На почтовые адреса компаний стали приходить письма от имени крупного поставщика электрооборудования. Приложение к письму содержит ZIP-архив, его открытие загружает на компьютер стилер LokiBot.

О майской волне фейковых почтовых рассылок Anti-Malware.ru рассказали в центре кибербезопасности F.A.С.С.T. Письма отправляются от имени крупнейшего в стране поставщика электрооборудования, название компании не уточняется.

Злоумышленники используют популярную технику спуфинга, подменяя адрес, с которого приходят письма с помощью лазеек в почтовом протоколе SMTP.

Адресатов просят прислать коммерческое предложение “с конкурентоспособными ценами для продуктов, перечисленных в приложенном документе заказа на поставку”. Само приложение содержит ZIP-архив. При его открытии на компьютер пользователя загружается вредоносная программа — тот самый стилер LokiBot.


“Несмотря на то что сам текст письма написан довольно “корявым” языком и, вероятно, с использованием машинного перевода, сама подпись отправителя и его электронный адрес должны вызвать доверие у получателей”, — отмечает руководитель Security operations center (SOC) компании F.A.С.С.T Ярослав Каргалев.

Напомним, LokiBot может перехватывать конфиденциальные данные: имена пользователей, пароли, платёжную информацию и даже красть содержимое криптовалютных кошельков.

Добавим, в апреле эксперты сообщили о массовых атаках на бизнес через бухгалтерские рассылки. Киберпреступники создавали фейковые сайты с программами-шпионами и выводили их на первые строчки поиска с помощью SEO-продвижения. Почерк атак напоминает действия преступных групп, использовавших банковский троян Buhtrap.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru