



Apple выпустила первые быстрые патчи для iOS и macOS

Apple выпустила первые быстрые патчи для iOS и macOS

Apple выпустила первые быстрые патчи для iOS и macOS

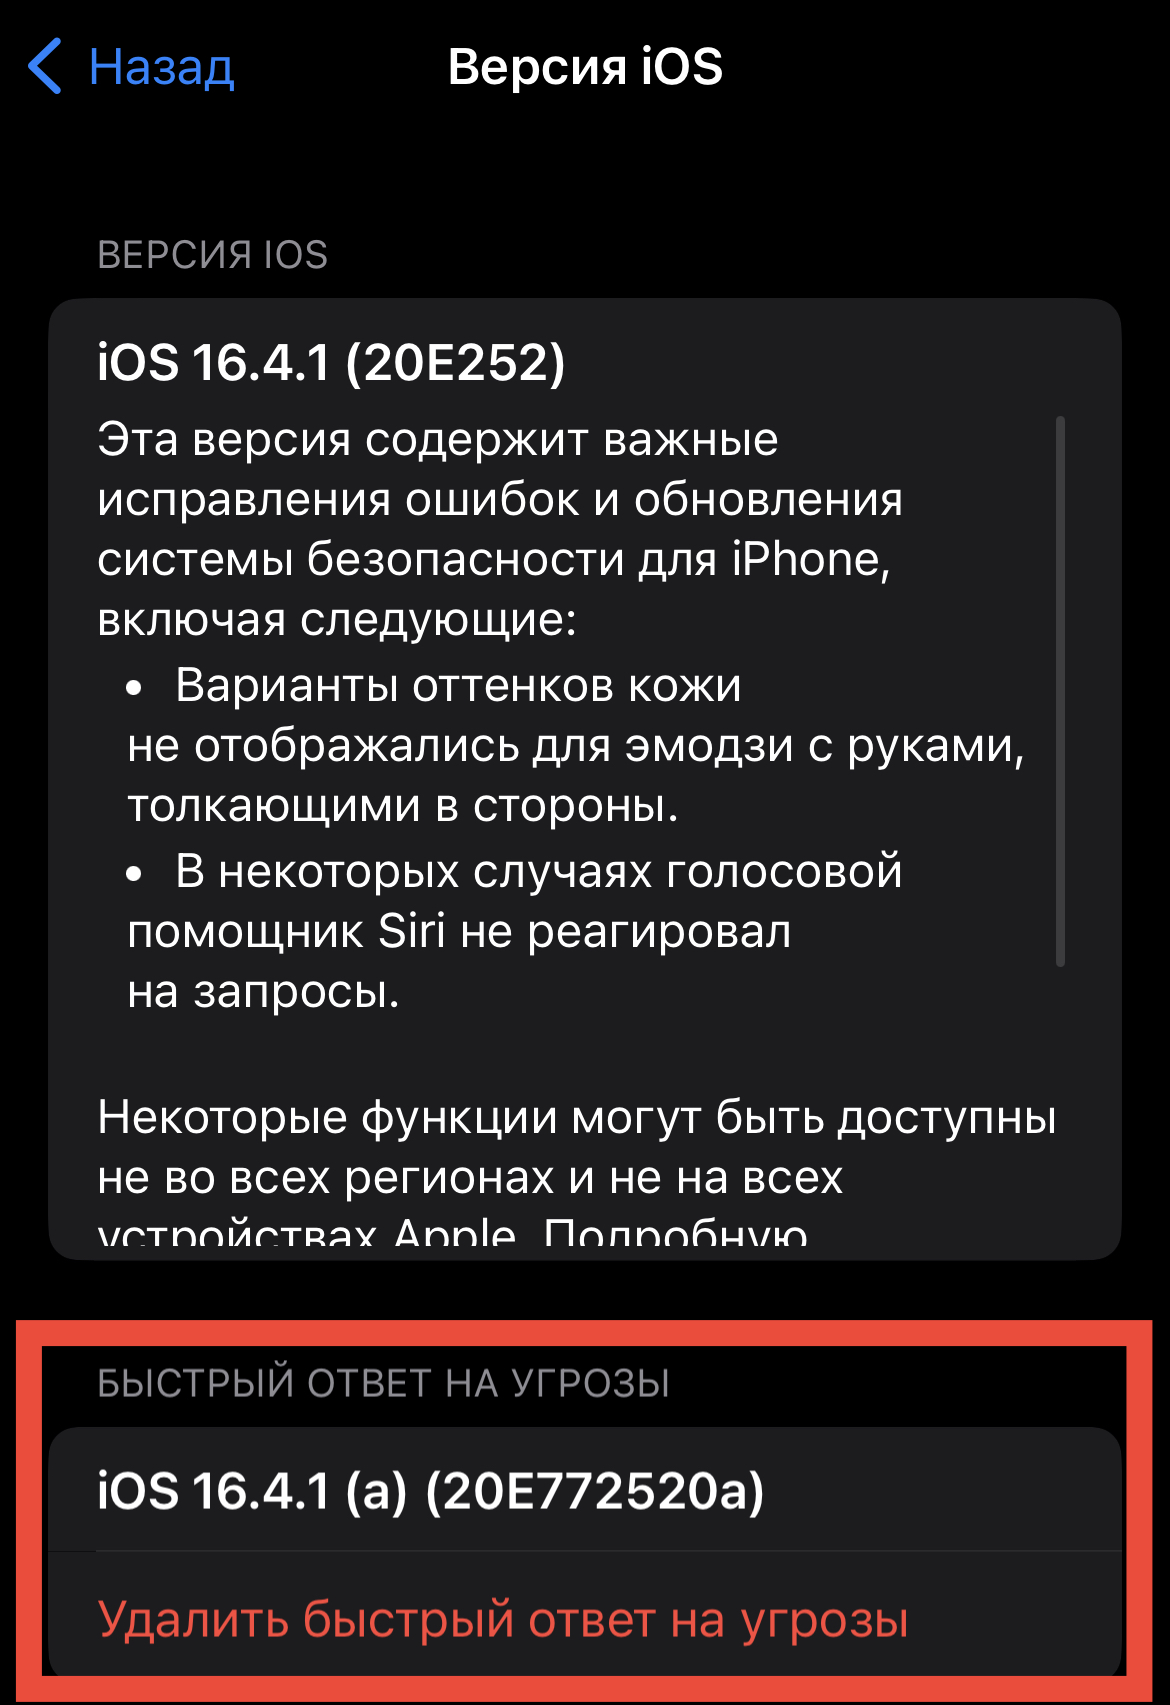
Apple уже давно обещала более совершенную доставку патчей пользователям iOS 16 и macOS Ventura, и вчера вечером владельцы «яблочных» устройств смогли проверить, как это работает. Корпорация выпустила версию iOS под номером 16.4.1 (a), рассчитанную исключительно на закрытие дыр в софте.

Такой стиль патчинга в Apple гордо назвали «Быстрый ответ на угрозы» (Rapid Security Response). Подобные апдейты доставляются привычным способом — через функцию «Обновление ПО».

Главное отличие быстрых патчей — их малый размер, что позволяет максимально оперативно скачать и установить обновление.

Но в этот раз все прошло не так гладко, не обошлось без небольших багов. Например, несмотря на быструю загрузку апдейта, при попытке установить его многие пользователи получали сообщение «невозможно проверить подлинность Rapid Security Response, устройство больше не подключено к интернету».

Тем не менее стоило просто немного подождать. Через какое-то время владельцы iPhone смогли инсталлировать обновление. Apple на данный момент не уточнила, какие именно уязвимости устранил первый быстрый патч.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru