



Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

В Google Play Store обнаружились 38 приложений, замаскированных под популярную игру Minecraft. Они примечательны тем, что протаскивают на Android-устройства пользователей адваре HiddenAds, загружающее рекламные объявления в фоновом режиме.

Minecraft насчитывает около 140 миллионов активных игроков ежемесячно. Популярность проекта давно не даёт покоя другим разработчикам, которые неоднократно пытались воспроизвести незатейливый стиль и геймплей знаменитой песочницы.

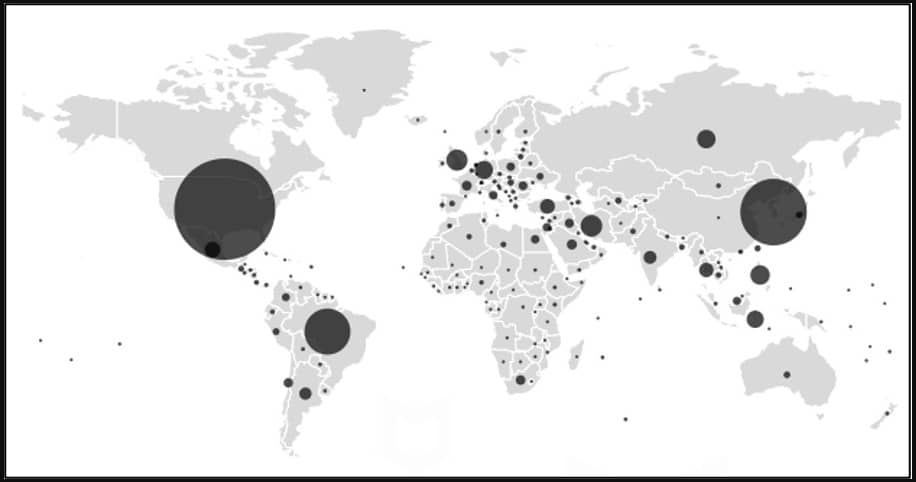
Недобросовестные девелоперы, пытающиеся замаскировать свой софт под Minecraft, начиняют его рекламными программами. В общей сложности такие приложения проникли на 35 млн Android-устройств в США, Канаде, Южной Корее и Бразилии.


Как правило, пользователи не замечают вредоносной активности, которая происходит в фоновом режиме, поскольку они увлечены игровым процессом. Более того, такие признаки, как чрезмерное потребление заряда батареи, повышенный расход сетевого трафика и нагревание смартфона юзеры могут списать на игру.

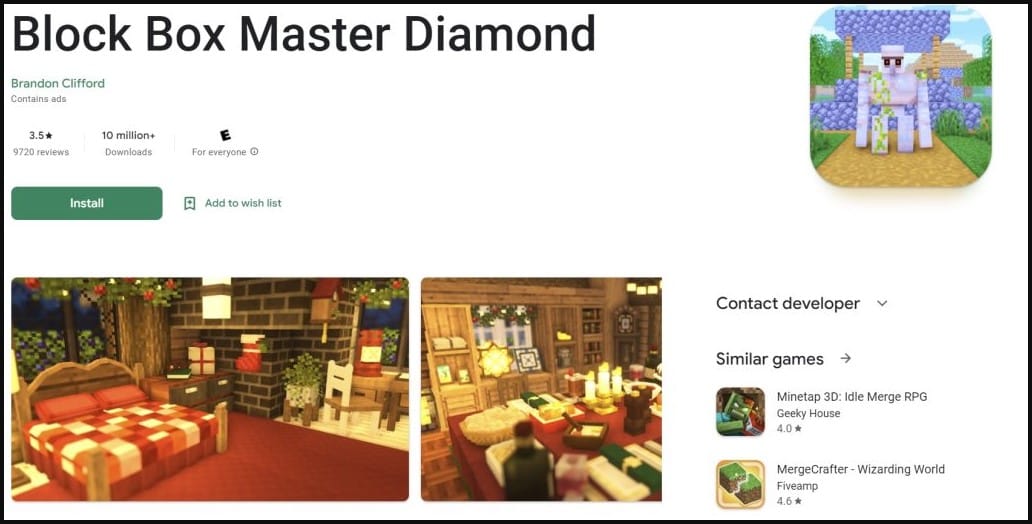
На адваре обратила внимание команда McAfee Mobile Research Team. Наиболее популярными вредоносами оказались следующие:

  • Block Box Master Diamond – 10 миллионов загрузок
  • Craft Sword Mini Fun – 5 миллионов загрузок
  • Block Box Skyland Sword – 5 миллионов загрузок
  • Craft Monster Crazy Sword – 5 миллионов загрузок
  • Block Pro Forrest Diamond – 1 миллион загрузок
  • Block Game Skyland Forrest – 1 миллион загрузок
  • Block Rainbow Sword Dragon – 1 миллион загрузок
  • Craft Rainbow Mini Builder – 1 миллион загрузок
  • Block Forrest Tree Crazy – 1 миллион загрузок


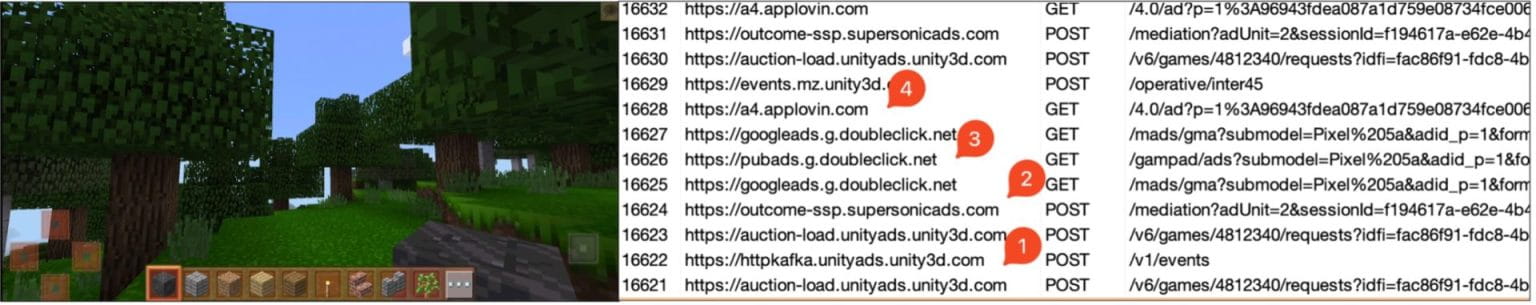
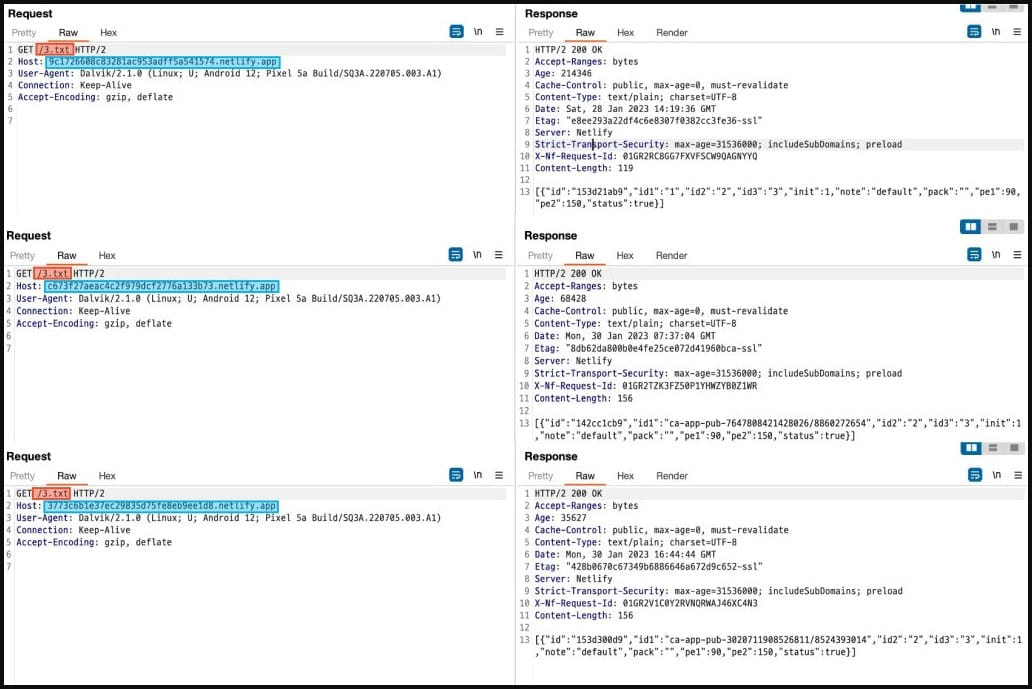
Анализ сетевого трафика, которым обменивается адваре, показал несколько странных пакетов, сгенерированных рекламными библиотеками от Google, AppLovin, Unity и Supersonic. Согласно отчёту McAfee, нежелательные приложения используют схожую структуру пакетов: «3.txt» фигурирует в качестве пути — https://(случайный_набор_символов).netlify.app/3.txt. А вот домены у каждого приложения свои.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru