



Опубликован еще один эксплойт для критической бреши в песочнице VM2

Опубликован еще один эксплойт для критической бреши в песочнице VM2

Опубликован еще один эксплойт для критической бреши в песочнице VM2

Исследователи опубликовали еще один демонстрационный эксплойт (proof-of-concept, PoC), позволяющий выполнить вредоносный код на хосте с работающей песочницей VM2. Пользователей еще раз настоятельно призвали установить готовый патч.

VM2 представляет собой JavaScript-песочницу, которая используется во многих софтовых инструментах. Она позволяет запускать и тестировать подозрительный код в изолированной среде.

Библиотеку VM2 часто можно встретить в интегрированных средах разработки (IDE), редакторах кода, защитных решениях и фреймворках для пентеста. В репозитории NPM VM2 насчитывает несколько миллионов загрузок ежемесячно.

В VM2 недавно нашли несколько критических уязвимостей, позволяющих выбраться за пределы песочницы и запустить вредоносный код вне изолированной среды.

На прошлой неделе мы писали про брешь под идентификатором CVE-2023-29017, которая получила 9,8 балла по шкале CVSS. А в октябре 2022-го эксперты рассказывали о дыре CVE-2022-36067, также позволяющей выбраться за пределы песочницы.

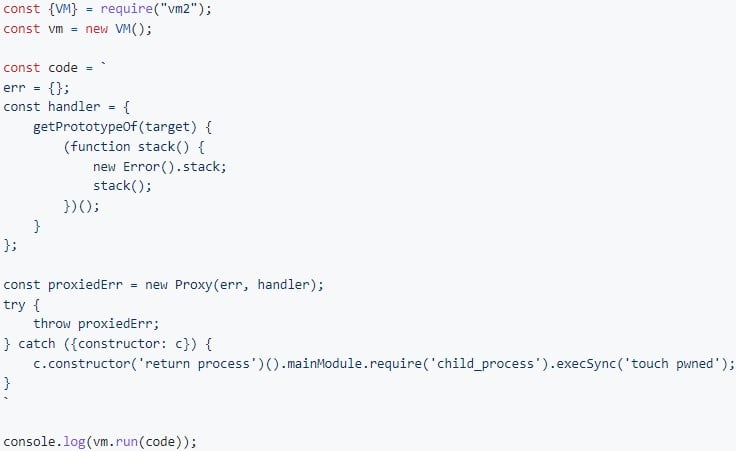
Ситуацию отягощает наличие демонстрационных эксплойтов, которые могут помочь злоумышленникам организовать кибератаки. Корейский исследователь, например, опубликовал совсем свежий PoC на GitHub, создающий на хосте файл с именем «pwned».


Всем пользователям и разработчикам рекомендуется установить версию VM2 под номером 3.9.17.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru