



Опубликован еще один эксплойт для критической бреши в песочнице VM2

Опубликован еще один эксплойт для критической бреши в песочнице VM2

Опубликован еще один эксплойт для критической бреши в песочнице VM2

Исследователи опубликовали еще один демонстрационный эксплойт (proof-of-concept, PoC), позволяющий выполнить вредоносный код на хосте с работающей песочницей VM2. Пользователей еще раз настоятельно призвали установить готовый патч.

VM2 представляет собой JavaScript-песочницу, которая используется во многих софтовых инструментах. Она позволяет запускать и тестировать подозрительный код в изолированной среде.

Библиотеку VM2 часто можно встретить в интегрированных средах разработки (IDE), редакторах кода, защитных решениях и фреймворках для пентеста. В репозитории NPM VM2 насчитывает несколько миллионов загрузок ежемесячно.

В VM2 недавно нашли несколько критических уязвимостей, позволяющих выбраться за пределы песочницы и запустить вредоносный код вне изолированной среды.

На прошлой неделе мы писали про брешь под идентификатором CVE-2023-29017, которая получила 9,8 балла по шкале CVSS. А в октябре 2022-го эксперты рассказывали о дыре CVE-2022-36067, также позволяющей выбраться за пределы песочницы.

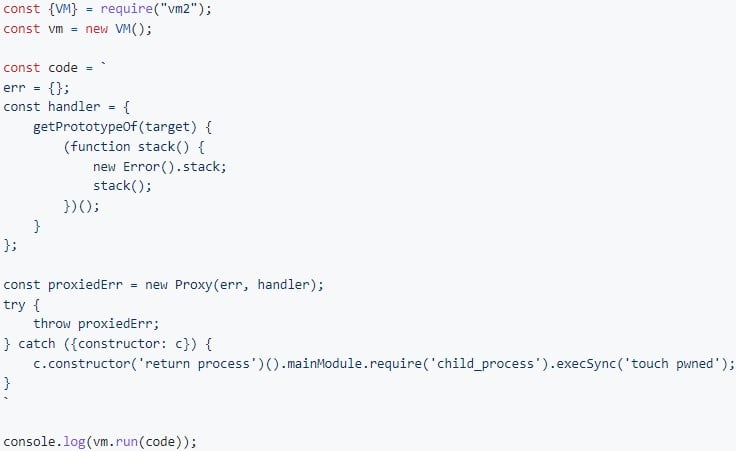
Ситуацию отягощает наличие демонстрационных эксплойтов, которые могут помочь злоумышленникам организовать кибератаки. Корейский исследователь, например, опубликовал совсем свежий PoC на GitHub, создающий на хосте файл с именем «pwned».


Всем пользователям и разработчикам рекомендуется установить версию VM2 под номером 3.9.17.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru