



В «Лаборатории Касперского» создали детектор дронов весом менее 5 кг

В «Лаборатории Касперского» создали детектор дронов весом менее 5 кг

В «Лаборатории Касперского» создали детектор дронов весом менее 5 кг

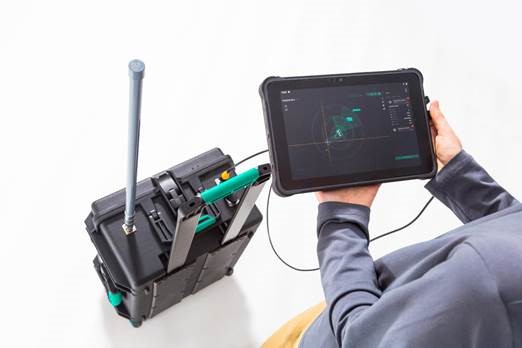
Решение Kaspersky Antidrone Portable представляет собой аппаратное устройство для обнаружения коммерческих беспилотников по радиосигналу. Новинка предназначена для использования на массовых мероприятиях, защиты частной собственности и транспортной инфраструктуры.

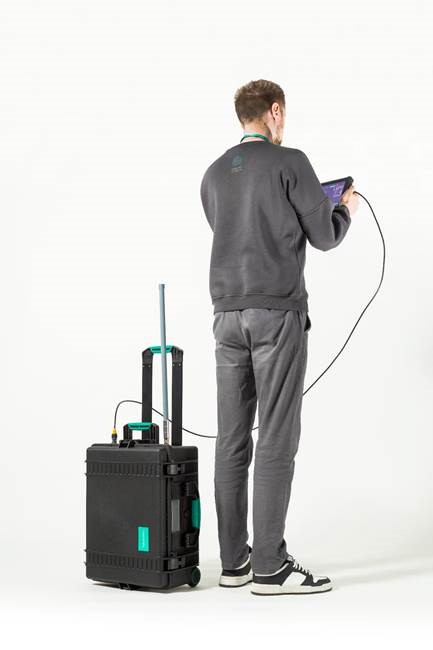
Компактный, размером с саквояж, радиочастотный детектор способен работать как самостоятельно, так и в составе более крупных систем, в том числе стационарных. Основная целевая аудитория — госструктуры и бизнес.

По словам авторов, новый продукт способен точно определять местоположение дронов ходовых моделей в радиусе до 1 км. В комплект входит влагозащищенный планшет с графическим интерфейсом, работающий на базе софта Kaspersky Antidrone.


По величине и весу Kaspersky Antidrone Portable выгодно отличается от стандартных аналогов: он умещается в кейс размером с саквояж и весит менее 5 кг. В автономном режиме устройство способно работать до двух часов; при обходе периметра охраняемой территории оператор может самостоятельно расширять радиус поиска.


На случай интеграции Antidrone Portable разработчики предусмотрели возможность совместной работы с детекторами других типов — к примеру, с оптическими и радиолокационными модулями в составе Kaspersky Antidrone. Его также можно использовать в связке с мобильным подавителем БПЛА.

«Обнаружение дронов — одна из самых сложных задач в работе любой автоматизированной системы защиты от БПЛА, — комментирует Владимир Туров, руководитель проекта Kaspersky Antidrone. — Если маленький дрон (около 160×290×55 мм) перемещается в толпе людей, плотной городской инфраструктуре или при сложных погодных условиях, без специального устройства его практически невозможно обнаружить даже на расстоянии 10 метров. Мы постоянно тестируем существующие аппаратные модули для интеграции в экосистему Kaspersky Antidrone. Основываясь на этом опыте, мы решили создать собственную линейку аппаратных устройств. Первым стало Kaspersky Antidrone Portable для обнаружения дронов».

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru