



Троян-стилер Typhon расширил возможности противодействия анализу

Троян-стилер Typhon расширил возможности противодействия анализу

Троян-стилер Typhon расширил возможности противодействия анализу

Авторы Typhon выпустили новую версию инфостилера, значительно изменив исходники. Анализ образцов, проведенный в Cisco Talos, показал, что вирусописатели повысили стабильность и надежность работы кода, а также усилили его защиту от детектирования и анализа.

По словам аналитиков, Typhon Reborn 2 продается на хакерских форумах, в том числе русскоязычном XSS, с конца января и пользуется спросом. Обновленный вредонос предоставляется в пользование как услуга (Malware-as-a-Service, MaaS), а в атаках засветился еще в декабре.

Инфостилер Typhon, созданный на основе Prynt Stealer, впервые попал в поле зрения ИБ-экспертов летом прошлого года. На тот момент его набор функций отличался большим разнообразием: троян умел воровать информацию из ряда приложений, регистрировать клавиатурный ввод, подменять адреса криптокошельков в буфере обмена, делать скриншоты, добывать монеро.

В ноябре объявилась итерация Typhon Reborn с улучшенной защитой от анализа. Функциональность кейлоггера, клиппера и майнера исчезла, а возможности кражи данных и файлов по выбору были расширены.

Вторая версия Typhon Reborn, по данным Cisco, отличается большей скрытностью. В качестве дополнительной меры противодействия анализу введена обфускация строк с использованием Base64 и XOR.

Количество проверок окружения (песочницы, отладчики, ВМ) заметно увеличилось. Появилась опция отката исполнения на основе данных геолокации: оператор может использовать дефолтный список стран бывшего СНГ (без Украины и Грузии) либо собственный, кастомный.

Функции сохранения присутствия при перезагрузке системы исчезли, теперь троян после вывода данных заметает следы и завершает исполнение. Украденная информация архивируется, а затем отсылается оператору с использованием HTTPS и Telegram API; после этого созданный файл удаляется.

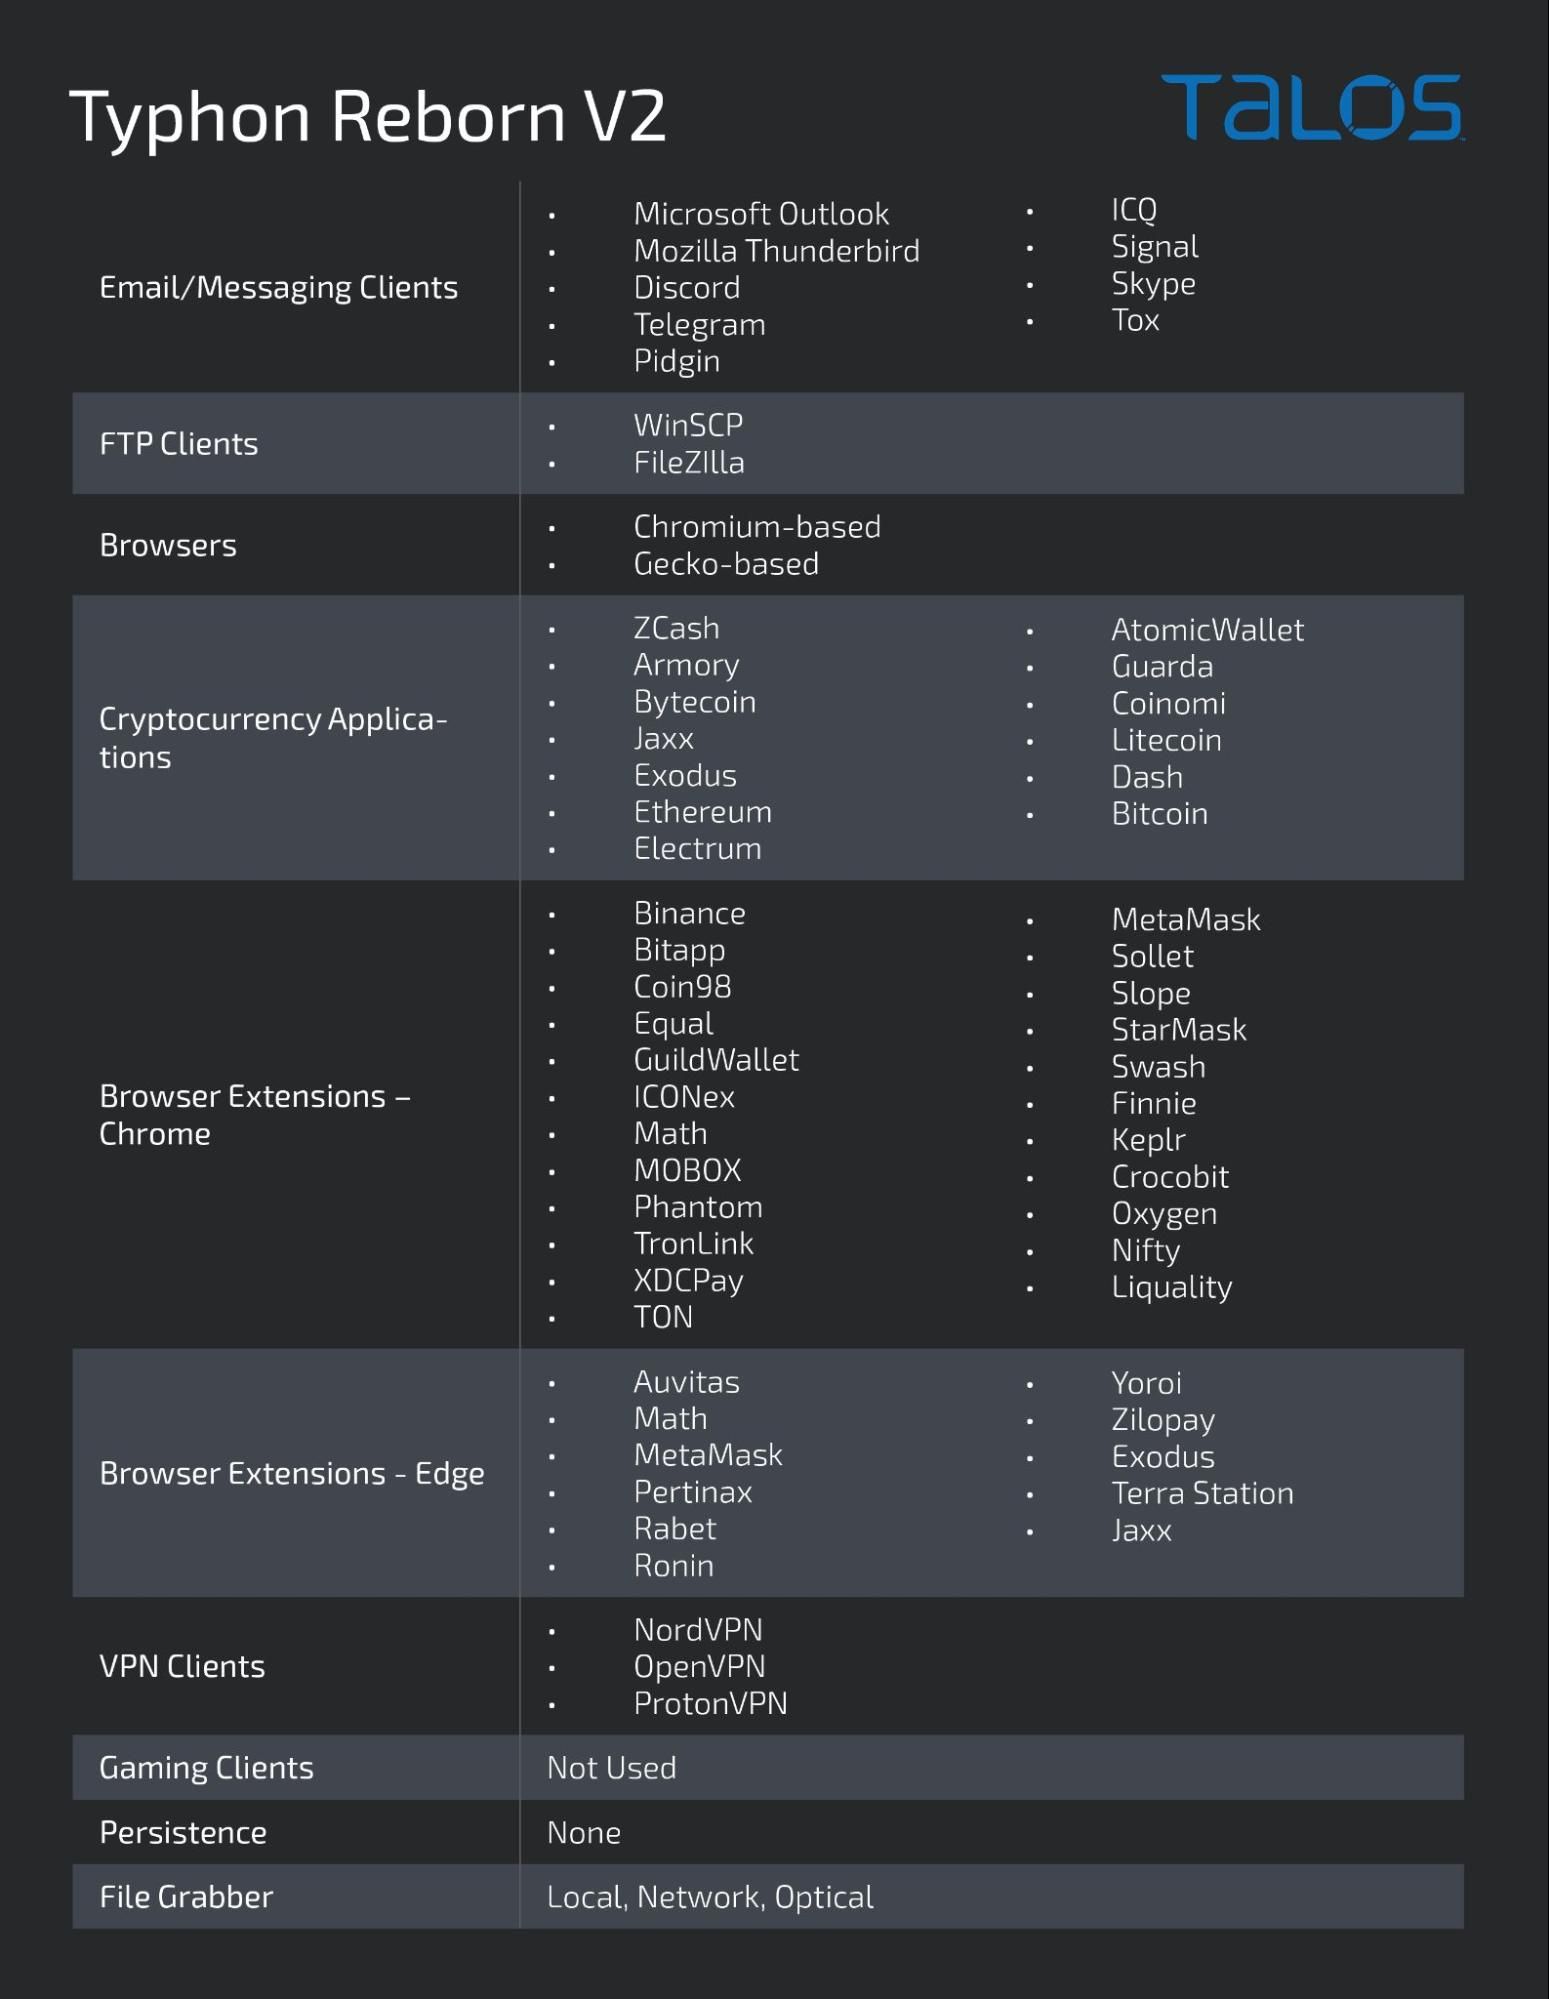
Вирусописатели также обновили модуль кражи файлов (граббер) и расширили список целевых приложений стилера.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru