



Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

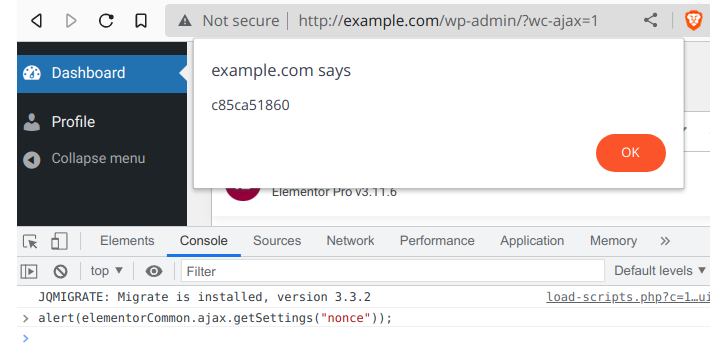
Неизвестная группа киберпреступников активно эксплуатирует уязвимость в плагине Elementor Pro, с помощью которой злоумышленники атакуют веб-сайты на движке WordPress. Чтобы эксплойт сработал, на целевом ресурсе должен быть установлен WooCommerce.

Согласно посту разработчиков плагина, проблема затрагивает версию 3.11.6 и более ранние релизы. В версии 3.11.7, выпущенной 22 марта, уязвимость уже устранили. Статистика говорит о том, что Elementor Pro установлен более чем на 12 млн сайтов.

Успешная эксплуатация бреши позволяет атакующим без аутентификации получить контроль над WordPress-сайтом. Обязательное условие — администратор должен активировать плагин WooCommerce.

«Уязвимость позволяет киберпреступникам включить страницу регистрации и установить роль пользователя по умолчанию на “администратор“. Такой подход позволяет взломщикам создать аккаунт и сразу присвоить ему права администратора», — пишут исследователи в отчёте.

«После этого злоумышленники либо будут редиректить посетителей на вредоносные сайты, либо загрузят бэкдор или злонамеренный плагин для дальнейшего захвата сайта».


В настоящее время специалисты наблюдают атаки с нескольких IP-адресов, пытающихся загрузить PHP-файлы и ZIP-архивы на атакованные ресурсы. Пользователям плагина Elementor Pro рекомендуется срочно обновиться до версии 3.11.7 или 3.12.0.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru