



Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

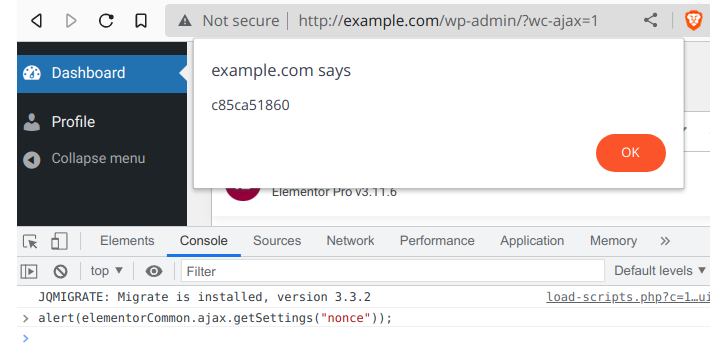
Неизвестная группа киберпреступников активно эксплуатирует уязвимость в плагине Elementor Pro, с помощью которой злоумышленники атакуют веб-сайты на движке WordPress. Чтобы эксплойт сработал, на целевом ресурсе должен быть установлен WooCommerce.

Согласно посту разработчиков плагина, проблема затрагивает версию 3.11.6 и более ранние релизы. В версии 3.11.7, выпущенной 22 марта, уязвимость уже устранили. Статистика говорит о том, что Elementor Pro установлен более чем на 12 млн сайтов.

Успешная эксплуатация бреши позволяет атакующим без аутентификации получить контроль над WordPress-сайтом. Обязательное условие — администратор должен активировать плагин WooCommerce.

«Уязвимость позволяет киберпреступникам включить страницу регистрации и установить роль пользователя по умолчанию на “администратор“. Такой подход позволяет взломщикам создать аккаунт и сразу присвоить ему права администратора», — пишут исследователи в отчёте.

«После этого злоумышленники либо будут редиректить посетителей на вредоносные сайты, либо загрузят бэкдор или злонамеренный плагин для дальнейшего захвата сайта».


В настоящее время специалисты наблюдают атаки с нескольких IP-адресов, пытающихся загрузить PHP-файлы и ZIP-архивы на атакованные ресурсы. Пользователям плагина Elementor Pro рекомендуется срочно обновиться до версии 3.11.7 или 3.12.0.

Подпишитесь на новости

Ideco присвоила ARinteg статус золотого партнёра за совместные проекты

Системный интегратор ARinteg получил статус «Золотой партнёр Ideco» по итогам совместных проектов в области сетевой безопасности. Компании связывают присвоение статуса с объёмом выполненных проектов и компетенциями технической и коммерческой команд интегратора.

В рамках сотрудничества ARinteg поставляет и внедряет межсетевой экран нового поколения Ideco NGFW Novum.

Решение предназначено для защиты сетевого периметра и организации безопасного удалённого доступа. Ещё одно направление совместной работы — переход заказчиков с зарубежных NGFW на продукт Ideco.

Коммерческий директор ARinteg Дмитрий Слободенюк сообщил, что новый статус расширяет возможности интегратора в совместных проектах. Компания рассчитывает предоставлять заказчикам более полную поддержку на всех этапах внедрения: от пилотирования до ввода в эксплуатацию.

Руководитель отдела по работе с партнёрами Ideco Сергей Маркин отметил техническую экспертизу ARinteg. По его словам, вендор заинтересован в партнёрах, способных выполнять масштабные проекты на базе Ideco NGFW в условиях импортозамещения и распространения гибридных инфраструктур.

RSS: Новости на портале Anti-Malware.ru