



Банковского трояна IcedID перепрофилировали для доставки других зловредов

Банковского трояна IcedID перепрофилировали для доставки других зловредов

Банковского трояна IcedID перепрофилировали для доставки других зловредов

Специалисты Proofpoint фиксируют атаки IcedID с использованием новых вариантов загрузчика — Lite и Forked. Сам троян тоже претерпел изменения, потеряв функциональность, необходимую для банковского фрода.

По данным ИБ-компании, модифицированный IcedID распространяют три криминальные группы, не считая брокеров доступа к взломанным сетям. В Proofpoint полагают, что изменения вызваны сменой способа заработка: банковские мошенники решили заняться доставкой полезной нагрузки — к примеру, шифровальщиков.

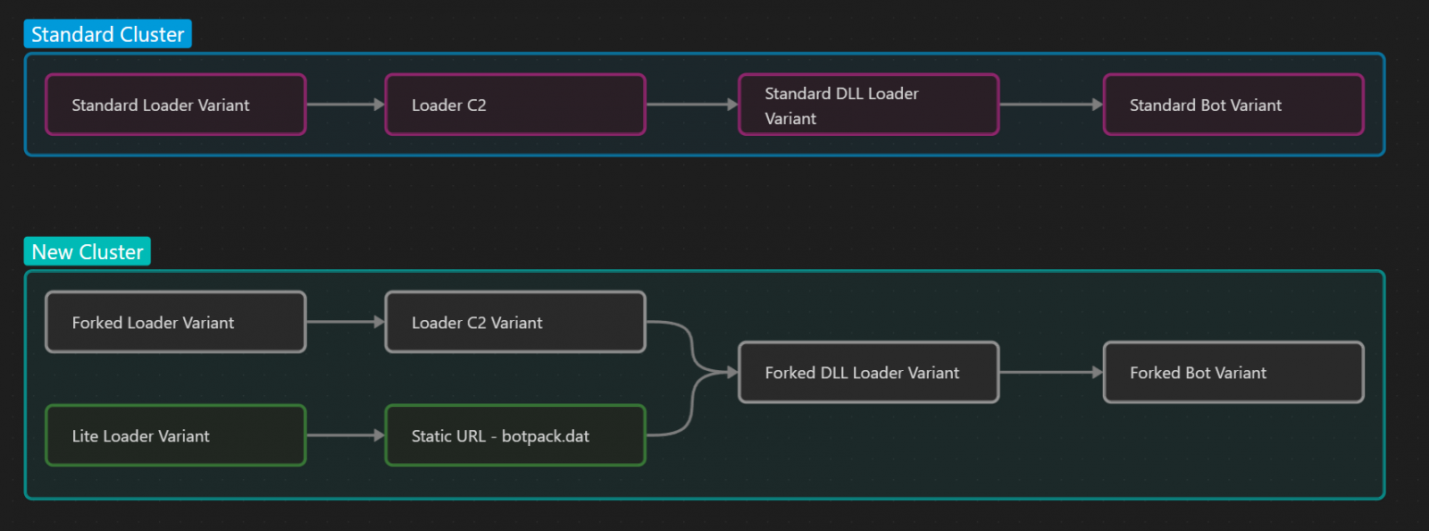
Остальные поклонники банкера продолжают пользоваться стандартной версией, почти не изменившейся с 2017 года. В этом виде зловред, согласно описанию экспертов, прибывает на машину как начальный загрузчик, который запрашивает с сервера DLL-лоадер, и тот уже доставляет бот IcedID.

Вариант Lite впервые всплыл в ходе ноябрьских атак Emotet; он загружался в систему как пейлоад второй ступени. Загрузчик Forked появился позже, в феврале; по поведению он схож со стандартной версией, но использует другой тип файла (не DLL, а COM Server) и содержит дополнительный код для расшифровки строк и доменных имен, поэтому пейлоад увеличился на 12 Кбайт.

Загрузчик Lite по сравнению с ним легче, всего 20 Кбайт, так как он не выводит информацию о зараженном хосте на C2-сервер. Профилирование за него выполняет Emotet.

Оба варианта доставляют один и тот же IcedID-бот с сильно урезанной функциональностью — версию Forked без веб-инжектов, AiTM и возможности бэкконнекта. За счет этого размер файла сократился на 64 Кбайт.


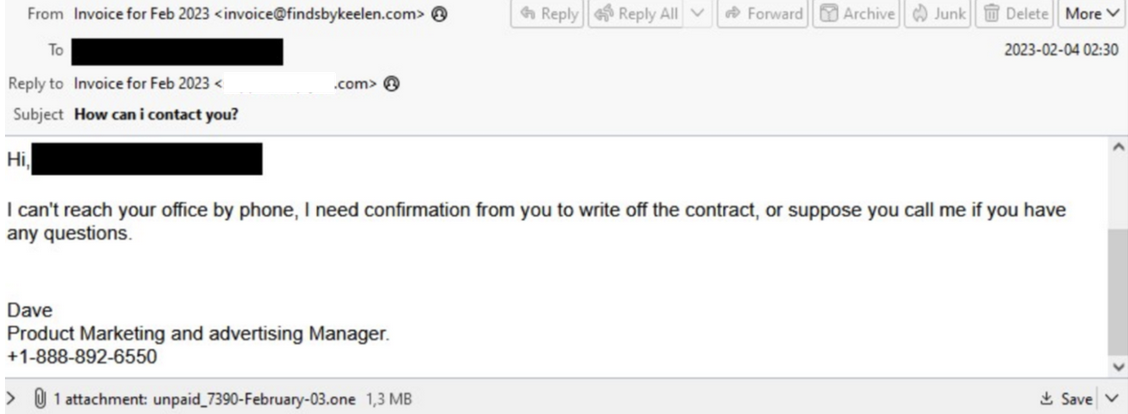
В феврале злоумышленники распространяли Forked-вариант через персонализированные спам-письма с вложением OneNote, якобы содержащим инвойс. При открытии исполнялся файл HTA, запускающий PowerShell-команду на загрузку IcedID с удаленного сервера. Одновременно жертве отображался маскировочный документ PDF.


В конце февраля были зафиксированы спам-рассылки, использующие форму уведомления о нарушении американского закона о безопасности дорожного движения и автотранспорта, а также поддельные письма от имени Управления США по надзору за качеством продовольствия и медикаментов (FDA). В обоих случаях целью являлся засев Forked-версии IcedID.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru