



Новый шифровальщик Dark Power за месяц проник в 10 организаций

Новый шифровальщик Dark Power за месяц проник в 10 организаций

Новый шифровальщик Dark Power за месяц проник в 10 организаций

По данным Trellix, операторы новоявленного вымогателя не имеют географических и иных предпочтений. Сумма выкупа, который они требуют за ключ расшифровки, довольно скромна — $10 тысяч в монеро: в случае неуплаты злоумышленники грозят опубликовать или продать данные, которые якобы были украдены из атакованной сети.

Первые атаки Dark Power были зафиксированы в конце прошлого месяца, на тот момент на его сайте утечек в сети Tor числилось 10 жертв — организации разного профиля из восьми стран. Анализ семпла (уровень детектирования 44/68 на 27 марта) показал, что шифратор зловреда был скомпилирован 29 января.

Новая вымогательская программа не рекламируется в даркнете; не исключено, что это закрытый проект. Успех дебютанта отчасти объясняется выбором языка программирования; вредонос написан на Nim, который позволяет ускорить работу кода, проводить атаки на разных платформах, а также обходить антивирусы: вредоносы на этом языке программирования — пока редкость.

Вектор заражения Dark Power пока неясен. Для шифрования он использует AES в режиме CRT, при создании ключа каждый раз генерирует новую строку из 64 случайных символов ASCII (строчные буквы). К имени зашифрованных файлов добавляется расширение .dark_power.

Аналитики выявили две разные схемы формирования ключа. В одном случае создается хеш ASCII-строки (по SHA-256), и результат делится надвое: первая половина — собственно ключ AES, вторая — вектор инициализации (нонс). Второй вариант зловреда использует хеш-сумму SHA-256 как ключ и фиксированное 128-битное значение в качестве нонса.

Перед запуском шифратора вредонос, оперируя вшитым списком, завершает ряд процессов, чтобы высвободить файлы для шифрования. Он также останавливает Windows-службу теневого копирования томов (VSS), сервисы резервного копирования данных и антивирусную защиту.

Прибив заданные процессы, Dark Power затихает на 30 секунд, а затем очищает консоль и системные журналы, чтобы затруднить анализ с целью восстановления данных. Важные для работы ОС файлы зловред не трогает; после шифрования в каждой папке с обработанными данными создается записка с требованием выкупа.

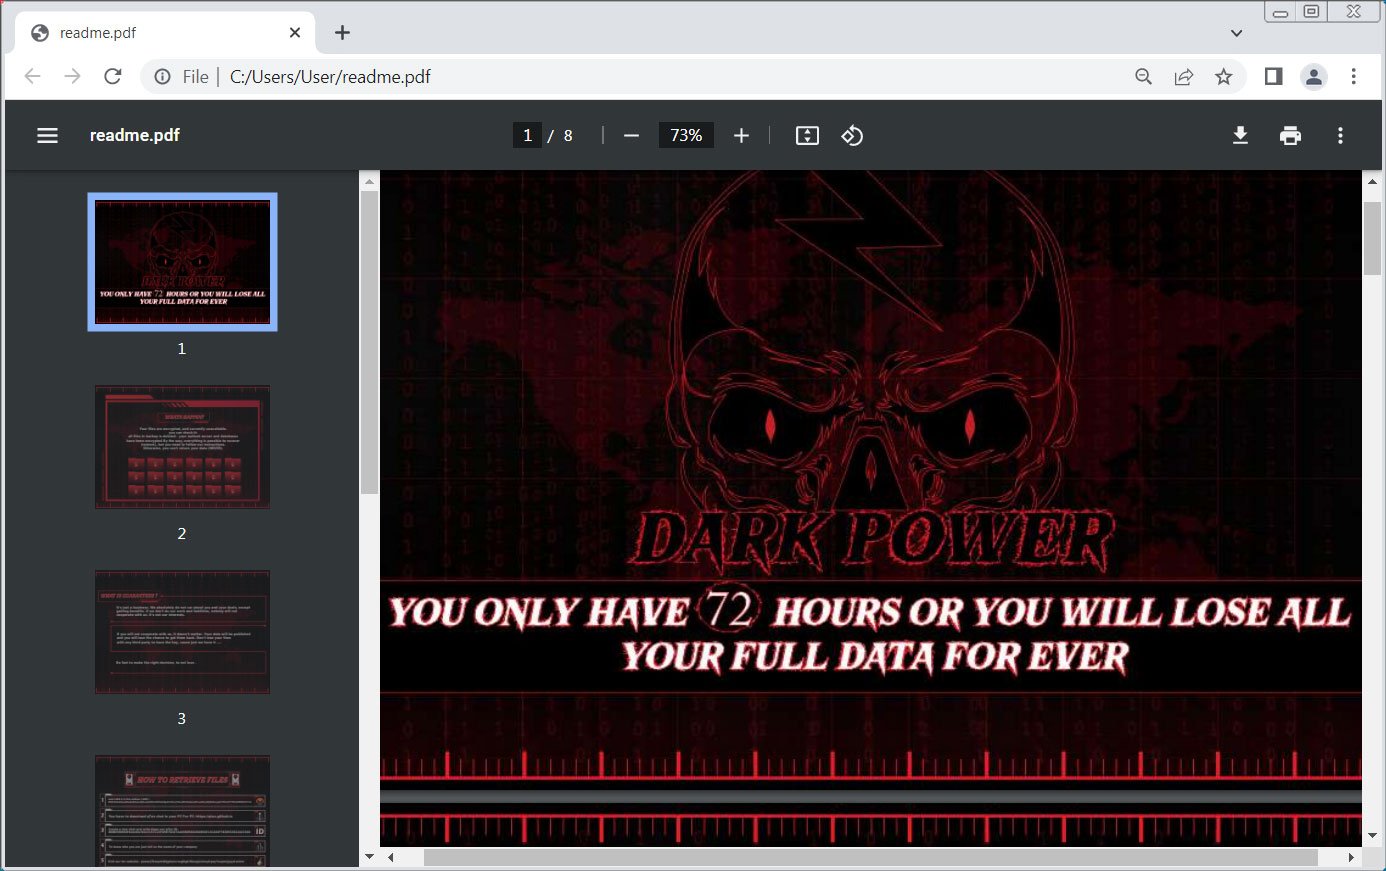
Жертве предлагается в течение трех суток перевести средства на указанный XMR-кошелек. В качестве контакта для связи злоумышленники указали qTox ID. Формат записки Dark Power необычен: это 8-страничный документ PDF.


В минувшие выходные сайт утечек вымогателей в Tor был недоступен. Исследователи из Trellix обнаружили на нем имена жертв, прописанных в США, Франции, Израиле, Турции, Чехии, Алжире, Египте и Перу. Специализация у них различна: сельское хозяйство, образование, здравоохранение, ИТ, промышленное производство.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru