



Google выбрала 15 европейских ИБ-стартапов для участия в программе роста

Google выбрала 15 европейских ИБ-стартапов для участия в программе роста

Google выбрала 15 европейских ИБ-стартапов для участия в программе роста

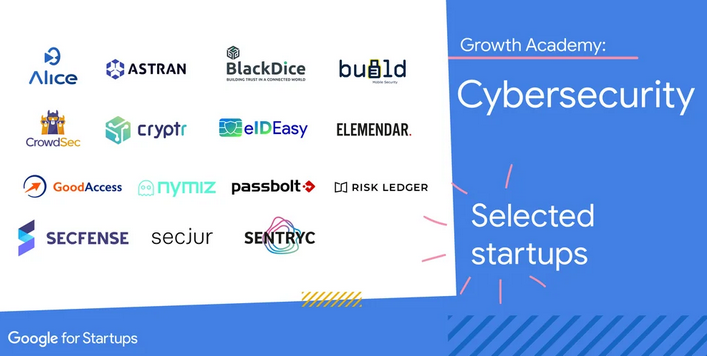
Объявлены результаты конкурса, организованного Google для европейцев в рамках программы Cybersecurity Startups Growth Academy. Из 120 претендентов на помощь техногиганта отобраны 15 стартапов из восьми стран.

Программа поддержки начинающих ИБ-предпринимателей, запущенная Google, рассчитана на три месяца и предполагает обучение, менторство и финансовое стимулирование. За это время участники должны получить базовые навыки ускорения развития бизнеса, его интернационализации и масштабирования с помощью инструментов и продуктов Google.

Курс обучения стартует в следующем месяце, встречи и семинары будут проводиться в разных городах Европы. В качестве менторов выступят эксперты компании, в том числе специалисты VirusTotal и купленной в прошлом году Mandiant. Руководство стартапов сможет получить консультации по выработке стратегии, организации продаж, формированию партнерских связей.


«Привлечение стартапов на передовые рубежи обороны Европы — не только хороший стратегический ход, но и настоятельная необходимость, — считает Ройал Хансен (Royal Hansen), вице-президент Google, курирующий аспекты приватности, надежности и безопасности в разработках. — Важность кибербезопасности признают 92% предприятий малого и среднего бизнеса в регионе, однако готовность к атакам ощущают лишь 16%».

Проект по поддержке стартапов сферы ИБ, но более масштабный, реализовала также «Лаборатория Касперского». С похожей инициативой в прошлом году выступили «РТК-Солар» и Фонд «Сколково»; запущенная ими общероссийская программа DeepTech Cybersecurity к декабрю дала первые результаты.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru