



Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

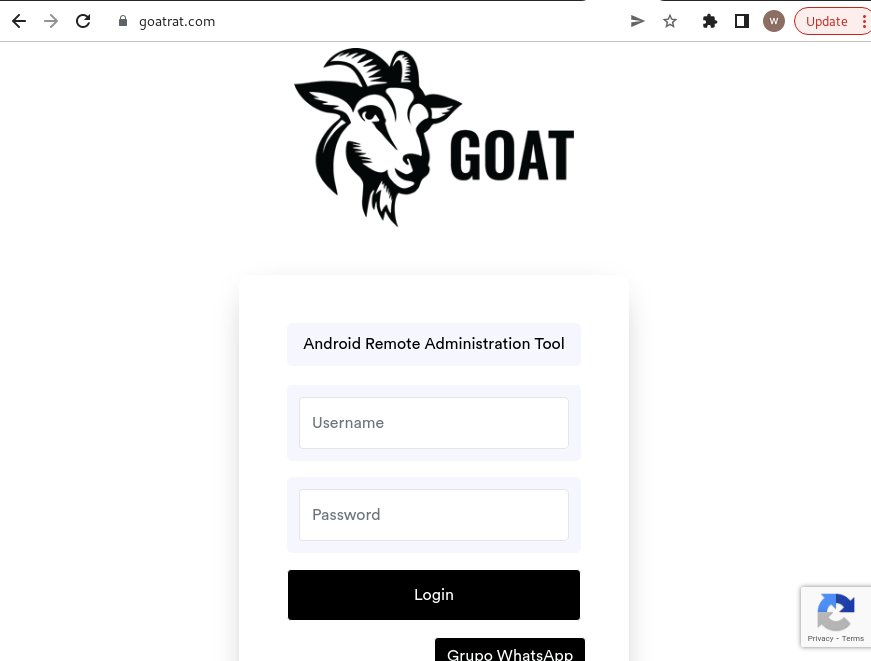
В строю банковских Android-троянов прибыло: новый экземпляр GoatRAT может совершать несанкционированные мгновенные переводы, опустошая счета клиентов кредитных организаций. Троян нацелен преимущественно на бразильские банки и использует новую автоматизированную платежную систему в Латинской Америке.

Первое, что GoatRAT делает, попав на устройство жертвы, — крадёт ключ Pix мобильного девайса. Именно с помощью этого ключа вредонос может совершать мгновенные платежи.

Как отметили исследователи из компании Cyble в своём блоге, скомпрометированный ключ злоумышленники используют для доступа к платежной платформе Pix, которую в своё время создал Центральный банк Бразилии.

Упомянутая платформа позволяет клиентам разных кредитных организаций совершать мгновенные мобильные платежи в Латинской Америке. До этого ту же схему использовали другие Android-вредоносы: BraxDex, Senomorphy и PixPirate.

Проводить автоматические платежи — основная задача GoatRAT, выяснили в Cyble. Примечательно, что у трояна нет функциональности, которая бы позволяла красть коды двухфакторной аутентификации (2FA) из входящих СМС-сообщений.

«Эта вредоносная программа продолжает наметившуюся у киберпреступников тенденцию: за последние полгода авторы зловредов стали создавать всё более сложные банковские трояны. Выходящие из под пера злоумышленников вредоносы используют фреймворк системы автоматического перевода (ATS)», — пишут специалисты.

«GoatRAT в очередной раз подчёркивает, что для пользователей возрастают риски кибератак троянов, не требующих множественных разрешений в системе или богатой функциональности».

Подпишитесь на новости

Ростелеком усиливает защиту дата-центров во взаимодействии с ВС РФ

«Ростелеком» принимает меры по защите инфраструктуры на фоне атак на российские дата-центры. По словам президента компании Михаила Осеевского, используются средства пассивной защиты и взаимодействие с Вооружёнными силами. Одного резервного копирования против физической угрозы явно недостаточно.

О принятых мерах Осеевский рассказал журналистам. Технические подробности он раскрывать не стал, подчеркнув, что задачи решаются комплексно. 

Отдельно глава компании заявил, что массового перехода клиентов из дата-центров Яндекса и VK в ЦОДы «Ростелекома» не наблюдается. По его словам, коллеги оперативно восстанавливают инфраструктуру, а компании помогают друг другу специалистами и технологиями.

Таким образом, речь идёт об усилении защиты и отраслевой взаимопомощи. Заявления о том, что пострадавшие площадки массово теряют заказчиков в пользу «Ростелекома», Осеевский не подтвердил.

На фоне октябрьских атак вопрос устойчивости ЦОДов стал буквально вопросом сохранности зданий и оборудования. Защищать теперь приходится и данные, и место, где они физически находятся.

RSS: Новости на портале Anti-Malware.ru