



Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

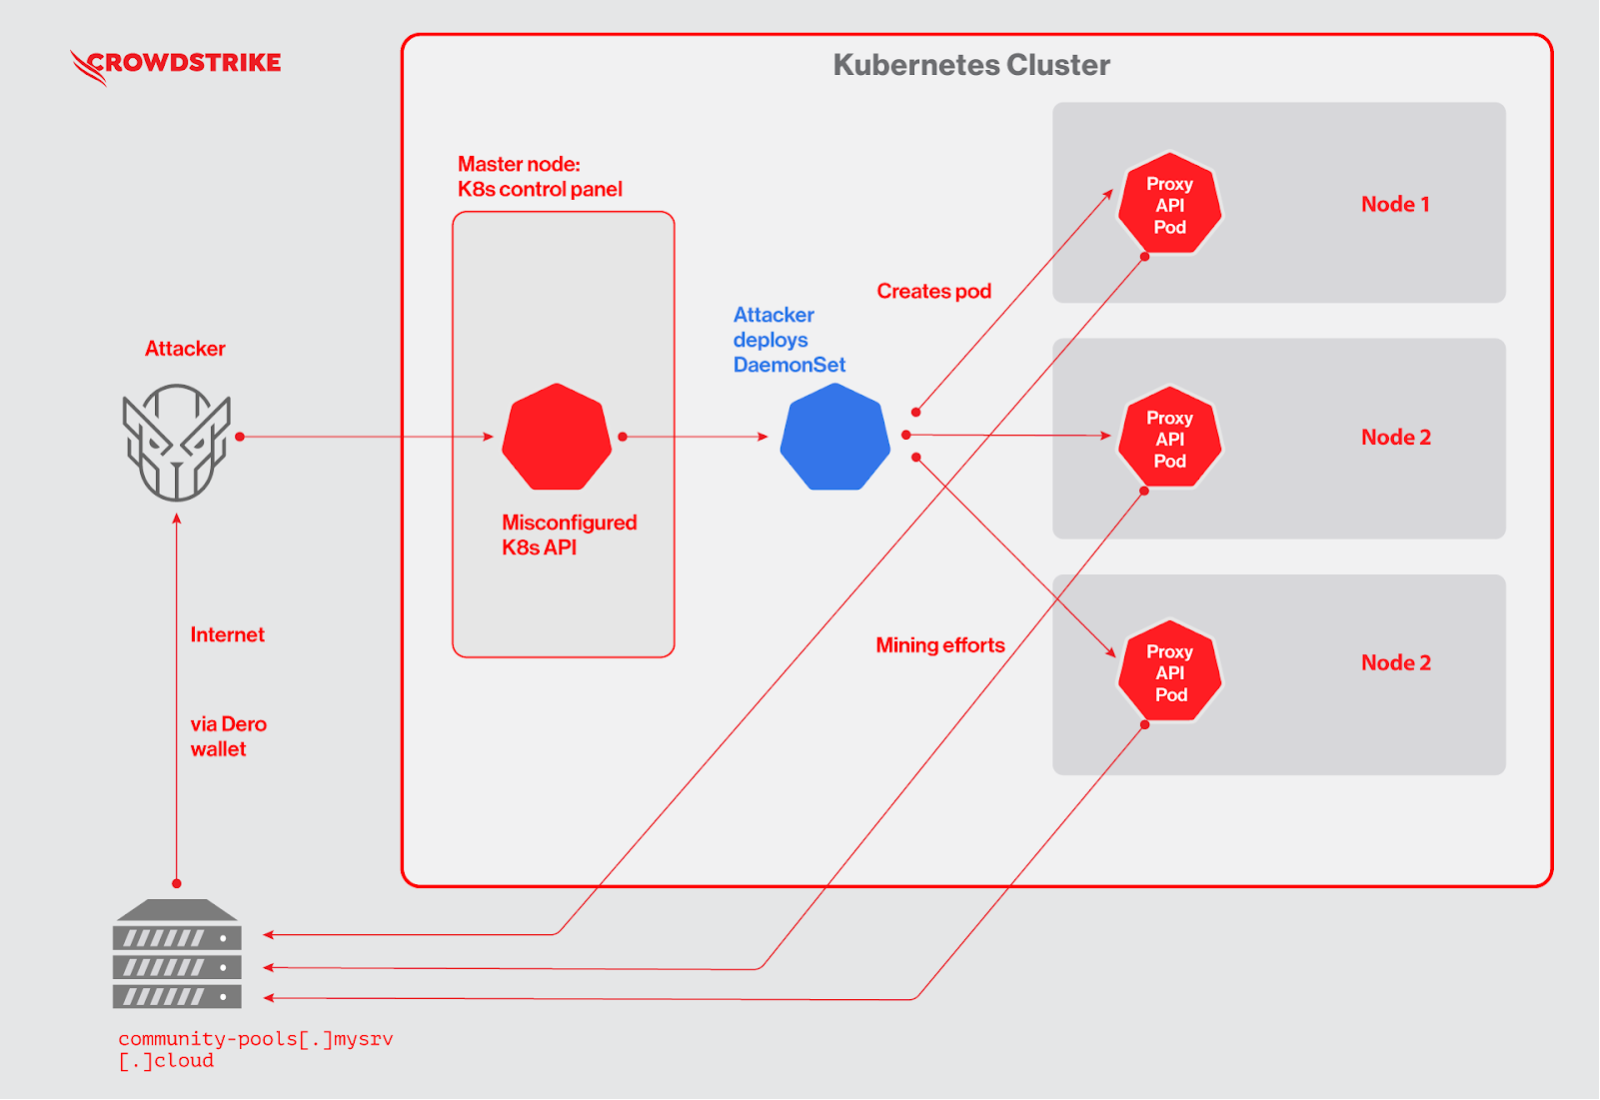
В ходе мониторинга клиентских кластеров Kubernetes эксперты CrowdStrike выявили криптоджекинг-кампанию, нацеленную на добычу Dero — альтернативы Monero с более высокой отдачей и анонимностью.

Первые атаки в рамках данной киберкампании были зафиксированы в начале прошлого месяца. Злоумышленников привлекают Kubernetes API с возможностью анонимного доступа (--anonymous-auth=true) и открытые нестандартные порты; сканирование ведется с трех американских IP-адресов.

Получив доступ к панели управления, криптоджекеры развертывают в кластере объект DaemonSet с именем proxy-api, открывающий возможность для загрузки и запуска вредоносного пода на всех узлах.


Используемый злоумышленниками Docker-образ размещен на Docker Hub; со времени загрузки (в январе) его отдали более 4000 раз. Анализ показал, что это базовый образ CentOS 7, в который добавили два файла — бинарник pause (майнер Dero) и запускающий его скрипт entrypoint.sh со вшитым адресом кошелька и майнинг-пулом.

Примечательно, что параллельно за те же Kubernetes-ресурсы боролись криптоджекеры, вооруженные майнером монеро (XMRig). Они пытались удалить из систем DaemonSet конкурентов, в том числе proxy-api, и развернуть в кластере свою полезную нагрузку — работающий с высокими привилегиями под и руткит, помогающий скрыть процесс майнера.

Такое соперничество в этой сфере не редкость: число пригодных для угона облачных ресурсов ограничено, а любителей поживиться за чужой счет много, и в обозримом будущем они вряд ли переведутся.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru