



Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

На ландшафте киберугроз появился новый Golang-ботнет, заражающий веб-серверы, на которых запущены phpMyAdmin, MySQL, FTP и Postgres. Вредонос, получивший имя GoBruteforcer, сканирует Сеть, пытаясь найти уязвимые установки.

Первыми на GoBruteforcer обратили внимание исследователи из команды Unit 42 (принадлежит Palo Alto Networks). По их словам, ботнет совместим с архитектурами x86, x64 и ARM. Как можно понять из имени зловреда, он пытается брутфорсить *nix-девайсы, используя слабые связки «логин-пароль».

«Для запуска зловреду нужно соблюсти ряд условий в системе жертвы. Например, ему требуются специальные аргументы и установленные службы (со слабыми паролями)», — объясняют специалисты.

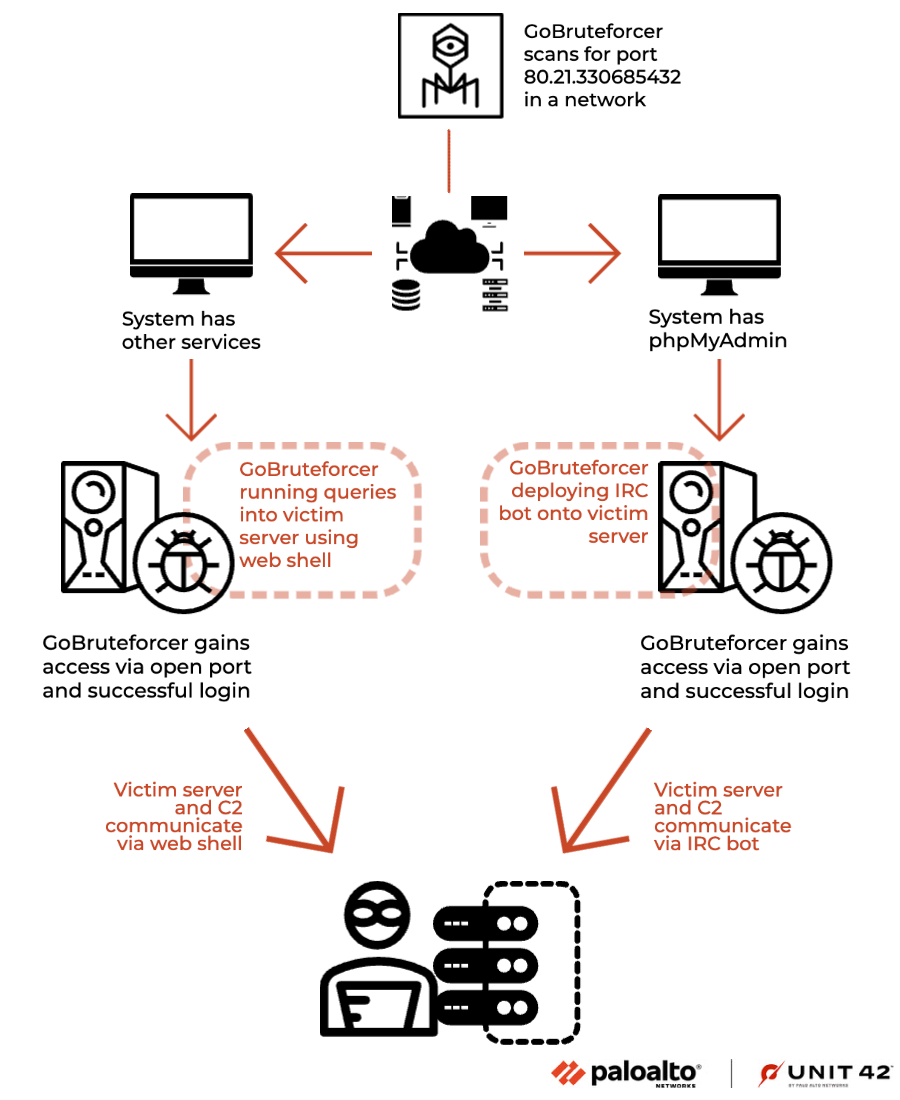
Для каждого найденного IP-адреса GoBruteforcer сканирует наличие служб phpMyAdmin, MySQL, FTP и Postgres. Если он обнаруживает открытый порт, принимающий соединения, будет попытка войти с помощью жёстко заданных в коде учётных данных.

После успешного входа ботнет разворачивает IRC-бота на скомпрометированных системах phpMyAdmin и веб-шелл PHP, если установлены другие атакуемые службы. На следующем этапе GoBruteforcer пытается достучаться до командного сервера и ждёт инструкций.


Эксперты считают, что GoBruteforcer находится в стадии доработки. Скорее всего, авторы вредоноса научат своё детище обходить защитные решения и ещё успешнее атаковать веб-серверы. Таким образом, вектор проникновения и пейлоады скоро могут измениться.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru